March 1st, 2023: Maramihang mga kahinaan na makikita sa ConnectWise Recover at R1Software na gumagamit ng ZK Framework para sa Java web development. Ang mga kahinaang ito ay nagbibigay-daan para sa di-makatwirang pagpapatupad ng code, pagtaas ng pribilehiyo, at maaaring paganahin ang mga hacker na mag-deploy ng ransomware/backdoors sa pamamagitan ng mga remote backup na serbisyo. Rekomendasyon: I-patch kaagad ang mga naapektuhang system at magsiyasat para matiyak na hindi pa nakompromiso ng mga hacker ang mga network.
Nabalitaan ngayon ng CyberHoot mula sa Rapid7 ang aktibong pagsasamantala sa CVE-2022-36537 sa mga mahihinang bersyon ng ConnectWise R1Soft Server Backup Manager software. Ang pinagbabatayang kahinaan ay nakatali sa ZK Framework . Ito ay isang open-source na Java framework na ginagamit para sa paggawa ng mga web application. Ginagamit ng ConnectWise ang ZK Framework sa mga sikat nitong produkto ng R1Soft at Recovery. Ang kahinaan ay ginagamit para sa remote code execution at pag-install ng mga malisyosong driver na maaaring may kasamang remote access functionality. Kapag matagumpay na nakompromiso, nagawa na ng mga attacker na isagawa ang mga command sa lahat ng system na nagpapatakbo ng backup agent ng ConnectWise na konektado sa R1Soft server.
Iniulat ng advisory na ito ng ConnectWise at NVD entry para sa CVE-2022-36537 ang depekto bilang isang kahinaan sa pagsisiwalat ng impormasyon. Naniniwala ang Rapid7 na ang kategoryang ito ay lubos na nagpapababa sa panganib at epekto ng CVE-2022-36537. Naniniwala ang CyberHoot at Rapid7 na hindi nito naiuulat ang pagiging kritikal ng panganib na ito. Sa halip, inirerekomenda namin ang emergency assessment at pag-patch sa iyong mga naapektuhang sistema.
Bukod pa rito, may iba pang mga integrasyon ng ZK Framework na malamang na mauunawaan sa mga darating na araw o linggo. Pakisuri ang iyong (mga) kapaligiran para sa anumang iba pang mga solusyon gamit ang nakalantad na Java ZK framework.
ConnectWise Recover : Apektado ang Recover v2.9.7 at mga naunang bersyon.
R1Soft : Apektado ang SBM v6.16.3 at mga naunang bersyon.
Ano Ang Dapat Mong Gawin?
Dapat suriin ng mga kumpanya ang kanilang imbentaryo ng mga asset ng hardware at software na naghahanap ng paggamit ng ZK Framework. Patch kaagad kung ikaw ay nasa panganib.
Suriin ang data ng pag-scan ng kahinaan para sa karagdagang pagkakalantad. Sa lahat ng sitwasyon, sundin ang iyong Vulnerability Alert Management Process (VAMP) at mag-patch ayon sa mga timeline na kinakailangan.
Para sa mga kliyente ng CyberHoot vCISO, ito ay isang kritikal na isyu na dapat agad na ayusin kapag at saan man ito matagpuan dahil sa malaking potensyal para sa mga malubhang pinsala sa maraming device at system.
Ayon sa abiso ng ConnectWise , ang mga apektadong ConnectWise Recover SBM ay awtomatikong na-update sa pinakabagong bersyon ng Recover (v2.9.9). Gayunpaman, para sa R1Soft, i-upgrade ang server backup manager sa SBM v6.16.4 na inilabas noong Oktubre 28, 2022 gamit ang R1Soft upgrade wiki mula sa ConnectWise.
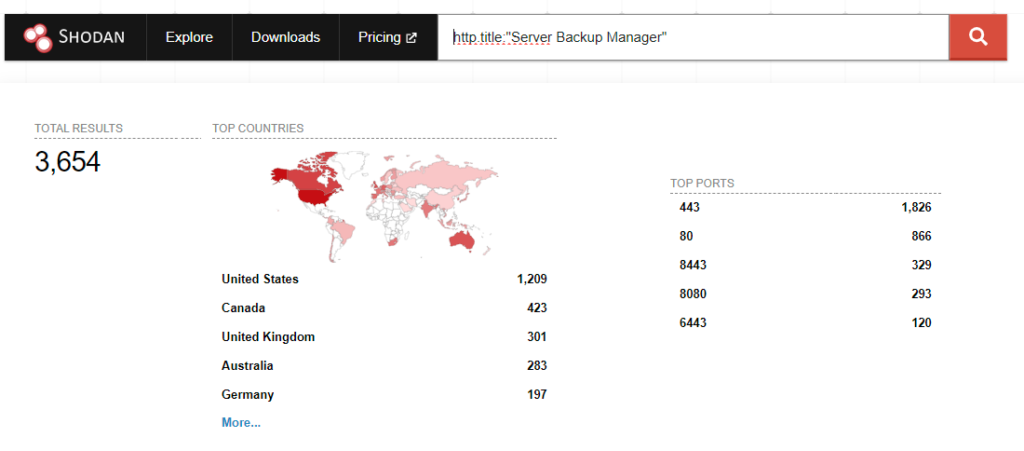
Ang ZK Framework ay isang open source na Java framework na ginagamit upang lumikha ng mga web application. Dahil alam naming ginagamit ng ConnectWise ang framework na ito, alam naming may mga patch na ilalapat. Maaaring mayroong maraming iba pang mga Web Application sa labas na gumagamit ng Java Framework na ito. Mangyaring tasahin ang pagkakalantad ng iyong web application nang hiwalay sa mga payo mula sa CyberHoot, ConnectWise o iba pa upang matukoy ang iba pang mga punto ng panganib sa iyong organisasyon.
Payo sa Blog ng Rapid7 Tungkol sa mga Pagsasamantala sa mga Solusyon sa Pag-backup ng Server ng ConnectWise Recover at R1Soft Payo sa Pangangasiwa ng Seguridad sa Cybersecurity at Imprastraktura ConnectWise Security Bulletin National Vulnerability Database Entry – CVE 2022 – 36537
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit pa
Karamihan sa mga phishing test ay nagsisinungaling sa iyong mga empleyado. Ito ang unang bumati! Sinasabi ng HootPhish sa mga tao nang harapan: ito ay...
Magbasa nang higit pa
Kalubhaan: KRITIKAL (CVSS 9.2) | Inilabas: Oktubre 22, 2026 Noong Oktubre 21, dalawang kritikal na depekto sa PHP,...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

