Nakipagtulungan ang US Cybersecurity and Infrastructure Security Agency (CISA) sa Australian Cyber Security Centre (ACSC), sa National Cyber Security Centre (NCSC) ng United Kingdom, at sa US Federal Bureau of Investigation (FBI) upang magsulat ng isang ulat na nagdedetalye sa kasalukuyang mga pangunahing kahinaan na maaaring pagsamantalahan ng mga hacker . Ang bawat kahinaan ay maingat na naidokumento sa database ng Common Vulnerabilities and Exposures (CVEs) ; isang pangunahing mapagkukunan ng threat intelligence na ginagamit ng mga propesyonal sa infosec.
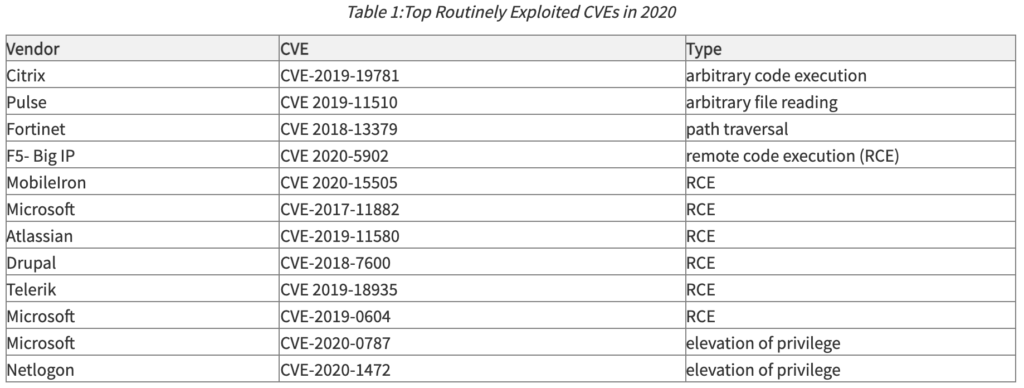
Noong 2020, ang mabilis na paglipat sa malayong trabaho na dulot ng pandemya ay naging isang bonanza para sa mga hacker. Mabilis na naiuwi ng mga system ang nawalan ng access sa pag-aayos ng imprastraktura na nagbabawal sa direktang pag-update ng Microsoft, pabor sa isang kontroladong paglulunsad ng mga patch sa mga device na pag-aari ng kumpanya. Ang problema ay, sa ilang mga kaso, kailangan mong makipag-usap sa isang domain controller sa corporate office upang matanggap ang iyong mga patch. Ang pagtatrabaho nang malayuan sa loob ng 6 hanggang 9 na buwan ay nangangahulugan na ang ilang mga computer ay walang mga patch sa loob ng anim hanggang siyam na buwan. Apat sa mga pinakakaraniwang na-target na kahinaan sa 2020 ang nakaapekto sa hindi natambal na mga kahinaan ng Microsoft.
Nasa ibaba ang isang talahanayan na nagbabalangkas sa mga CVE na pinakamadalas na sinasamantala ng mga hacker noong 2020:
Kailangang planuhin ng mga negosyo ang kanilang imprastraktura sa pag-patching para ma-accommodate ang mga bagong realidad ng mga malalayong manggagawa. Maaaring i-enable nila ang direktang Microsoft Updates, o ang mas bagong cloud-based na imprastraktura na naa-access ng mga malalayong manggagawa ay kailangang i-deploy. Ang mga system ay hindi maaaring iwanang hindi naka-patch sa mga malayong lokasyon ng trabaho.
Patuloy na inaatake ng mga hacker ang mga hindi na-patch na system noong 2021 na may iba't ibang mga kahinaan sa Microsoft (ipinapakita sa ibaba), pati na rin ang mga solusyon sa firewall na nasaksihan noong 2020 (Fortinet na may Accellion na idinagdag noong 2021) at mga remote access solution (Nananatili ang Pulse sa listahan habang pinalitan ng VM Ware ang Citrix).
Ang pinaka-epektibong paraan upang maibsan ang maraming mga kahinaan ay ang pag-update ng mga bersyon ng software kapag available na ang mga patch. Kadalasan, habang gumagawa ng patch, magbibigay ang vendor ng mga tagubilin para sa mga pansamantalang solusyon upang manatiling secure hanggang sa mailabas ang patch. Upang manatiling napapanahon sa mga panahon ng pandemya, mag-deploy ng cloud-based na solusyon sa pamamahala ng patch upang awtomatikong i-update ang software kailanman at saanman kinakailangan.
Kabilang sa mga karaniwang solusyon sa pamamahala ng patch para sa maliliit hanggang katamtamang laki ng negosyo ang ManageEngine at Automox. Kasama rin sa ManageEngine ang mga libreng serbisyo sa pag-patch para sa hanggang 25 device.
Bilang karagdagan sa pagpapatibay ng sistema ng pamamahala ng patch, inirerekomenda ng CyberHoot ang mga sumusunod na pinakamahuhusay na kagawian upang protektahan ang mga indibidwal at negosyo laban, at limitahan ang mga pinsala mula sa, online na pag-atake sa cyber:
https://youtube.com/watch?v=_zWJEsV4uV4
Pinagmumulan:
Mga Karagdagang Pagbabasa:
Bipartisan Cybersecurity Bill Napipintong
Ano ang Pinakamamahal na Cybercrime noong 2020?
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

