Vitajte v marcovom newsletteri CyberHoot o kybernetickej bezpečnosti!
Kyberzločinci neustále prispôsobujú svoje taktiky a využívajú práve tie nástroje a platformy, na ktoré sa organizácie denne spoliehajú. Od dôveryhodných služieb digitálneho podpisu až po mobilné aplikácie a rozšírenia prehliadača, útočníci nachádzajú kreatívne spôsoby, ako začleniť škodlivú aktivitu do bežných obchodných pracovných postupov. Výsledkom je prostredie hrozieb, kde sa známe nástroje môžu stať neočakávanými vstupnými bodmi.
Povzbudivou správou je, že tieto útoky majú určité vzorce. Keď pochopíte, ako fungujú, môžete ich odhaliť skôr, efektívnejšie vyškoliť používateľov a zaviesť správne bezpečnostné opatrenia, aby ste ich zastavili skôr, ako sa stupňovajú.
Tento mesiac na CyberHoot skúmame štyri trendy, ktoré zdôrazňujú, ako útočníci vyvíjajú svoje metódy a zároveň sa zameriavajú na rovnaké základné slabiny: dôveru, pohodlie a bežné ľudské správanie.
Kyberzločinci naďalej zneužívajú DocuSign pomocou vysoko prispôsobiteľných phishingových šablón, ktoré veľmi napodobňujú upozornenia na legitímne dokumenty. Tieto správy sa zdajú byť autentické, sú dostatočne bežné na to, aby nevzbudzovali podozrenie, a často sú naliehavé, vďaka čomu sú obzvlášť účinné pri oklamávaní používateľov, aby poskytli prihlasovacie údaje alebo citlivé informácie. Prejdeme si, ako tieto kampane fungujú a aké signály by si mal váš tím všímať pred interakciou so žiadosťami o podpis dokumentov.
Nový kmeň malvéru pre Android s názvom PromptSpy vyvoláva prekvapenie kvôli svojej nezvyčajnej schopnosti: tajne využíva asistenta umelej inteligencie na generovanie presvedčivých phishingových správ a prispôsobovanie škodlivej aktivity. Poskytovaním neškodne vyzerajúcich výziev od umelej inteligencie oklame inak užitočný systém, aby nevedomky podporil hackerské útoky. Táto kombinácia malvéru a automatizácie riadenej umelou inteligenciou signalizuje novú úroveň sofistikovanosti, ktorej si musia byť bezpečnostné tímy vedomé.
Ransomvér sa tiež vyvíja . Namiesto toho, aby sa mnohí operátori spoliehali výlučne na tradičné vektory útokov, presúvajú sa k novším vstupným bodom, ako sú napríklad kompromitované prihlasovacie údaje, exponované služby a prístup tretích strán. Pochopenie toho, kde útočníci získavajú svoju počiatočnú pozíciu, je kľúčom k posilneniu vašej obrany ešte predtým, ako sa vôbec začne s výkupným prostredníctvom šifrovania.
Nakoniec, škodlivé rozšírenie prehliadača Chrome, ktoré sa vydáva za legitímny nástroj na zvýšenie produktivity podnikov, potichu zhromažďuje citlivé údaje od nič netušiacich používateľov. Počiatočné správy pochádzali zo vzdialených kútov internetu, avšak vzhľadom na počiatočný úspech sa tieto útoky určite rozšíria. Útoky založené na prehliadačoch, ako je tento, sú obzvlášť nebezpečné, pretože fungujú v dôveryhodných prostrediach a často obchádzajú tradičné obvodové obrany.
Každá z týchto hrozieb potvrdzuje jednoduchú realitu: moderné útoky len zriedka vyzerajú ako zjavne škodlivé. Sú úspešné, pretože sa podobajú bežnej obchodnej činnosti. Hrajú na sklony koncových používateľov.
Čítajte ďalej a dozviete sa, ako tieto hrozby fungujú, čo znamenajú pre vašu organizáciu a aké praktické kroky môžete podniknúť, aby ste im predišli.
Craig
Generálny riaditeľ, spoluzakladateľ CyberHoot


V tomto mesiaci vCISO Corner sa Dave Stacy, CISSP, FLMI , podelí o postrehy o nedávnom náraste hackerskej aktivity súvisiacej s prebiehajúcim konfliktom na Blízkom východe a o tom, na čo by si mali organizácie dávať pozor. Jeho odporúčanie zdôrazňuje, prečo tieto udalosti majú tendenciu spúšťať nárast kybernetických hrozieb a načrtáva praktické kroky, ktoré môžu podniky podniknúť na posilnenie svojej obrany.
Vzhľadom na vyvíjajúcu sa situáciu na Blízkom východe vám odporúčam, aby ste boli mimoriadne ostražití a udržiavali si vysoký situačný prehľad, pokiaľ ide o ochranu informačných aktív spoločnosti . Už sme boli svedkami jedného rozsiahleho útoku na americkú spoločnosť (Stryker), ktorý spôsobil značné narušenie prevádzky a stratu údajov, keď bolo z tisícok zariadení Stryker „vymazané“ veľké množstvo údajov. Údajne bolo viac ako 50 000 zamestnancov požiadaných, aby sa odpojili od všetkých sietí a vyhli sa zapínaniu svojich firemných zariadení.
Útoky typu wiper zvyčajne zahŕňajú škodlivý softvér určený na prepísanie akýchkoľvek existujúcich údajov na infikovaných zariadeniach. Dôveryhodný zdroj so znalosťou útoku Stryker, ktorý hovoril pod podmienkou anonymity, povedal KrebsOnSecurity, že páchatelia v tomto prípade zrejme použili Microsoft Intune na vydanie príkazu „vzdialené vymazanie“ na všetkých pripojených zariadeniach. Ďalej sa zdá, že útočníci mohli získať privilegovaný účet správcu systému Intune prostredníctvom úspešnej phishingovej operácie na spustenie tohto útoku. Irán sa prihlásil k zodpovednosti za útok s tým, že išlo o odvetu za vojenskú akciu USA proti ich krajine.
Myslím si, že je pravdepodobné, že budeme svedkami ďalších podobných útokov zo strany iránskych hackerov a ich sympatizantov, ako aj od oportunistov, ktorí sa budú snažiť využiť chaos a zmätok. Zatiaľ čo mainstreamové médiá sa zameriavajú na tradičné prejavy vojenského konfliktu (napr. lode, lietadlá, bomby, rakety atď.), kyberpriestor sa pravdepodobne stane novým „frontom“ pre útoky na vládne a komerčné siete v USA a spojeneckých krajinách. Cieľom je vytvoriť chaos a spôsobiť finančné ťažkosti. Podľa môjho názoru žiadna organizácia nie je voči tejto hrozbe imúnna.
V tomto prostredí je vaším najlepším postupom:

Páči sa vám CyberHoot? Potrebujeme vašu pomoc. Zanechajte nám recenziu pomocou odkazov nižšie!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com

- G2
Viac informácií o tom, ako zanechať recenziu na CyberHoot, nájdete v krátkych video prehľadoch nižšie. Poznámka: Aby sa predišlo podvodným recenziám, každá webová stránka s recenziami bude vyžadovať vytvorenie a overenie vašej identity prostredníctvom procesu registrácie e-mailového účtu.

Vektorová databáza , nazývaná aj vektorové úložisko , je špecializovaný dátový systém určený na ukladanie a vyhľadávanie vektorových vnorení , čo sú numerické reprezentácie textu, obrázkov alebo iných údajov vytvorených modelmi strojového učenia. Tieto vnorenia zachytávajú sémantický význam, čo umožňuje systémom vyhľadávať informácie na základe podobnosti , nie presných kľúčových slov.
Vektorové databázy sú kľúčovou súčasťou moderných systémov umelej inteligencie, najmä tých, ktoré používajú sémantické vyhľadávanie a generovanie rozšíreného vyhľadávania (RAG) . Namiesto otázky „obsahuje tento dokument tieto slová“ sa systém pýta „ktoré dokumenty sa významovo najviac podobajú tejto otázke“.
Kliknite sem a prečítajte si viac!
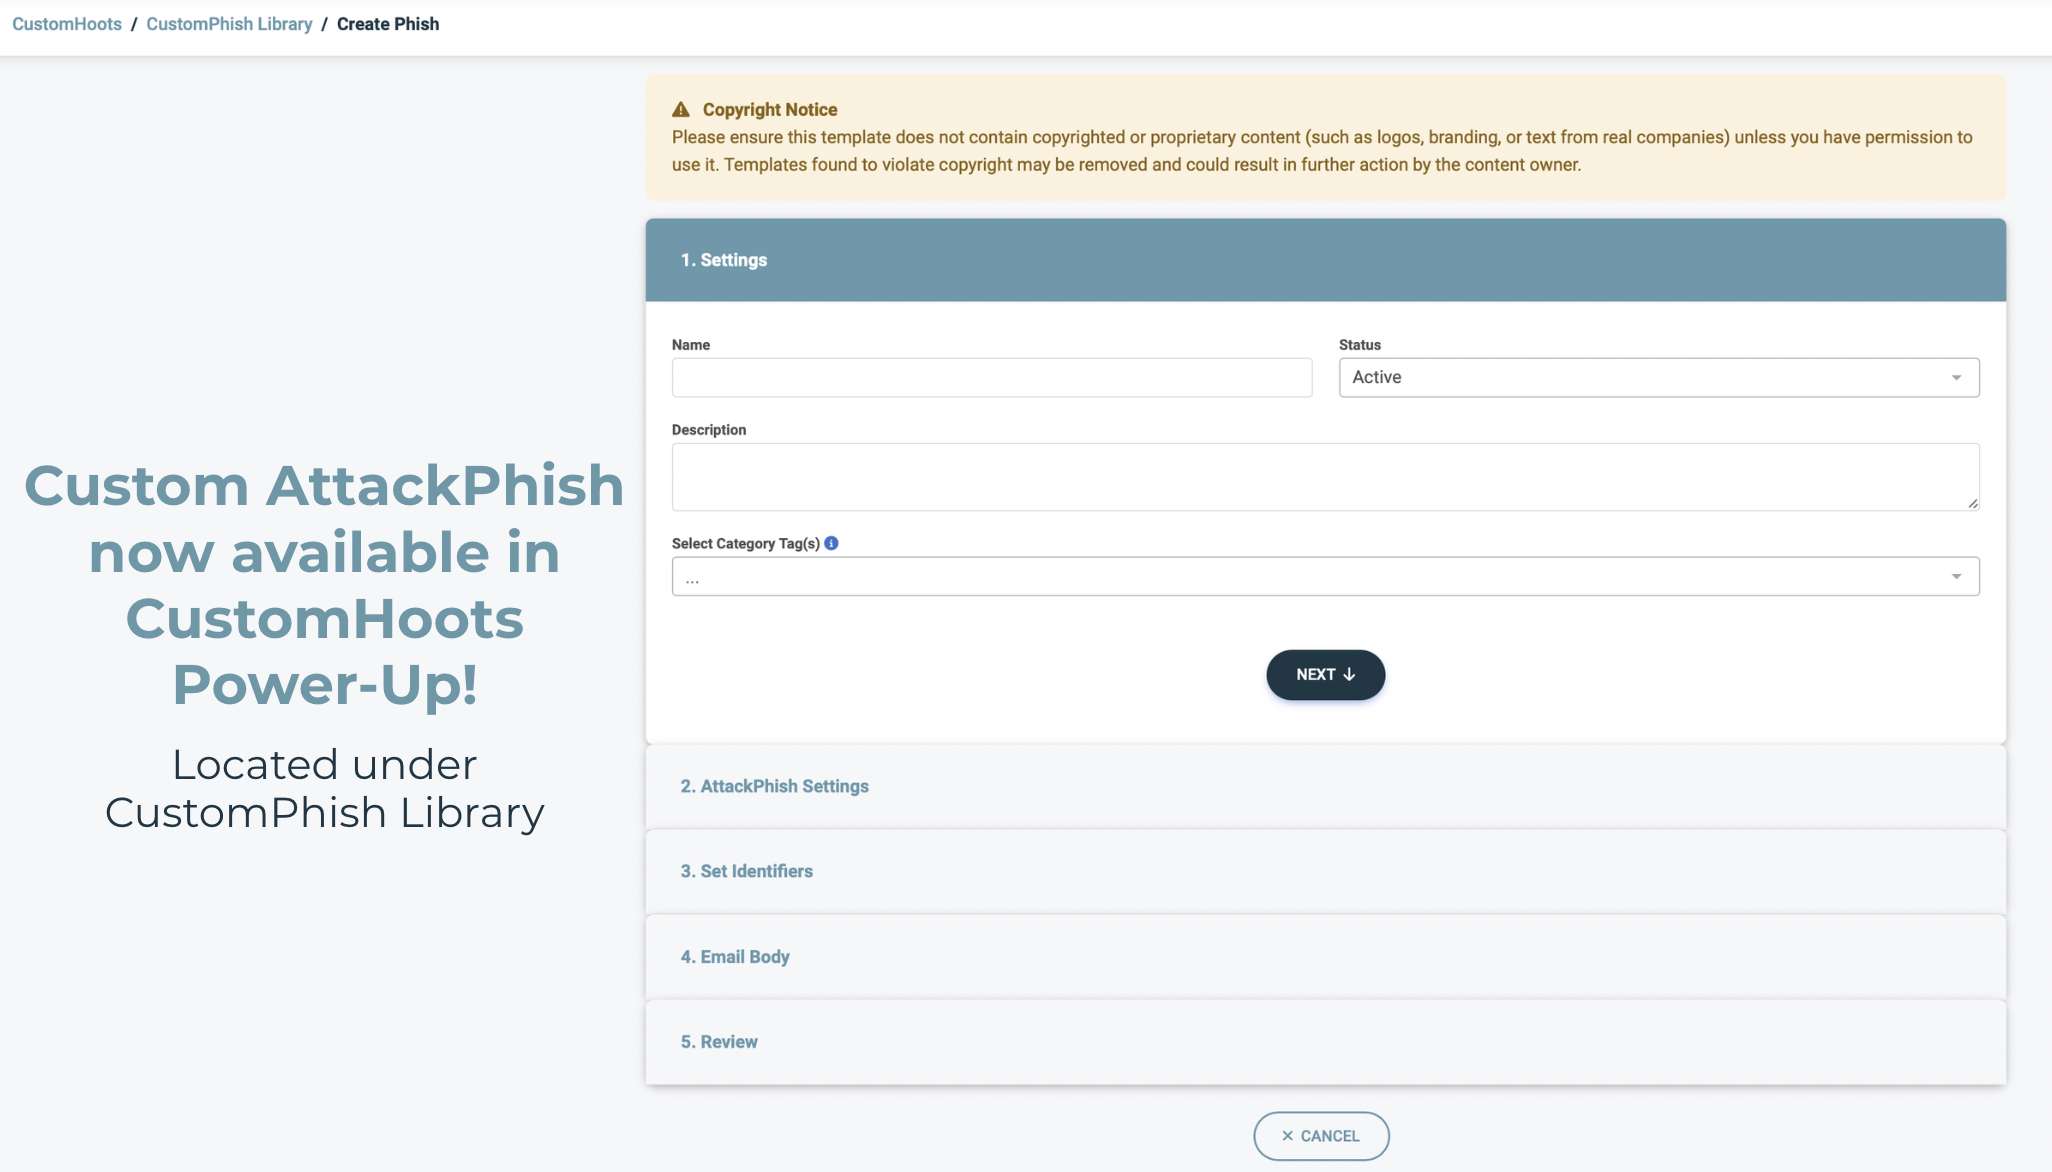
S nadšením predstavujeme Custom AttackPhish , novú funkciu v rámci platformy Autopilot od spoločnosti CyberHoot , ktorá poskytuje správcom väčšiu flexibilitu pri spúšťaní phishingových simulácií. S funkciou Custom AttackPhish ( ktorá sa nachádza v našom CustomHoots Power-Up ) môžu správcovia vytvárať a spúšťať prispôsobené phishingové kampane, ktoré lepšie odrážajú skutočné hrozby, s ktorými sa ich používatelia môžu stretnúť.
To pomáha organizáciám poskytovať relevantnejšie školenia v oblasti bezpečnosti a zároveň zlepšuje schopnosť používateľov rozpoznať a reagovať na phishingové pokusy.
Ak potrebujete ďalšiu pomoc, môžete sa kedykoľvek obrátiť na náš tím podpory na adrese support@cyberhoot.com.
Zaregistrujte sa ešte dnes do odporúčacieho programu CyberHoot a začnite zarábať 20 % podiel zo všetkých príjmov generovaných počas jedného roka tými, ktorí sa zaregistrujú prostredníctvom vášho exkluzívneho odporúčacieho odkazu. Ako odporúčací partner nielenže získate finančné odmeny, ale zažijete aj uspokojenie z toho, že pomáhate ostatným stať sa uvedomelejšími v oblasti bezpečnosti a chrániť ich pred kybernetickými hrozbami. Neváhajte a zaregistrujte sa teraz na https://cyberhoot.com/referral-program/.
Odporúčanie cez ovládací panel Autopilota:
Pridajte sa k CyberHootu v našom poslaní vytvoriť uvedomelejší a bezpečnejší svet! Odporučte CyberHoot Autopilot priateľovi a on si užije prvý mesiac zadarmo. Za každú novú registráciu, ktorá použije váš odporúčací odkaz, dostanete na svoj účet jeden mesiac zadarmo. Táto ponuka platí výhradne pre tých, ktorí sa na CyberHoote zaregistrujú prvýkrát.
Poznáte niekoho, kto mal nedávno tesné stretnutie s kybernetickým útokom, phishingovým e-mailom alebo telefonátom s využitím sociálneho inžinierstva? Odporučte bezplatné školenie o kybernetickej bezpečnosti od CyberHoot. Dostane šesť (6) videí (každé video má 3 – 4 minúty) a jednu z našich pozitívne posilňujúcich, hyperrealistických phishingových simulácií. Všetko zadarmo.
Registrácia : https://cyberhoot.com/individuals
Stiahnutie bielej knihy CyberHoot – Ako HootPhish vylepšuje AttackPhish
Úplne nové: Infografika o štatistikách kybernetickej bezpečnosti za rok 2025
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.