Tento článok s návodom vysvetľuje, ako nakonfigurovať pravidlá Povoliť zoznam, aby sa testy útokov typu phishing dostali ku koncovým používateľom pomocou služby MailProtector.
Upozornenie : CyberHoot podporuje útoky falošnými e-mailami – phishing pre zákazníkov. Majte na pamäti, že tento prístup využíva negatívne posilňovanie na zníženie miery kliknutí u zamestnancov. Pre dosiahnutie úspechu vždy kombinujte s pozitívnym posilňovaním , vzdelávacími a realistickými phishingovými simuláciami HootPhish , aby ste dosiahli čo najlepší vplyv a účinok na koncových používateľov.
1.) Prejdite na stránku MailProtector na adrese https://emailservice.io/signin
2.) Vyberte kartu Domény

3.) Vyberte doménu, pre ktorú chcete nakonfigurovať pravidlá zoznamu povolených položiek.
4.) Vyberte kartu Filtrovanie

5.) Uvidíš Povoliť pravidlá (iba prichádzajúce), odtiaľ môžete jednoducho zadať názvy DNS domén CyberHoot na pravej strane do vstupného poľa „Vždy povoliť e-maily od“. Potom kliknite na tlačidlo „Pridať“ a pridajte domény.
Úplný zoznam našich DNS domén nájdete na tomto odkaze.https://cyberhoot.com/howto/cyberhoots-email-ip-addresses-and-hostnames/
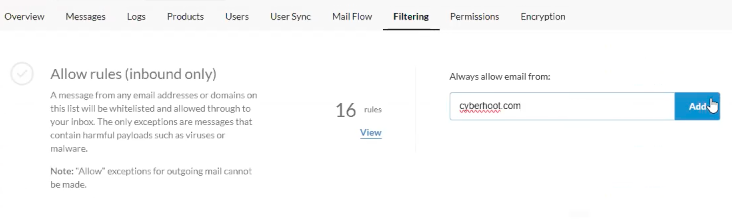
MailProtector potrebuje na povolený zoznam iba názvy DNS domén, pretože neakceptuje IP adresy. Keď si však nastavíte všetky názvy DNS domén CyberHoot, môžete začať!
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Predstavte si, že ste na diaľnici a jazdíte s ostatnými vozidlami o 20 kilometrov rýchlejšie ako je povolená rýchlosť. Pred vami brzdíte...
Čítaj viac
Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

