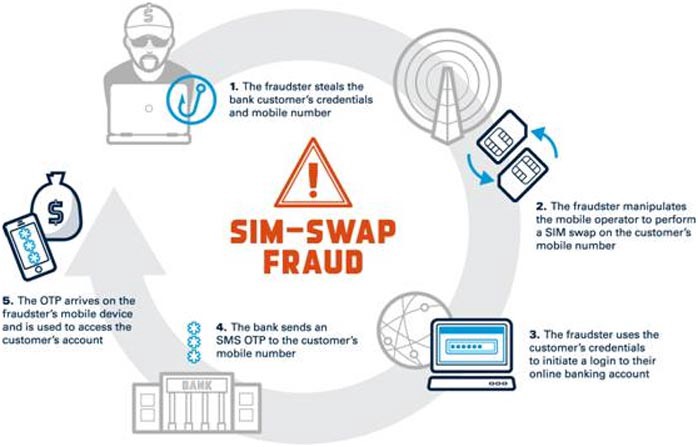
Výmena SIM karty je termín používaný, keď hackeri ukradnú telefónne číslo obete a prenesú alebo prepnú toto číslo na inú SIM kartu v inom mobilnom telefóne, ktorý má hacker k dispozícii. Keď má hacker kontrolu nad telefónnym číslom, môže získať prístup k e-mailom, účtom na sociálnych sieťach a dokonca aj k účtom s kryptomenou, ktoré sú bežne chránené dvojfaktorovým overovaním prostredníctvom SMS.
Výmena SIM kariet sa zvyčajne deje prostredníctvom sociálneho inžinierstva , čo je manipulácia ľudí, ktorí majú prístup k technológii SIM kariet, aby si túto SIM kartu prepli do svojho vlastného zariadenia so škodlivými účelmi. Inokedy hackeri jednoducho podplatia obchodného zástupcu v obchode mobilného operátora platbou v hotovosti, aby výmenu vykonal.
Preto NIST vyradil dvojfaktorovú SMS technológiu zo zoznamu preferovaných metód na dosiahnutie dvojfaktorovej autentifikácie. Je jednoducho príliš ľahko kompromitovateľná. Z tohto dôvodu zostávajú fyzické tokeny ( napríklad securID , Yubikey ) a softvérové riešenia ako Google Authenticator , Microsoft Authenticator a ďalšie preferovanými metódami.
Súvisiaci termín: Protokol vzdialenej pracovnej plochy (RDP) , sociálne inžinierstvo
Súvisiace čítania: Blog CyberHoot: Hlboký pohľad na výmenu SIM kariet
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

