Sender Policy Framework (SPF) je nástroj na boj proti spamu, v ktorom je možné overiť e-mailové domény odosielateľov. SPF spolupracuje s DKIM a DMARC , aby pomohol overiť e-mailové správy a znížiť tak pravdepodobnosť, že sa škodlivé e-maily dostanú do používateľských schránok.
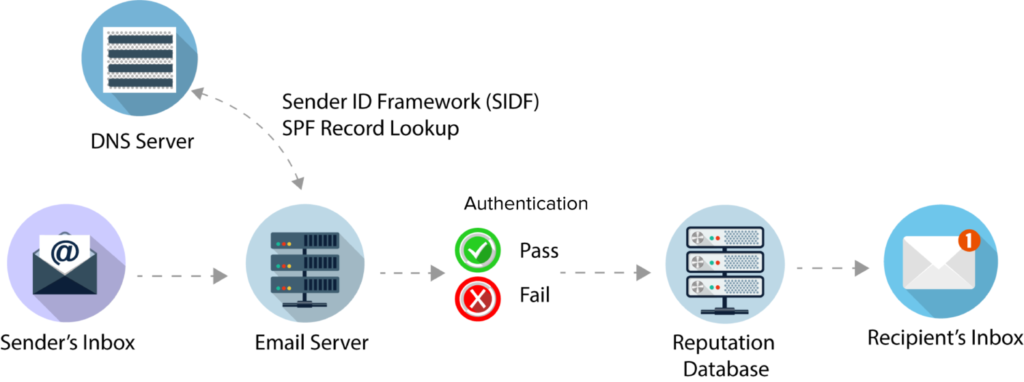
Nástroj SPF umožňuje správcom domén určiť, ktoré IP adresy sú oprávnené odosielať e-maily v ich mene. Správcovia domény používajúcej SPF deklarujú atribúty, ktoré jedinečne opisujú ich e-mailové prostredie vrátane oprávnených odosielateľov. Tento popis je reprezentovaný v „zázname SPF“, ktorý je publikovaný v záznamoch systému názvov domén (DNS). Klientska aplikácia SPF vykoná vyhľadávanie správneho záznamu SPF a určí, či je správa autentická alebo sfalšovaná. Ak sa záznamy zhodujú, odosielateľ je autentický a nie je škodlivý a e-mail je doručený správne. Ak zlyháte pri overení SPF, väčšina poskytovateľov internetových služieb vám udelí nízke skóre reputácie a presmeruje váš e-mail do priečinka so spamom alebo nevyžiadanou poštou – niektorí môžu e-mail dokonca úplne zablokovať.
Zdroj: TechTarget, Poštová pečiatka
Doplňujúce čítanie: Nastavenie DMARC a DKIM – CyberHoot
Malé a stredné podniky by mali mať zavedenú ochranu SPF. Samotná ochrana SPF však nestačí. SPF sa spolieha na pole Odpovedať na v správe, ale neodmieta správy na základe falošného poľa „Odosielateľ“. Hacker tak môže dostať správy, ktoré sa zdajú byť z Amazon.com s legitímnym, ale nesprávnym poľom „Odpovedať na“ v e-maile, do schránok doručenej pošty, aby oklamal používateľov a prinútil ich kliknúť. Preto väčšina správcov e-mailov a DNS kombinuje SPF so záznamami DKIM a DMARC. DMARC a DKIM pomáhajú predchádzať útokom škodlivého softvéru a phishingu v schránkach používateľov. Je to preto, že boli navrhnuté tak, aby overovali doménu „Odosielateľ“ oproti tomu, kto má povolené odosielať správy z tejto domény, a automaticky umiestňovali alebo odmietali doručenie týchto správ. V kombinácii sú SPF, DMARC a DKIM výkonnými nástrojmi vo vašom arzenáli e-mailovej bezpečnosti. Tu sú kroky, ktoré by ste mali podniknúť, aby ste zlepšili bezpečnosť e-mailov a znížili pravdepodobnosť, že sa vy alebo vaši zákazníci stanete obeťou phishingového útoku:
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viac
Väčšina phishingových testov klame vašim zamestnancom. Tento vás ako prvý pozdraví! HootPhis ľuďom hneď na začiatku hovorí: toto je...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.