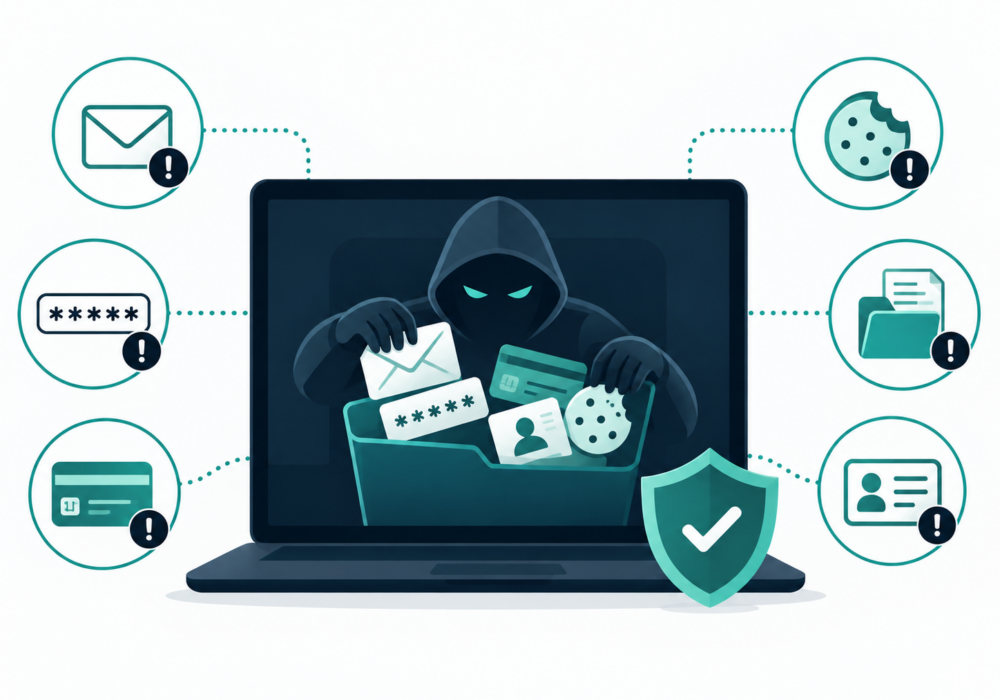
Infotealer , skratka pre information-stealing malware (malware kradnúci informácie ) , je škodlivý softvér navrhnutý tak, aby nenápadne zhromažďoval citlivé informácie z počítača alebo iného zariadenia a odosielal ich späť útočníkovi.
Na rozdiel od ransomvéru, ktorý svoju prítomnosť dáva najavo šifrovaním súborov alebo zobrazením požiadavky na výkupné, je informačno-kradúci softvér zvyčajne navrhnutý tak, aby zostal nepozorovaný. Môže prehľadávať webové prehliadače, aplikácie a lokálne úložisko a hľadať cenné informácie, ako napríklad:
Keď sú tieto informácie ukradnuté, zločinci ich môžu použiť sami alebo ich predať iným útočníkom. Ukradnuté heslo môže viesť k jednému účtu, zatiaľ čo ukradnutý súbor cookie relácie alebo autentifikačný token môže poskytnúť prístup k účtu, ku ktorému sa používateľ už autentifikoval.
Zlodeji informácií preto vytvárajú problém so škodlivým softvérom aj problém so zabezpečením identity.
Malé a stredné podniky sa často vo veľkej miere spoliehajú na cloudové aplikácie, webové prehliadače a notebooky zamestnancov. To robí informácie uložené v týchto zariadeniach obzvlášť cennými pre útočníkov.
Jeden infikovaný počítač zamestnanca by mohol odhaliť prístup k e-mailu, službám Microsoft 365 alebo Google Workspace, finančným systémom, záznamom o zákazníkoch, cloudovému úložisku alebo iným obchodným aplikáciám.
Malé a stredné podniky by mali:
Zlodeji informácií predstavujú pre poskytovateľov spravovaných služieb ďalšie riziká, pretože technici MSP môžu mať privilegovaný prístup k mnohým zákazníckym prostrediam.
Ak útočník na útek z informačného systému ohrozí zariadenie technika, ukradnuté prihlasovacie údaje alebo tokeny by mohli útočníkovi potenciálne poskytnúť prístup k administračným portálom, nástrojom na vzdialenú správu, cloudovým nájomníkom alebo zákazníckym systémom.
Poskytovatelia spravovaných služieb (MSP) by mali zaviesť dodatočnú ochranu okolo privilegovaných pracovných staníc a administrátorských účtov. Detekcia a reakcia na koncové body (EDR), ovládacie prvky aplikácií, silné zabezpečenie prehliadača, autentifikácia odolná voči phishingu, minimálne privilégiá a monitorovanie relácií môžu znížiť vystavenie.
Postupy reakcie na incidenty by mali tiež predpokladať, že pri odhalení útočníka na informácie mohli byť odcudzené poverenia a aktívne relácie.
Zlodeji informácií nemusia šifrovať vaše súbory, aby spôsobili vážne škody. Ich cieľom je často ukradnúť digitálne informácie, ktoré dokazujú, kto ste.
Ochrana koncových bodov, prehliadačov, poverení a autentifikačných relácií je nevyhnutná pre obranu proti nim.
Ďalšie čítanie:
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.