Trello, platforma, ktorú mnoho firiem používa na organizovanie zoznamov úloh a koordináciu tímových úloh, nedávno odhalila osobné údaje (PII) svojich používateľov. Toto zistenie urobil Craig Jones, globálny riaditeľ kybernetickej bezpečnosti v spoločnosti Sophos, ktorý na odhalené PII narazil pri vyhľadávaní na Googli (známom aj ako „ Google Dorks “). Na to existuje niekoľko užitočných nástrojov, vrátane nástroja „Google Hacking“ od spoločnosti Pentest Tools.
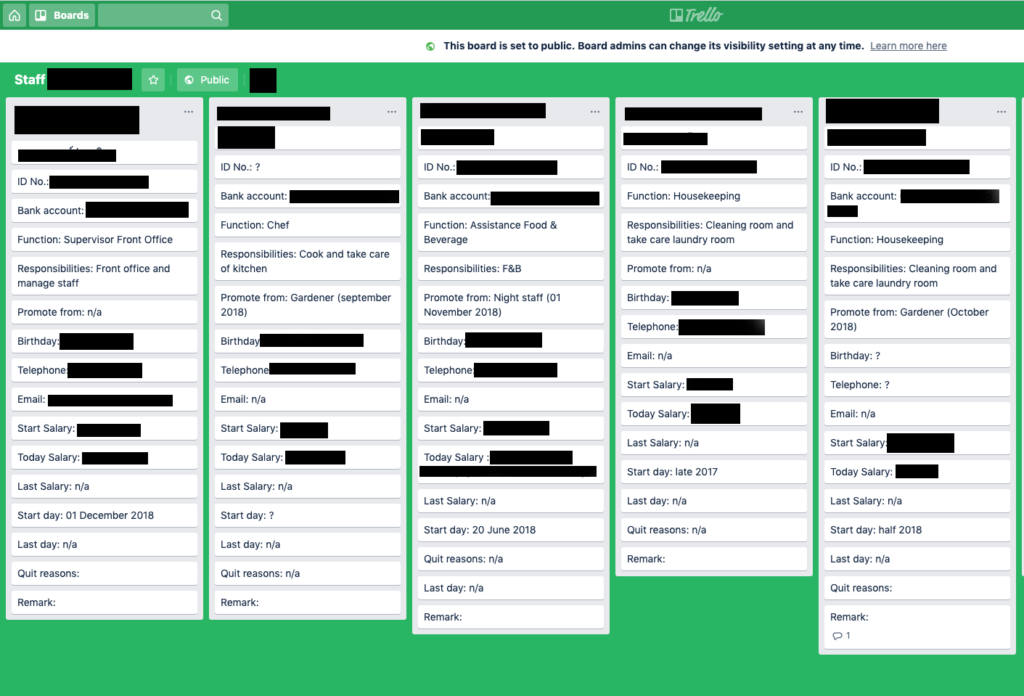
Ako používateľ Trella si Craig Jones zvykne kontrolovať kybernetickú bezpečnosť v produktoch, ktoré používa. Pritom zistil, že predvolená konfigurácia násteniek Trello je nastavená na „súkromné“, ale mnohí používatelia toto nastavenie zmenia na „verejné“. Po nastavení na verejné si všetky informácie dostupné na nástenke Trello používateľa môže zobraziť ktokoľvek . Tieto nástenky Trello možno nájsť pomocou vyhľadávača Google, ktorý indexuje verejné nástenky Trello ako jednoduché HTML stránky, vďaka čomu môže ktokoľvek jednoducho objaviť obsah násteniek pomocou špecializovaného vyhľadávania Google.
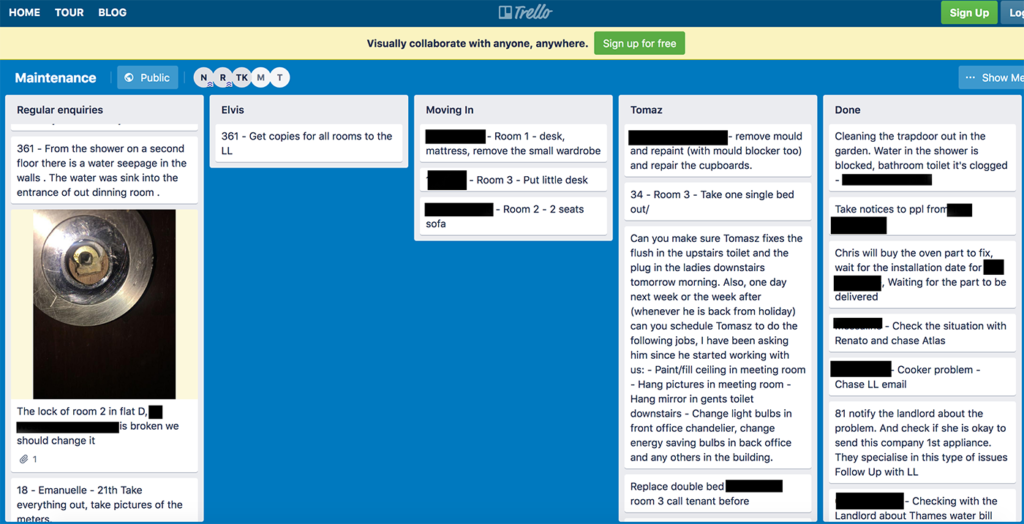
Craig Jones našiel na verejných nástenkách Trello horu osobných údajov, ako sú mená, e-maily, dátumy narodenia, čísla občianskych preukazov, informácie o bankových účtoch. Personálna nástenka jednej spoločnosti obsahovala podrobnosti, ako napríklad pracovnú ponuku pre potenciálneho zamestnanca vrátane jeho platu, bonusov a zmluvných záväzkov. Dokonca sa nachádzali aj konkrétne informácie od bytovej organizácie s podrobnosťami o všetkých potrebných opravách v konkrétnych oblastiach alebo domoch, vrátane zámkov na dverách.
Ak ste administrátorom nástenky Trello a máte v systémoch citlivé informácie, skontrolujte stav svojich násteniek a nastavte všetko s citlivými alebo kritickými údajmi na „súkromné“. Ak ste používateľom Trello a viete, že niektoré z vašich citlivých údajov sú odhalené, jednou z možností je kontaktovať administrátora daného účtu alebo priamo kontaktovať Trello a požiadať o nastavenie nástenky ako súkromnej.
Bezpečnostní experti už dlho vedia, že Google dokáže objaviť zaujímavý obsah vrátane voľne dostupných videokamier, detských monitorov a množstva ďalších citlivých informácií. Ak je to možné, obmedzte zdieľanie svojich osobných údajov na webových stránkach, o ktorých si nie ste 100% istí ich bezpečnosťou. Dokonca aj Trello sa javilo ako renomovaná webová stránka značky, ale kvôli nesprávnym konfiguráciám je teraz brané na zodpovednosť za ľahkosť, s akou sa súkromné údaje zdieľajú so všetkými online prostredníctvom Google Dorking.
Organizácie, ktoré spolupracujú s webovými stránkami tretích strán, ako je Trello, musia vytvoriť proces kontroly a schvaľovania pre všetky internetové služby tretích strán. Vypracovať a zverejniť proces, ktorý umožňuje:
Nastavením týchto procesov znížite pravdepodobnosť úniku citlivých informácií o vás alebo vašej spoločnosti online.
https://youtube.com/watch?v=HH6edTy3mQI
Zdroje:
Odhalené Trello! Vyhľadávanie odhalilo obrovské množstvo súkromných údajov
Aplikácia Trello odhaľuje osobné údaje svojich používateľov
CyberHoot – referenčné pojmy pre kybernetickú terminológiu: Google Dorking
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Predstavte si, že ste na diaľnici a jazdíte s ostatnými vozidlami o 20 kilometrov rýchlejšie ako je povolená rýchlosť. Pred vami brzdíte...
Čítaj viac
Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.