Spoločnosť Google vytvorila a vydala nové opatrenie na ochranu súborov cookie, ktoré znemožňuje ukradnuté súbory cookie relácie na akomkoľvek inom zariadení pre webové stránky aktualizované tak, aby podporovali tento prístup. Tu je to, čo robí, komu pomáha a čo robiť hneď teraz.
Skrátená verzia
Malvér Infostealer nepotrebuje vaše heslo ani vaše MFA kódy. Potrebuje len malý súbor, ktorý si váš prehliadač uloží po prihlásení, nazývaný súbor cookie relácie. Roky stačilo ukradnúť tento súbor na to, aby sa za vás online vydával, obchádzal používateľské mená, heslá a dokonca aj viacfaktorové overovanie (MFA). Chrome teraz prepojí tento súbor s vaším konkrétnym zariadením, takže súbory cookie relácie prestanú fungovať kdekoľvek, čím sa zabráni útokom typu „krádež relácie“.
Keď sa prihlásite na webovú stránku, váš prehliadač dostane súbor cookie relácie, malý token, ktorý dokazuje, že ste sa už prihlásili. Od tohto momentu server dôveruje tokenu, nie vášmu heslu. Vďaka tomu bolo prehliadanie rýchle a pohodlné, ale zároveň to vytvorilo skutočnú slabinu. Ktokoľvek má súbor cookie, uchováva vašu reláciu, nie je potrebné žiadne heslo ani viacfaktorová autentifikácia.
Rodiny malvéru Infostealer, ako napríklad LummaC2, strávili roky 2024 a 2025 potichu zhromažďovaním týchto tokenov a ich predajom na online trhoch. Keďže súbory cookie často zostávajú platné niekoľko dní alebo týždňov, útočníci mali dostatok času na ich použitie skôr, ako si to niekto všimol.
Neexistuje spoľahlivý spôsob, ako zabrániť úniku súborov cookie iba pomocou softvéru v žiadnom operačnom systéme.
Tím zabezpečenia spoločnosti Google, apríl 2026
Riešenie spoločnosti Google sa nazýva Device Bound Session Credentials alebo DBSC. Teraz je dostupné pre všetkých používateľov prehliadača Chrome 146 pre Windows a podpora pre macOS bude čoskoro dostupná. Myšlienka je jednoduchá: namiesto dôveryhodnosti súboru cookie samotnému prehliadač Chrome prepojí reláciu s fyzickým zariadením, na ktorom ste sa prihlásili. Aj keď súbor cookie ukradne zlodej, prestane fungovať na akomkoľvek inom počítači.
Vlastné testovanie spoločnosti Google ukázalo, že DBSC počas beta verzie zablokovalo 94 % pokusov o krádež súborov cookie. Pre 6 % úspešných pokusov bolo potrebné mať v počítači vopred vložený malvér, ktorý si uvedomoval súkromný kľúč. Každá relácia tiež používa samostatný kľúč pre každú stránku, takže webové stránky nemôžu tento systém použiť na sledovanie vašej aktivity počas rôznych návštev alebo na prepojenie vašej aktivity.
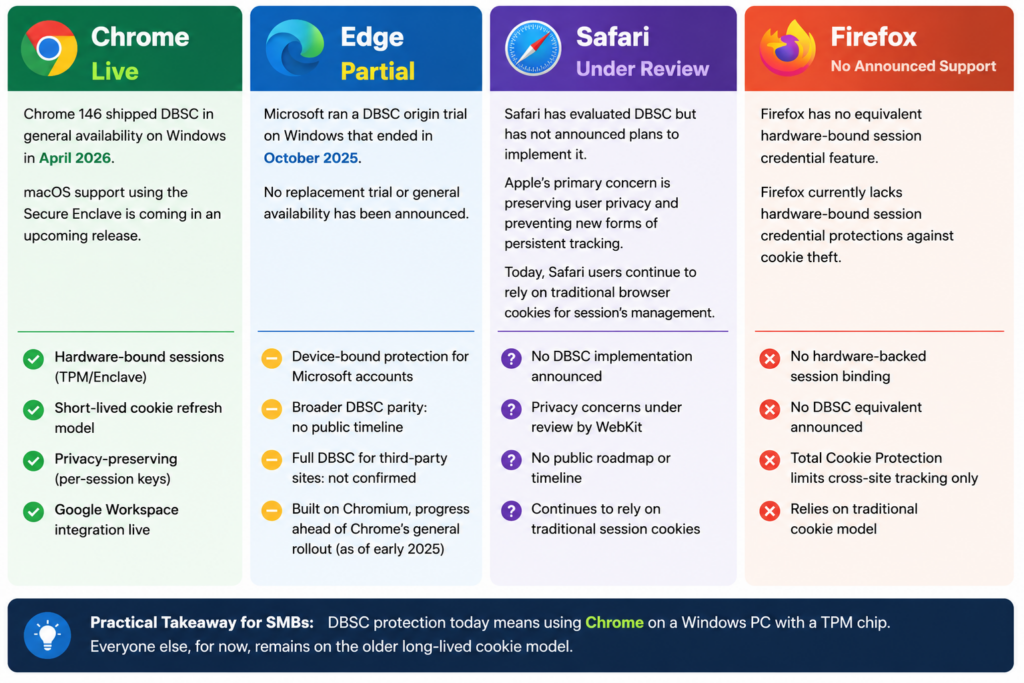
Chrome sa posunul ako prvý a najkompletnejšie. Tu je porovnanie toho, kde sa v súčasnosti každý hlavný desktopový prehliadač nachádza v tejto oblasti ochrany. Apple vyjadril obavy zo „super-cookie“, ktoré umožňuje neodstrániteľné sledovanie naprieč reláciami. Špecifikácia W3C to rieši zabezpečením vymazania kľúčov spolu s údajmi webových stránok. Apple zostáva v pozícii „v štádiu diskusie“, nie „vo štádiu vývoja“.
Táto ochrana je skutočná a je dôležitá. To však nie je koniec príbehu. Tu sú štyri veci, ktoré treba mať na pamäti.
Už ukradnuté súbory cookie
51.7 milióna balíkov poverení, ktoré sú už online, to neovplyvní. DBSC chráni iba nové relácie vytvorené po jeho aktivácii.
Starší hardvér
Zariadenia bez TPM alebo Secure Enclave sa vracajú k starému nechránenému správaniu. Mnoho starších firemných počítačov tento čip nemá, preto si skontrolujte ten svoj.
Spustite príkaz PowerShellu: Get-Tpm
Aj webové stránky potrebujú aktualizáciu
DBSC vyžaduje, aby webová stránka pridala podporu na svojej strane. Google a Okta to už urobili. Väčšina ostatných aplikácií a platforiem na tom stále pracuje.
Ostatné prehliadače nie sú zahrnuté
Každý, kto používa Firefox, Safari, Edge bez plnej podpory DBSC alebo mobilný prehliadač na pracovný prístup, dnes túto ochranu nezíska.
Na to, aby ste z toho mohli mať úžitok, nemusíte byť bezpečnostný expert. Chrome automaticky vykoná ťažkú prácu na podporovanom hardvéri. Vašou úlohou je uistiť sa, že dokáže plniť svoju úlohu.
Na osobnom zariadení otvorte prehliadač Chrome a prejdite do časti Nastavenia, potom do časti Pomocník a potom do časti Informácie o prehliadači Google Chrome. Ak nepoužívate verziu 146 alebo novšiu, aktualizujte ju. V systéme Windows 11 má vaše zariadenie takmer určite čip TPM potrebný na to, aby to fungovalo. Ak používate starší počítač alebo systém Windows 10, overte si to v technických údajoch výrobcu.
Pre majiteľov firiem a IT manažérov, pridajte toto do svojho ďalšieho tímového stretnutia: overte, či vaši zamestnanci používajú prehliadač Chrome 146 alebo novší, požiadajte svojho IT technika o overenie, či je modul TPM aktívny na zariadeniach so systémom Windows, a sledujte oznámenia z kľúčových podnikových aplikácií o podpore DBSC. Pokrok prebieha rýchlo.
Vaše jednorazové ponaučenie: aktualizujte Chrome, skontrolujte hardvér, či nemá čip TPM, a buďte v pohode s vedomím, že veľmi skoro mnohé webové stránky zabránia fungovaniu ukradnutých súborov cookie relácie a zastavia útoky na krádež súborov cookie relácie. Cookie Monsters budú preč!
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viac
Väčšina phishingových testov klame vašim zamestnancom. Tento vás ako prvý pozdraví! HootPhis ľuďom hneď na začiatku hovorí: toto je...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

