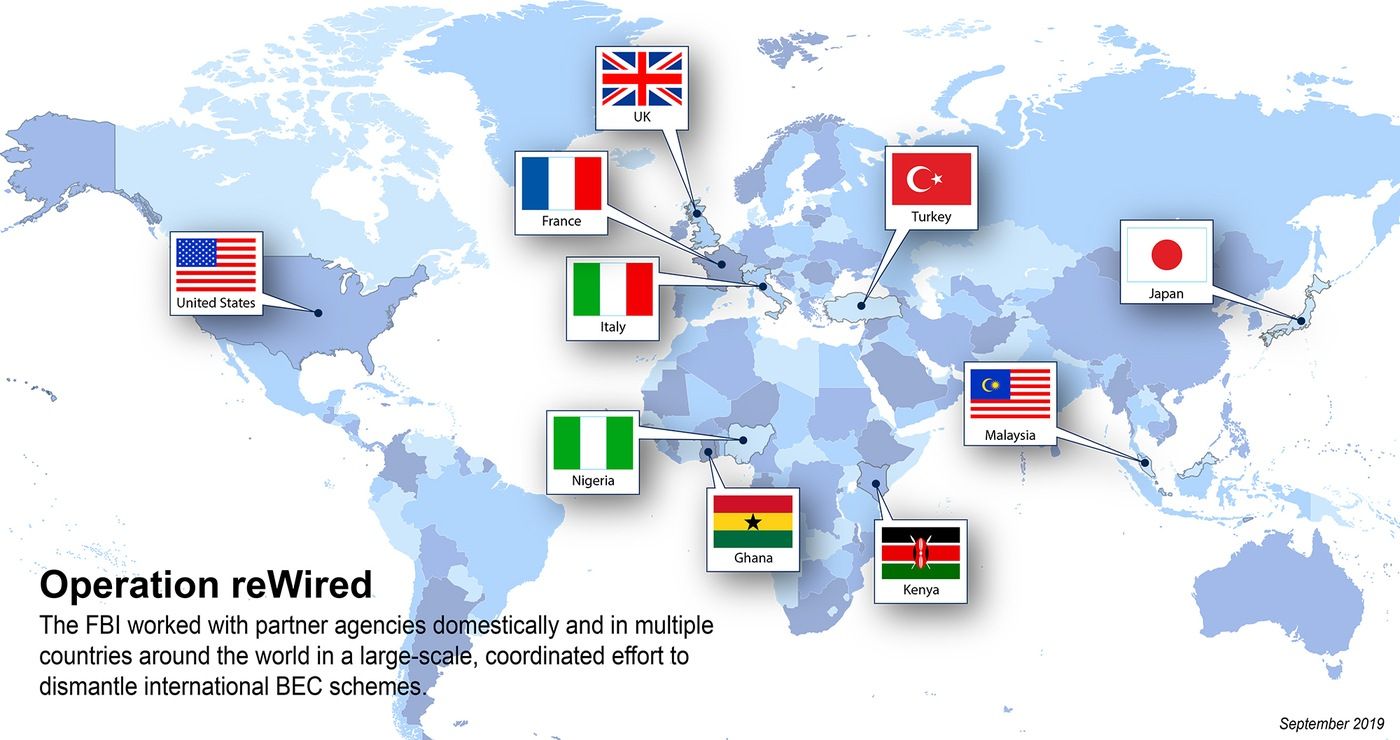
Hodnotenie 1 pre dobrých ľudí. Projekt FBI s názvom Operation ReWired zlikvidoval sieť hackerov, ktorí používali útoky typu Business Email Compromise na páchanie podvodov. Výsledkom bolo zatknutie 281 údajných hackerov obvinených z podvodu s elektronickými prevodmi (získali späť 3.7 milióna dolárov). Okrem toho sa títo hackeri údajne dopustili 250 000 prípadov krádeže identity a 10 000 prípadov daňových podvodov. Operácia zaistila viac ako 118 miliónov dolárov v podvodných bankových prevodoch, ktoré teraz môžu byť vrátené! September 2019 bol skvelým mesiacom pre kybernetickú bezpečnosť!
Kompromitácia firemného e-mailu (známa aj ako: BEC) nastáva, keď dôjde k narušeniu e-mailového účtu, zvyčajne niekoho z finančníctva. Často sa to deje prostredníctvom phishingového útoku, ktorý vedie ku krádeži poverení, ako je uvedené v nedávnom článku CyberHoot s názvom Domino útok . Poverenia sú ukradnuté, keď obeť klikne na podvodný phishingový odkaz v e-maile alebo otvorí falošnú faktúru. Týmto sa obeť dostane na škodlivú webovú stránku, ktorá vyzve používateľa na zadanie e-mailu a hesla. Tieto e-maily často posiela niekto, koho váš finančný riaditeľ už pozná, čo znamená, že odosielateľská e-mailová adresa je v skutočnosti správna a očakávaná. E-mail druhej osoby z finančných oblastí pravdepodobne napadli hackeri, ktorí sa teraz zameriavajú na vášho finančného riaditeľa.
Tento podvod vedie k tomu, že hacker vnikne do e-mailového účtu finančného riaditeľa, prečíta si jeho e-maily s finančnými transakciami a presmeruje bežné bankové prevody vložením podvodných pokynov na prevod do e-mailových konverzácií. Úspech tohto podvodu spočíva výlučne v tom, že obe strany nikdy neoveria tieto zmeny pokynov na prevod mimo e-mailu. Výsledkom je, že peniaze sú prevedené na hackerské účty, ktoré sú väčšinou nevysledovateľné. Tieto podvodne prevedené prostriedky sa len zriedka podarí získať späť.
Operácia ReWire bola možná vďaka spoločnému úsiliu orgánov činných v trestnom konaní v 10 krajinách. Spoločne odhalili komplexnú sieť hackerov, phishingových útokov, peňažných mulí a prania špinavých peňazí. Táto operácia dokazuje, že medzinárodná spolupráca v oblasti presadzovania práva je možná. Zároveň vysiela hackerom signál, že budú chytení. Kybernetická umelá inteligencia bola svedkom menšieho rozsahu podvodov s prepustením z dôvodu sociálneho inžinierstva a phishingových útokov, ktoré sa nikdy nedostanú späť (ani nenahlásia). Je to preto, že sumy peňazí boli príliš malé na to, aby sa do nich zapojili FBI alebo interné orgány činné v trestnom konaní . Malé a stredné podniky (MSP) na celom svete sú v prvej línii podvodov s prepustením z dôvodu prepustenia ...
Tieto obrovské straty viedli FBI k tomu, aby sa podvody súvisiace s BEC stali prioritou svojej agentúry. V júni 2018 FBI pri podobnej akcii zatkla 74 ľudí a zabavila 2.4 milióna dolárov . Tieto akcie zamerané na zachytávanie a zatýkanie upozorňujú hackerov, že môžu byť a budú chytení.
Divízia bezpečnostných služieb spoločnosti Verizon každoročne zverejňuje správu o incidentoch narušenia údajov (DBIR), ktorá sumarizuje trendy v oblasti kybernetických útokov vrátane toho, kto je obeťou hackovania a ako je táto skutočnosť urobená. Útoky na úniky údajov (BEC) sú na vrchole ich zoznamu útokov. A čo je dôležitejšie, malé a stredné podniky sú úspešne napádané 15-krát častejšie ako menšie a väčšie firmy s menej ako 10 alebo viac ako 100 zamestnancami. To vystavuje malé a stredné podniky najväčšiemu riziku cielených útokov na úniky údajov (BEC). Ak ste majiteľom malej firmy, nezúfajte! Existujú jednoduché opatrenia, ktoré môžete vo svojej spoločnosti zaviesť na svoju ochranu.
Aj po tom, čo FBI rozbila túto zločineckú sieť, je to len malá kvapka v mori odhadovaných 3-ročných strát FBI vo výške 26 miliárd dolárov . FBI stále odporúča „ zaviesť program na zvyšovanie povedomia a školenia “ na ochranu vášho podnikania. Preto sa musíte na tieto útoky pripraviť. Našťastie s Business Email Compromise sú prípravy relatívne jednoduché. Jediným najlepším opatrením, ktoré môžete podniknúť, je skontrolovať a zdokumentovať proces bankového prevodu. Cyber Al odporúča, aby boli VŠETKY zmeny v pokynoch na zapojenie potvrdené mimo e-mailu, najlepšie telefonicky. Stanovte si presné pokyny na zapojenie so všetkými stranami. Nevytáčajte telefónne číslo uvedené v podvodnom e-maile na overenie nových pokynov na zapojenie. Aj toto telefónne číslo je pravdepodobne falošné. Vyhľadajte si známe a spoľahlivé telefónne číslo a kontaktujte ho na overenie a potvrdenie.
V rámci tejto akcie bolo zatknutých 281 potenciálnych páchateľov podvodných transakcií a získaných viac ako 118 miliónov dolárov v podobe podvodných prevodov. A čo je dôležitejšie, operácia ReWire dokazuje, že medzinárodné orgány činné v trestnom konaní môžu spolupracovať. Dokazuje, že hackeri sa nemôžu skrývať za počítačovými obrazovkami v temných zákutiach internetu. Toto je dôležité víťazstvo. Užívajme si toto víťazstvo, ale zároveň si overme naše obchodné procesy, aby sme sa chránili pred podvodmi s nekalými účtami a elektronickými prevodmi.
Poučte zamestnancov o kompromitácii firemných e-mailov a získajte prístup k dokumentom o procese bankového prevodu s bezplatnou 30-dňovou skúšobnou verziou CyberHoot.
Buďte uvedomelejší, aby ste sa cítili bezpečnejšie.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.