Но, пожалуйста, не паникуйте. Это был всего лишь тест.
Прежде чем попасть сюда, вы открыли фишинговое письмо, отправленное вашей компанией для проверки. Это важно, поскольку, если бы это была хакерская атака, ваши учётные данные могли быть украдены, а на ваш компьютер могло быть внедрено вредоносное ПО, что привело бы к атаке с целью вымогательства или взлому корпоративной электронной почты. Оба варианта — очень серьёзные.
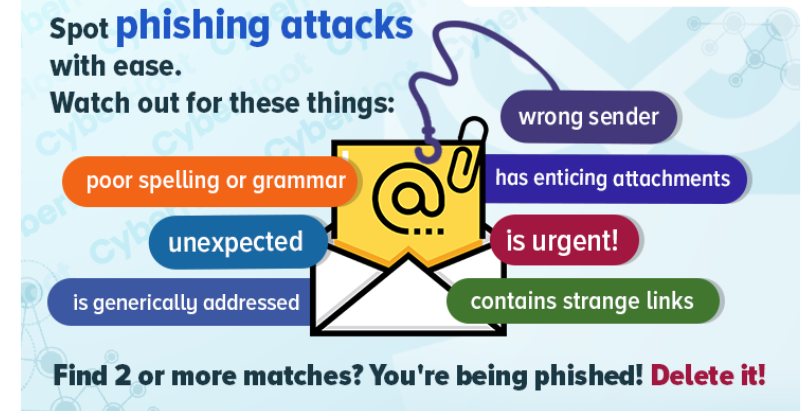
Наша компания требует от всех сохранять бдительность при проверке электронной почты. Обратите внимание на следующие явные признаки фишинговой атаки:
Освоив эти семь способов обнаружения и предотвращения фишинговых писем, вы обеспечите себе кибербезопасность и будете готовы к хакерским атакам, которые ежедневно попадают в наши почтовые ящики. Берегите себя и будьте бдительны.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далее
Большинство фишинговых тестов обманывают ваших сотрудников. Этот же первым делом здоровается! HootPhish сразу же сообщает людям: это...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.