Хакеры используют новую и высокоэффективную стратегию для сбора конфиденциальных данных клиентов интернет-провайдеров, телефонных компаний и социальных сетей. Эта стратегия включает в себя взлом учётных записей электронной почты, связанных с полицейскими управлениями и государственными учреждениями, а затем отправку несанкционированных «экстренных запросов» на получение данных абонентов. Подробнее…
Традиционные программы-вымогатели шифруют ваши данные и не вернут их вам, пока вы не заплатите выкуп. Хорошие резервные копии можно восстановить, чтобы избежать подобных выплат, если только ваш резервный NAS также не был зашифрован в результате атаки программы-вымогателя. Именно это и делает программа-вымогатель Deadbolt: она атакует уязвимые NAS-системы и шифрует их.
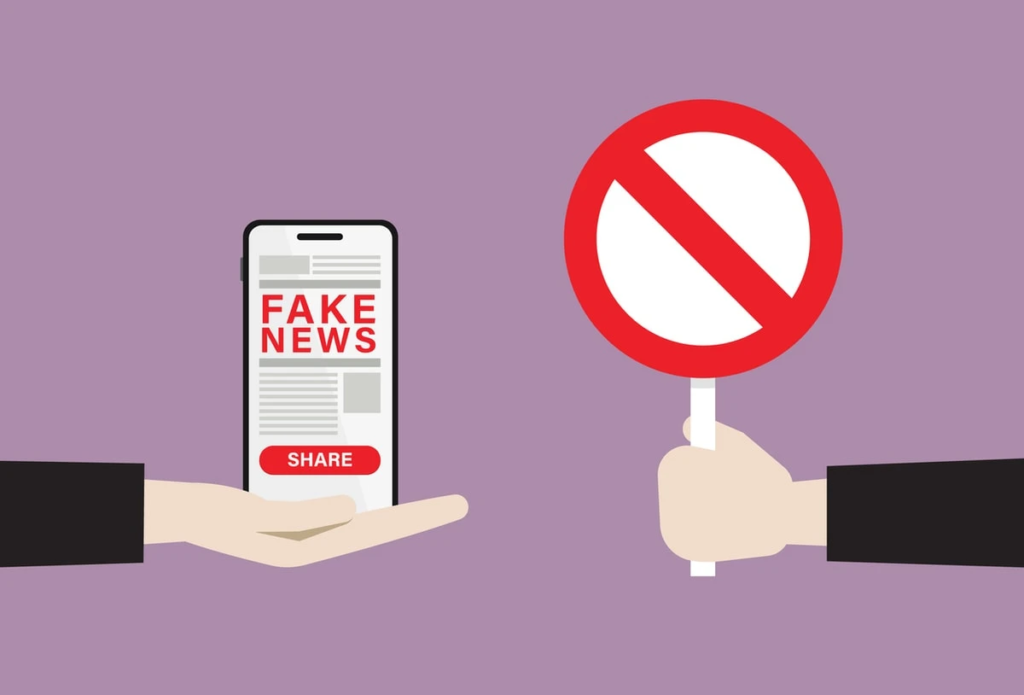
В мире дипфейков и дезинформации люди принимают онлайн-контент за чистую монету, никогда не проверяя источники на достоверность утверждений. Просматривая заголовки, легко стать жертвой фейковых новостей и дезинформации. Новостные источники могут проверять факты в статьях, чтобы опровергнуть ложные утверждения о здоровье, текущих событиях или политических заявлениях. К сожалению, даже новостные источники, проверяющие факты, демонстрируют предвзятость . Изучите подход SIFT к проверке достоверности контента, который вы читаете в интернете, чтобы избежать обмана.

Корейские аналитики в области безопасности подтвердили, что вредоносное ПО распространяется через приманки для «читов» в видеоиграх на YouTube. Игроков обманом заставляют скачивать читы для видеоигр, которые обещают дать им стратегические преимущества в онлайн-играх. Однако после загрузки и установки на компьютер игрока хакерский код крадет ценные данные с компьютера или, что еще хуже, устанавливает на эти зачастую очень мощные игровые машины криптомайнинговое или другое вредоносное ПО.

Анализ данных с более чем 200 000 подключенных к сети инфузионных насосов, используемых в больницах и медицинских учреждениях, показал, что 75% этих медицинских устройств имеют уязвимости в системе безопасности, которые могут привести к их эксплуатации и причинить вред пациентам или даже привести к смерти. Исследователи выявили более 40 известных уязвимостей. Больницы, похоже, плохо подготовлены к решению этих проблем.

В середине февраля 2022 года центральные для украинской армии и экономики структуры подверглись волне распределенных DDoS- атак. Целями атак стали жизненно важные для Украины структуры, включая Вооруженные силы, Министерство обороны, Ощадбанк (Государственный сберегательный банк) и Приватбанк, крупнейший коммерческий банк страны, обслуживающий почти 20 миллионов клиентов. Ощадбанк и Приватбанк считаются « системно важными » для стабильности финансового рынка Украины.
«Я работаю в MSP, и сервис CyberHoot действительно выделяет нас среди конкурентов, особенно сервисы vCISO. У нас много клиентов, использующих CyberHoot, и мы добавляем его в наш пакет безопасности. Я не нашёл ничего, что могло бы мне не понравиться в CyberHoot!»
Дэн Транчина
Директор по управлению проектами | CMIT Cherry Hill

https://www.youtube.com/watch?v=fsCntDKJgVshttps://www.youtube.com/watch?v=3qaNDq274nY

Контроль доступа к сети (NAC) — это механизм предотвращения доступа неавторизованных устройств (и их пользователей) к вашей частной сети. Организации предоставляют определенным неуправляемым устройствам доступ к вашей сети посредством контроля доступа к сети, но только если эти устройства соответствуют требованиям безопасности организации. Эти проверки могут включать: наличие обновлений; наличие и работоспособность антивирусного ПО , EDR или антивирусной защиты ; предоставление или отказ в предоставлении разрешений (в соответствии с моделью нулевого доверия ); требование двухфакторной аутентификации для прохождения проверок безопасности NAC.
Всё более широкое использование сторонних устройств для доступа к корпоративным сетям требует от компаний уделять особое внимание сетевой безопасности, включая определение того, кому и к чему разрешён доступ, где и к каким данным. Сетевая безопасность защищает функциональность сети, гарантируя, что доступ к ней имеют только авторизованные пользователи и устройства, что эти устройства не содержат вредоносных программ, и что пользователи являются теми, за кого себя выдают.
Ознакомьтесь с нашей полной версией Cybrary
CyberHoot обеспечивает доступ без пароля. Больше не нужно тратить время на поиск веб-сайтов, сброс паролей и отложенный вход в систему. Перейдите по ссылке в электронной почте, чтобы получить мгновенный доступ к обучению!
Все, что вам нужно для освоения навыков кибербезопасности, предоставляется по электронной почте, включая учебные задания, напоминания, отчеты о соответствии руководства и «Мой CyberHoot».
CyberHoot автоматизирует уведомления о несоблюдении требований с помощью уведомлений по электронной почте руководителям. Менеджеры могут видеть статус соблюдения требований сотрудниками, чтобы вы всегда знали, на каком этапе находитесь.
Кибер-утренние «улюлюканья» обычно длятся не более 5 минут. Это гарантирует быстрое обучение ваших сотрудников использованию наиболее эффективного решения.
CyberHoot — это открытая платформа для обучения кибербезопасности. Любое видео или PDF-файл можно использовать для обучения и управления вашими сотрудниками.
В опросе 100 пользователей CyberHoot 60% были бы «разочарованы» или «очень разочарованы», если бы обучение CyberHoot было прекращено.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Большинство фишинговых тестов обманывают ваших сотрудников. Этот же первым делом здоровается! HootPhish сразу же сообщает людям: это...
Читать далее
Уровень серьезности: КРИТИЧЕСКИЙ (CVSS 9.2) | Дата выпуска: 22 октября 2026 г. 21 октября в PHP были обнаружены две критические уязвимости...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: Еще до того, как Клод Код...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.