В этой статье с практическими рекомендациями объясняется, как настроить правила разрешения листинга, чтобы разрешить тестам фишинга атак достигать конечных пользователей с помощью MailProtector.
Внимание : CyberHoot поддерживает фишинговые атаки с использованием поддельных электронных писем для своих клиентов. Пожалуйста, имейте в виду, что этот подход использует отрицательное подкрепление для снижения количества кликов у сотрудников. Для достижения наилучшего эффекта и воздействия на конечных пользователей всегда используйте положительное подкрепление , обучающие материалы и реалистичные симуляции фишинга HootPhish .
1.) Перейдите на сайт MailProtector по адресу https://emailservice.io/signin
2.) Выберите вкладку «Домены» .

3.) Выберите домен, для которого вы хотите настроить правила разрешения листинга.
4.) Выберите вкладку «Фильтрация» .

5.) Вы увидите Разрешить правила (только для входящих)После этого вы можете легко ввести доменные имена DNS CyberHoot в поле «Всегда разрешать письма от» справа. Затем нажмите «Добавить», чтобы добавить домены.
Полный список наших доменных имен DNS можно найти по этой ссылке.: https://cyberhoot.com/howto/cyberhoots-email-ip-addresses-and-hostnames/
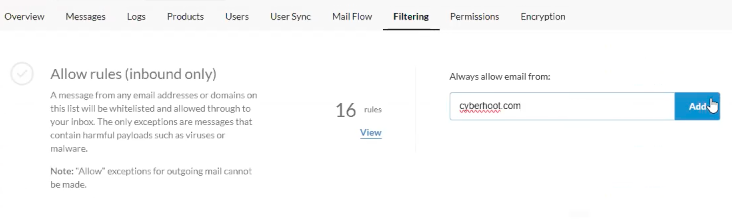
MailProtector нужно добавить только DNS-имена доменов в разрешённый список, так как IP-адреса в него не включены. Но как только вы настроите все DNS-имена доменов CyberHoot, всё будет готово!
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Представьте, что вы едете по шоссе со скоростью примерно на 20 км/ч выше разрешенной вместе с остальными участниками движения. Впереди тормозите...
Читать далее
Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

