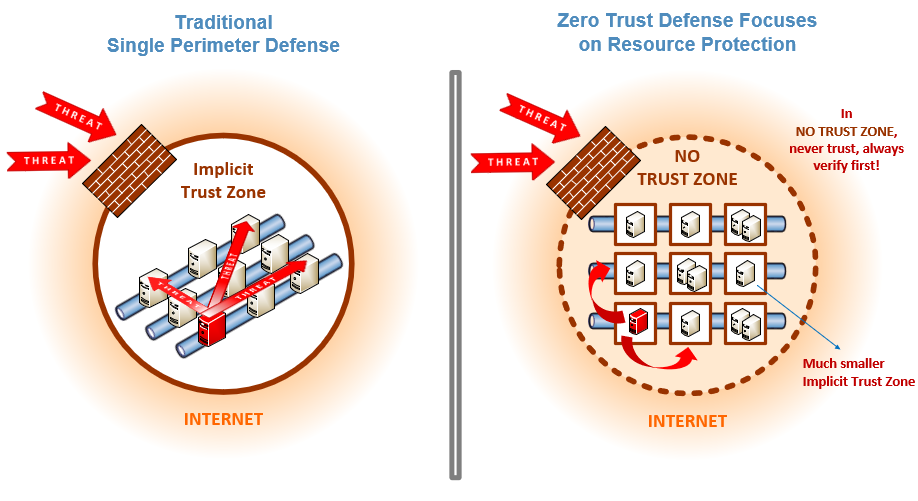
Стратегия « нулевого доверия» (Zero Trust ) основана на убеждении, что организации не должны автоматически доверять чему-либо внутри или за пределами своих периметров, а вместо этого должны проверять всё, что пытается подключиться к их системам, прежде чем предоставлять доступ. «Нулевое доверие» базируется на принципе «никогда не доверяй, всегда проверяй». Она разработана для защиты современных цифровых сред за счёт использования сегментации сети, предотвращения горизонтального перемещения, обеспечения защиты от угроз на уровне 7 и обеспечения детального контроля доступа пользователей.
Модель «нулевого доверия» в информационной безопасности избавляется от старой стратегии «замка и рва», при которой организации сосредотачивались на защите своих периметров, предполагая, что всё, что находится внутри, не представляет угрозы. Многие эксперты утверждают, что подход «замка и ров» не работает. «Игра престолов» неоднократно доказывала это: любой, кто мог преодолеть стены замка, мог и убил бы вас. В нашем мире самые разрушительные утечки данных происходили, когда хакеры получали доступ к корпоративным брандмауэрам и могли беспрепятственно перемещаться по внутренним системам.
По словам экспертов, многие ИТ-компании уже внедряют элементы концепции «нулевого доверия». Зачастую у них уже используются двухфакторная аутентификация , управление идентификацией и доступом (IAM) и принцип « минимальных привилегий ».
Рекомендуется использовать проактивный подход с нулевым доверием (никогда не доверяй/всегда проверяй). Модель нулевого доверия в информационной безопасности избавляется от старой стратегии «замка и рва», при которой организации сосредотачивались на защите своих периметров, предполагая, что все, что находится внутри, не представляет угрозы. Эксперты утверждают, что подход «замка и рва» не работает. «Игра престолов» неоднократно доказывала это: любой, кто мог преодолеть стены замка, мог и убил бы вас. В нашем мире самые разрушительные утечки данных происходили, когда хакеры получали доступ к корпоративным брандмауэрам и затем могли беспрепятственно перемещаться по внутренним системам.
По словам экспертов, многие ИТ-компании уже внедряют элементы концепции «нулевого доверия». Зачастую у них уже используются двухфакторная аутентификация , управление идентификацией и доступом (IAM) и принцип « минимальных привилегий ».
Модель Zero Trust — сложная, но необходимая для малого и среднего бизнеса. При использовании Zero Trust сети сегментируются, часто в соответствии с разделением труда. Малому и среднему бизнесу следует внедрить двухфакторную аутентификацию, надежную защиту идентификации и управления доступом (IAM) и всегда стараться следовать принципу минимальных привилегий при доступе к критически важным и конфиденциальным данным.
В дополнение к этим мерам защиты CyberHoot также рекомендует малому и среднему бизнесу предпринять следующие шаги для защиты своего бизнеса. Эти меры дают значительную отдачу с точки зрения затрат времени и средств (особенно при использовании CyberHoot).
Большинство этих рекомендаций уже встроены в CyberHoot. С помощью CyberHoot вы можете управлять, обучать, оценивать и тестировать своих сотрудников. Посетите CyberHoot.com и зарегистрируйтесь для получения наших услуг уже сегодня. Как минимум, продолжайте учиться, подписавшись на наши ежемесячные информационные бюллетени по кибербезопасности , чтобы быть в курсе последних обновлений в этой области.
источники:
Дополнительная литература:
Указ о кибербезопасности от мая 2021 г. (Архитектура Zero Trust)
DISA выпускает архитектуру нулевого доверия для обороны
Связанные термины:
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

