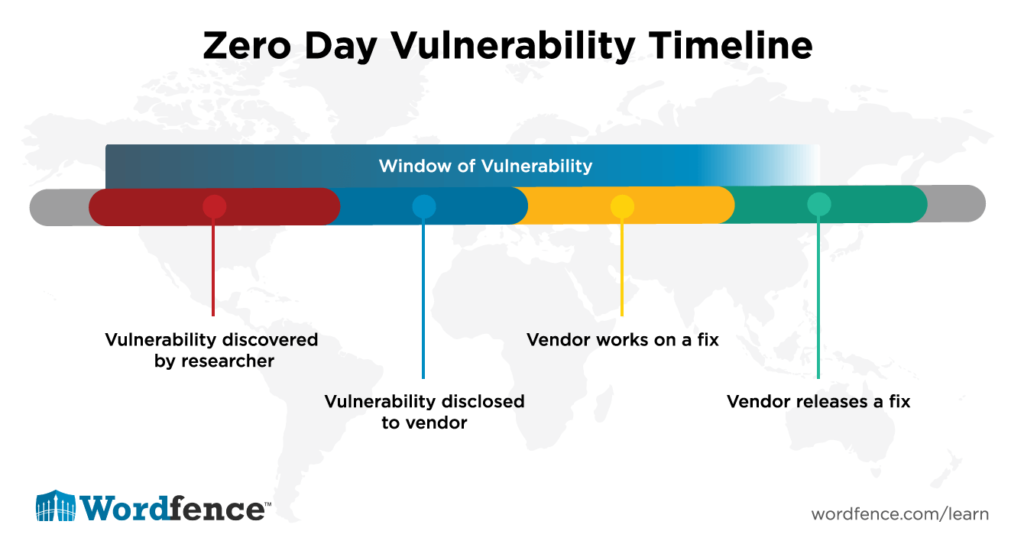
Уязвимость нулевого дня — это недостаток безопасности, неизвестный разработчику программного обеспечения или компании, в которой он обнаружен, и для которого еще не выпущено исправление . Термин «нулевой день» означает, что у разработчиков было ноль дней на исправление недавно обнаруженного недостатка безопасности в их программном или аппаратном обеспечении. «Атака нулевого дня» происходит, когда хакеры используют уязвимость , которая еще не исправлена (возможно, даже неизвестна) разработчикам аппаратного или программного обеспечения. Эта эксплойт-атака позволяет хакерам взломать систему через уязвимость «нулевого дня» в программном или аппаратном обеспечении.
В июле 2014 года Google запустила программу «Инициатива нулевого дня» (Zero Day Initiative), в рамках которой специалисты Google по безопасности занимаются поиском уязвимостей нулевого дня. Эта команда называется «Проект Ноль» (Project Zero). Исследователи проекта «Ноль» находят уязвимости в аппаратных и программных решениях и сообщают о результатах производителю продукта. Они совместно работают над устранением уязвимости безопасности и выпускают патчи после её устранения.
Проект Zero похож на программы вознаграждения за обнаружение ошибок (Bug Bounty Programs) , которые предлагают многие веб-сайты, организации и разработчики программного обеспечения. В рамках этих программ отдельные лица могут получать признание и денежное вознаграждение за сообщение об ошибках или уязвимостях в продуктах поставщика.
Связанные термины: Программы вознаграждения за обнаружение уязвимостей (Bug Bounty Programs) , Ответственное раскрытие информации , Уязвимость
Связанные чтения:
источники:
«Встречайте «Project Zero» — секретную команду хакеров Google, которые ищут уязвимости»
Реакция бизнеса на уязвимости нулевого дня зависит от того, разрабатываете ли вы аппаратное или программное обеспечение самостоятельно, или же используете оборудование и программное обеспечение других компаний.
Для компаний, не занимающихся разработкой аппаратного или программного обеспечения, достаточно иметь политику и процесс управления оповещениями об уязвимостях, которые выявляются для используемого оборудования и ПО. Этот процесс определяет, как быстро необходимо обновлять оборудование в зависимости от критичности или масштаба риска. В случае рисков, представляющих собой полное взлом ваших сетей, где доступен эксплойт-код, и где порты и протоколы, подключенные к Интернету, используются для атакованных служб, ваша политика должна предусматривать: прекратите все остальное и немедленно установите обновление. Учитывая появление и скорость инструментов обнаружения уязвимостей нулевого дня на основе ИИ, включите автоматическое обновление. Ожидание может привести к взлому, поскольку ИИ может реконструировать новые критически важные патчи за минуты и часы. Обновите свои процессы управления оповещениями об уязвимостях, чтобы это было возможно, даже ценой простоя. На наш взгляд, гораздо лучше пережить простои, чем взлом.
Новый подход: Компаниям, занимающимся разработкой аппаратного или программного обеспечения, необходимо самостоятельно находить и использовать инструменты обнаружения уязвимостей нулевого дня на основе искусственного интеллекта. Не выпускать код до тех пор, пока вы не устраните ошибки, вызванные искусственным интеллектом, в вашем оборудовании и программном обеспечении.
Старый подход: Для предприятий, занимающихся разработкой аппаратного или программного обеспечения, Вам следует внедрить в свои процессы разработки программу или процесс вознаграждения за обнаружение ошибок и ответственного раскрытия информации. На своем веб-сайте укажите, как сообщать о критических ошибках в вашем программном обеспечении и как это следует делать.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.