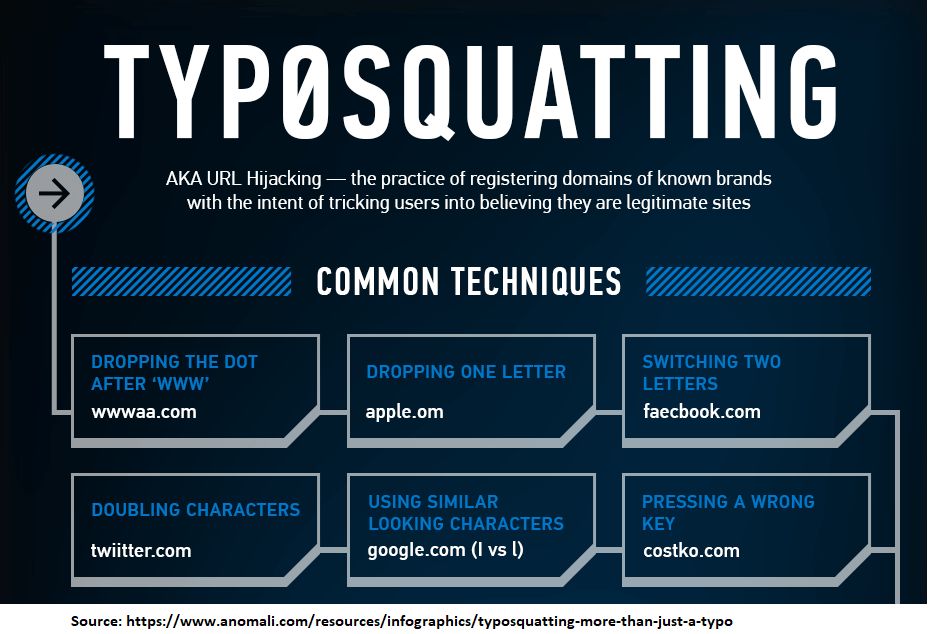
Тайпсквоттинг также называют перехватом URL-адресов. Это форма киберсквоттинга, основанная на ошибках, таких как опечатки, допускаемые пользователями Интернета при вводе адреса веб-сайта в веб-браузер.
Тайпсквоттинг часто используется хакерами при фишинговых атаках для кражи учетных данных законных деловых веб-сайтов путем перенаправления пользователей на похожие домены, перехода на идентично отформатированный веб-сайт и предоставления хакерам ваших учетных данных для входа, которые они крадут.
Например: kmart.com мог быть тайпсквоттером, если кто-то зарегистрировал домен krnart.com, где m заменено на R и N. При таком рассмотрении сходство бросается в глаза: Kmart.com и Krnart.com
Тайпсквоттинг влияет на малые и средние предприятия несколькими способами. В основном он проявляется при фишинговых атаках, поскольку это простой способ для хакеров скомпрометировать ваши данные, сеть и компанию. Малым и средним предприятиям следует опасаться, что сотрудники будут предоставлять учетные данные для доступа к распространенным интернет-ресурсам, таким как Amazon, Microsoft и Google, при атаках с использованием тайпсквоттинга.
Обучите своих сотрудников внимательно проверять URL-адреса в электронных письмах и всегда быть начеку в отношении атак тайпсквоттинга.
Связанные термины: хакеры , фишинг
13 января 2020 года американская исследовательская компания в области кибербезопасности Area 1 Security сообщила о новых атаках с использованием метода «тайпосквоттинга» . Они заявили, что украинская энергетическая компания Burisma, которая платила Хантеру Байдену за место в совете директоров во время администрации Обамы и которую президент Трамп призвал украинских правительственных чиновников расследовать, стала целью российских хакеров, зарегистрировавших множество доменных имен с «тайпосквоттингом» для Burisma и ее дочерних компаний. Это позволило российской хакерской группе, известной как « Fancy Bear », успешно обмануть сотрудников Burisma, получив доступ к их почтовым серверам и компьютерным системам.
Изменяют ли эти атаки рекомендации CyberHoot для малого и среднего бизнеса?
Нет. То, что фишинговые атаки с использованием тайпсквоттинга работают на такие компании, как Burisma, не означает, что они не будут работать и на предприятиях малого и среднего бизнеса. Любая компания может стать жертвой фишинговых атак с использованием доменных имён, замаскированных под тайпсквоттинг. Мы просто обязаны научить наших сотрудников быть более бдительными. Следуйте этим советам:
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далее
Большинство фишинговых тестов обманывают ваших сотрудников. Этот же первым делом здоровается! HootPhish сразу же сообщает людям: это...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

