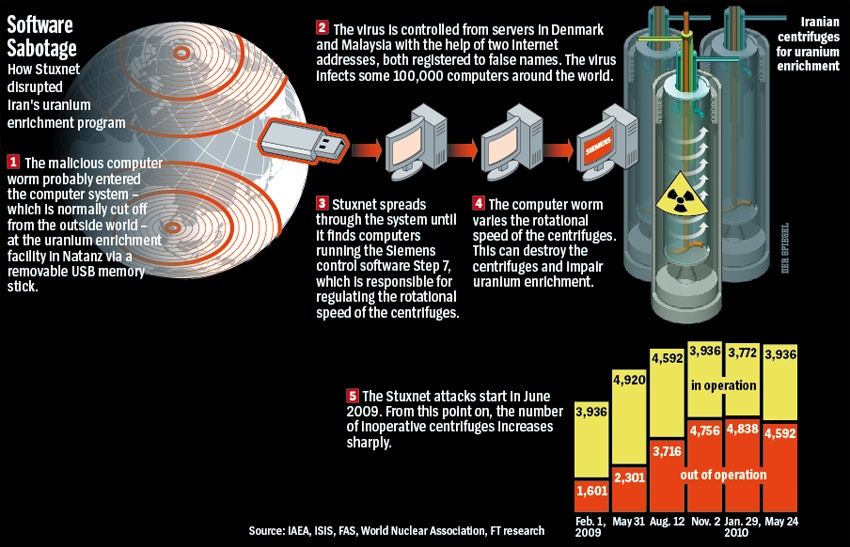
Stuxnet — это компьютерный червь , обнаруженный в 2010 году, и многие считают, что его разработка велась как минимум с 2005 года. Stuxnet был нацелен на системы диспетчерского управления и сбора данных (SCADA), и многие эксперты считают, что именно это вредоносное ПО нанесло значительный ущерб ядерной программе Ирана. Соединенные Штаты и Израиль открыто не признали свою причастность к кибератаке, но широко распространено мнение, что это вредоносное ПО было создано этими двумя странами.
Вредоносное ПО Stuxnet было нацелено на системы SCADA, управляющие определёнными процессами в газовых центрифугах, разделяющих ядерные материалы. Stuxnet поразил почти 25% ядерных центрифуг Ирана, заразив более 200,000 1,000 компьютеров и вызвав физическую деградацию XNUMX устройств, сделав их непригодными к использованию.
После того, как вирус Stuxnet был выпущен на свободу и достиг своей цели — затормозить ядерную программу Ирана, повредив центрифуги, используемые для очистки сырья, необходимого для ядерной бомбы, — США и Израиль достигли своей цели, и на этом все закончилось... верно?
Абсолютно нет! Проблема с выпуском в дикую природу, возможно, самого изощренного вредоносного ПО своего времени для заражения машин государства, которое, как утверждается, является четвертой по силе кибератак в мире, заключается в том, что они получают возможность « обратно проектировать » ваше оружие (Stuxnet). Затем Иран может использовать это вредоносное ПО в своих целях.
Первоначально специалисты по этике в области информатики и эксперты по расследованию вируса Stuxnet обсуждали достоинства и недостатки использования подобного «справедливого инструмента», воздействующего только на центрифуги Siemens, незаконно полученные Ираном, а также то, соблюдались ли при этом два закона войны – закон соразмерности и закон осмотрительности. Однако впоследствии специалисты по этике отметили, что внедрение столь продвинутого вредоносного ПО в мир и использование асимметричных атак следует пересмотреть. Хотя их цель была временной, знания, содержащиеся в этом вредоносном ПО, значительны (было задействовано четыре уязвимости нулевого дня) и потенциально опасны для остального мира, если попадут не в те руки. Как выразился эксперт-криминалист Ральф Лангнер, это новое кибероружие «можно считать хрестоматийным примером подхода «справедливой войны». Оно никого не убило. Это хорошо. Но, боюсь, это лишь краткосрочная перспектива. В долгосрочной перспективе оно открыло ящик Пандоры».
Связанные термины : вирус ILOVEYOU , вирус Melissa , обратное проектирование.
Дополнительная литература :
Тайная история попытки нанести удар по Ирану
Stuxnet и его скрытые уроки этики кибероружия
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

