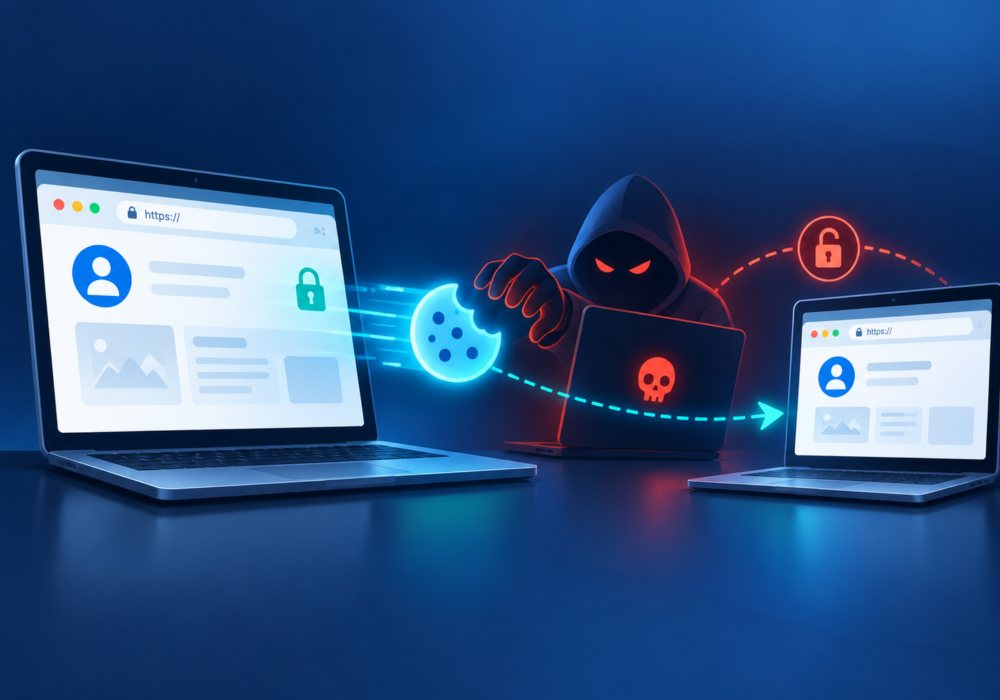
Кража сессионных cookie происходит, когда злоумышленник крадет cookie-файл браузера, используемый для поддержания аутентифицированной сессии с веб-сайтом или онлайн-сервисом.
После успешного входа пользователя в систему многие веб-сайты размещают в браузере сессионный cookie-файл. Этот cookie-файл позволяет веб-сайту распознавать пользователя при навигации по сайту, не требуя от него повторного ввода имени пользователя, пароля и кода многофакторной аутентификации.
Если злоумышленник получит действительный сессионный cookie-файл и успешно использует его повторно, сервис может рассматривать злоумышленника как уже аутентифицированного пользователя.
Это делает кражу сессионных cookie особенно опасной, поскольку некоторые атаки могут происходить после того, как многофакторная аутентификация уже завершена.
Злоумышленники могут попытаться украсть сессионные файлы cookie, используя следующие методы:
В документе MITRE ATT&CK конкретно описывается кража файлов cookie веб-сессий как метод получения доступа к учетным данным, поскольку они могут использоваться для доступа к онлайн-сервисам в качестве аутентифицированного пользователя.
Малым и средним предприятиям не следует полагать, что многофакторная аутентификация делает учетную запись неуязвимой для взлома.
Многофакторная аутентификация (МФА) по-прежнему чрезвычайно важна, но злоумышленники все чаще нацеливаются на то, что происходит после аутентификации. Поэтому защита браузеров и устройств является критически важной частью защиты облачных учетных записей.
Предприятия должны:
Поставщикам управляемых ИТ-услуг следует понимать проблему кражи сессионных cookie, поскольку скомпрометированные облачные учетные записи являются распространенной целью атак, связанных с компрометацией корпоративной электронной почты и другими атаками, основанными на идентификации пользователей.
При реагировании на подозрительную учетную запись Microsoft 365, Google Workspace или SaaS смена пароля не должна автоматически считаться завершением процесса устранения проблемы.
Технические специалисты должны оценить активные сессии, токены аутентификации, активность входа в систему, используемые устройства, методы многофакторной аутентификации и подозрительный доступ к приложениям.
Сессионный cookie может служить временным подтверждением того, что пользователь уже вошел в систему.
Если злоумышленник украдет эти данные, ему, возможно, больше не понадобится пароль жертвы. Надежная защита конечных точек, современная аутентификация и эффективное аннулирование сеансов — все это важные средства защиты.
Дополнительная литература:
CyberHoot предлагает вам воспользоваться другими ресурсами. Ниже приведены ссылки на все наши ресурсы, вы можете ознакомиться с ними в любое удобное время:
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Представьте, что вы едете по шоссе со скоростью примерно на 20 км/ч выше разрешенной вместе с остальными участниками движения. Впереди тормозите...
Читать далее
Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.