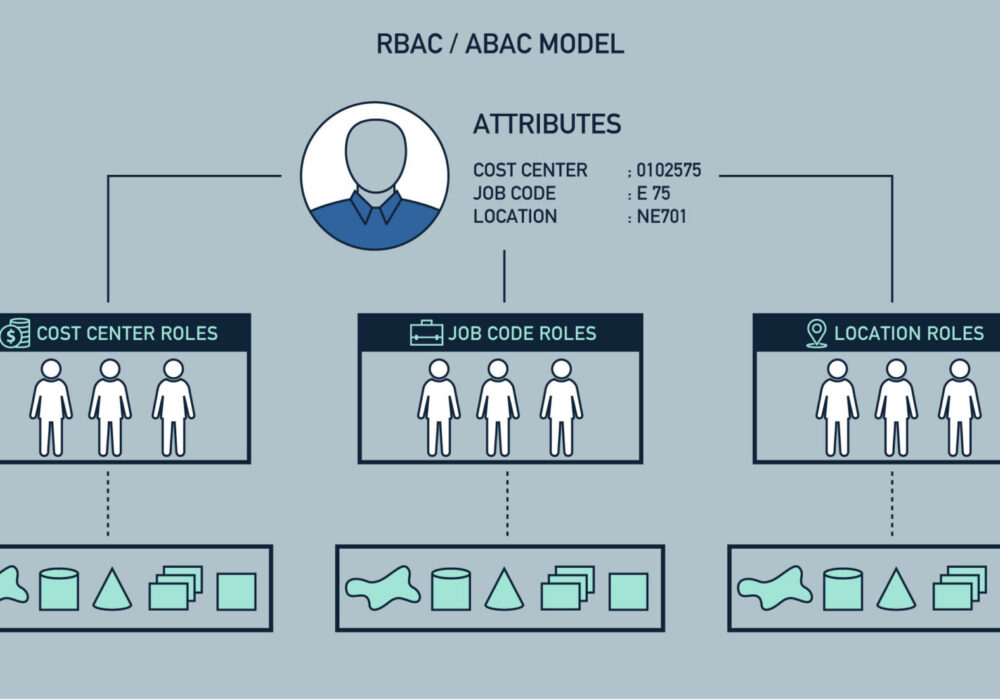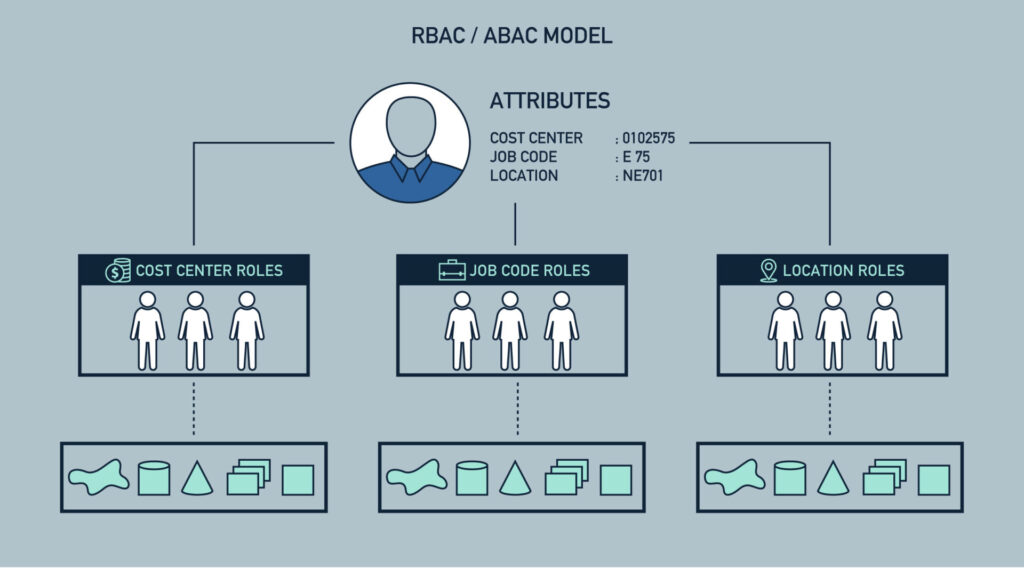
Управление доступом на основе ролей (RBAC) — это стратегия ограничения доступа к сети в зависимости от ролей отдельных пользователей в компании. RBAC предоставляет сотрудникам права доступа только к той информации, которая необходима им для выполнения своих обязанностей, и предотвращает доступ к информации, которая к ним не относится. Роль сотрудника в организации определяет предоставленные ему разрешения и гарантирует, что сотрудники более низкого уровня не смогут получить доступ к конфиденциальной информации или выполнять сложные задачи, которые могут поставить компанию под угрозу.
В системе управления доступом на основе ролей (RBAC) роли определяются несколькими факторами, включая авторизацию , должностные обязанности и профессиональную компетентность. Предприятия могут назначать пользователю роль конечного пользователя или администратора и определять его привилегии. Кроме того, доступ к компьютерным ресурсам может быть ограничен выполнением определенных задач, таких как просмотр, создание или изменение файлов. Стратегия управления рисками RBAC аналогична принципу минимальных привилегий , предоставляя учетной записи пользователя только необходимые функции на устройстве для выполнения его работы.
Один из лучших способов защитить ваш малый и средний бизнес от серьезного нарушения безопасности — это внедрение RBAC, или принципа наименьших привилегий . Удаление прав администратора у каждого сотрудника, работающего за настольным компьютером, может значительно снизить риск. Это единственное действие может означать разницу между крупным инцидентом с использованием программ-вымогателей и его отсутствием.
Если хакер обманом заставил вашего сотрудника загрузить и запустить вредоносное ПО на его компьютере, отсутствие прав администратора должно предотвратить установку вредоносного ПО. Отсутствие прав доступа к локальной системе компьютера может помешать вредоносному ПО зашифровать файлы пользователя, а также файлы, к которым он имеет доступ на сетевых файловых серверах.
источники:
Дополнительная литература:
Кластер без RBAC — небезопасный кластер
Контрольный список для внедрения облачных технологий в гибридное рабочее пространство
Связанные термины:
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.