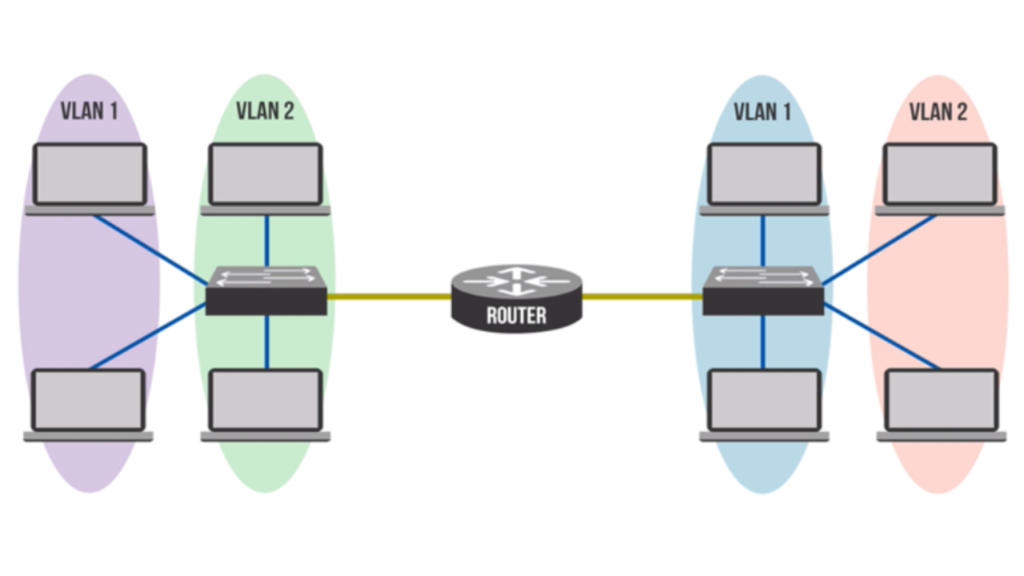
Частная виртуальная локальная сеть (PVLAN), также известная как изоляция портов, — это технология сегментации сети для сетей уровня 2, которая позволяет создавать отдельные подсети, или частные VLAN, в рамках основной VLAN . Применение PVLAN в общей сетевой среде повышает безопасность портов коммутатора на уровне 2, позволяя взаимодействовать друг с другом только тем устройствам, которые находятся внутри подсети.
В обычных VLAN пользователи обычно подключаются к разным IP-подсетям. При разделении VLAN с помощью PVLAN хосты в разных PVLAN по-прежнему принадлежат к одной и той же IP-подсети, но могут быть изолированы локальным маршрутизатором от взаимодействия друг с другом. В свою очередь, маршрутизатор может либо разрешать, либо запрещать обмен данными между PVLAN с помощью списков разрешенных соединений.
При работе с PVLAN важно понимать различные типы портов и типы VLAN:
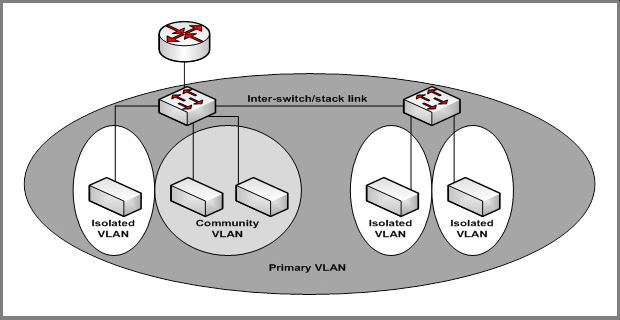
Порт в режиме promiscuous: Этот тип порта позволяет отправлять и получать кадры с любых других портов в VLAN. Обычно он подключается к коммутатору уровня 3, маршрутизатору или другим шлюзовым устройствам.
Изолированный порт: Находясь в подсети VLAN, изолированный порт подключается к хосту и может взаимодействовать только с портами, работающими в режиме promiscuous.
Порт сообщества: Порты сообщества также находятся в подсети VLAN и подключаются к хосту. Однако они могут взаимодействовать только с портами, работающими в режиме promiscuous, и другими портами сообщества в той же подсети.
В пределах частной VLAN доступны VLAN трех типов:
Первичная VLAN: Этот тип VLAN относится к исходной VLAN, которая может передавать кадры во все свои подсети (вторичные VLAN) с портов, работающих в режиме promiscuous, на все порты, подключенные к хосту.
Изолированная VLAN: Будучи вторичной VLAN, изолированная VLAN может поддерживать только порты коммутатора (изолированные порты) внутри изолированной VLAN, пересылающие данные на порты в режиме promiscuous в основной VLAN. Даже в пределах одной изолированной VLAN изолированные порты не могут взаимодействовать друг с другом.
VLAN сообщества: VLAN сообщества — это также тип вторичного VLAN. Порты коммутатора (порты сообщества) в пределах одного VLAN сообщества могут взаимодействовать друг с другом, а также с портами основного VLAN. Но такой тип VLAN также не может взаимодействовать с другими вторичными VLAN, включая другие VLAN сообщества.
PVLAN — это важная технология, позволяющая легко сегментировать сеть. Сегментация сети может быть очень полезна для безопасности вашего бизнеса. Сегментация сети помогает ограничить распространение вредоносных программ , вирусов и даже хакеров, поскольку внутренняя доверенная сеть больше не является плоской и открытой. PVLAN помогают создать сетевую структуру с нулевым доверием . Например, если хакер получит доступ к вашей сети через сотрудника финансового отдела, он не сможет перейти в другую часть сети, не скомпрометировав хост в этой сети, и даже тогда — только если сможет увидеть или связаться с хостом в другой изолированной сети, поскольку сеть сегментирована.
В компаниях малого и среднего бизнеса обычно используются межсетевые экраны с функциями управления беспроводными сетями, которые позволяют физически и логически разделять гостевые сети Wi-Fi и доверенные сети. Убедитесь, что доверенная сеть Wi-Fi связана с учётными записями пользователей Active Directory (с помощью Radius), а не со статическим паролем. Это исключает распространённый риск того, что уволенные сотрудники будут пользоваться вашей доверенной сетью Wi-Fi на парковке, чтобы украсть конфиденциальные данные или нанести дополнительный ущерб вашей компании.
Кроме того, приведенные ниже рекомендации помогут вам и вашему бизнесу обеспечить безопасность от различных угроз, с которыми вы можете сталкиваться ежедневно. Все перечисленные ниже предложения можно получить, воспользовавшись услугами разработки программы vCISO от CyberHoot.
Все эти рекомендации заложены в сам продукт CyberHoot или в сервисы vCISO от CyberHoot. С помощью CyberHoot вы можете управлять, обучать, оценивать и тестировать своих сотрудников. Посетите CyberHoot.com и зарегистрируйтесь для получения наших услуг уже сегодня. Как минимум, продолжайте учиться, подписавшись на наши ежемесячные информационные бюллетени по кибербезопасности , чтобы быть в курсе последних обновлений в этой области.
источники:
Связанные термины:
CyberHoot предлагает вам воспользоваться другими ресурсами. Ниже приведены ссылки на все наши ресурсы, вы можете ознакомиться с ними в любое удобное время:
Примечание: Если вы хотите подписаться на нашу рассылку, перейдите по любой из ссылок выше (кроме инфографики), введите свой адрес электронной почты в правой части страницы и нажмите « Отправить мне рассылку».
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далее
Большинство фишинговых тестов обманывают ваших сотрудников. Этот же первым делом здоровается! HootPhish сразу же сообщает людям: это...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.