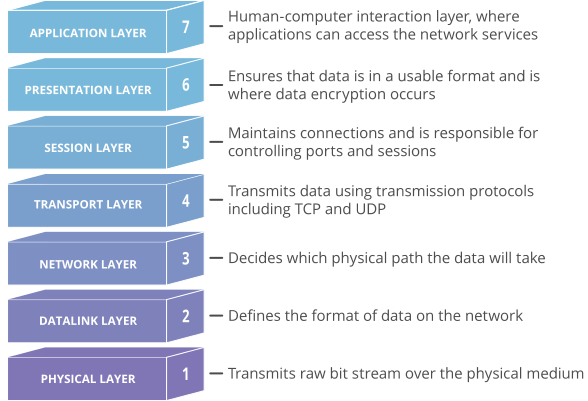
Модель взаимодействия открытых систем (OSI) — это концептуальная модель, созданная Международной организацией по стандартизации , которая позволяет различным системам связи обмениваться данными с использованием стандартных протоколов. Проще говоря, OSI предоставляет стандарт для взаимодействия различных компьютерных систем друг с другом. Модель OSI можно рассматривать как универсальный язык для компьютерных сетей. Она основана на концепции разделения системы связи на семь различных уровней, каждый из которых располагается над предыдущим.
Каждый уровень модели OSI выполняет определенную задачу и взаимодействует с уровнями выше и ниже себя. Модель OSI разработана таким образом, чтобы быть надежной, корректно исправляющей ошибки и эффективной. Однако иногда хакеры пытаются нарушить отдельные коммуникации на различных уровнях модели OSI. Часто они пытаются сделать это с помощью DDoS-атак , которые нацелены на определенные уровни сетевого соединения; атаки на прикладном уровне нацелены на уровень 7, а атаки на протокольном уровне — на уровни 3 и 4.
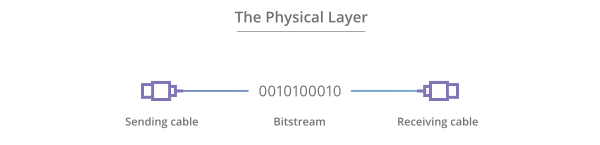
Самый нижний уровень модели OSI передает необработанные неструктурированные биты данных по сети электрическим или оптическим путем от физического уровня отправляющего устройства к физическому уровню принимающего устройства. Он может включать такие характеристики, как напряжение, расположение выводов, кабели и радиочастоты. На физическом уровне находятся «физические» ресурсы, такие как сетевые концентраторы, кабели, повторители, сетевые адаптеры или модемы.
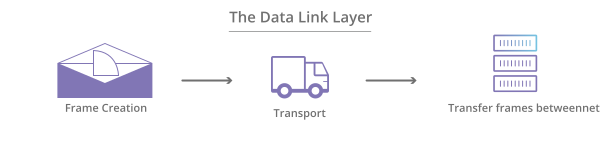
На канальном уровне напрямую подключенные узлы используются для передачи данных между узлами, где данные упаковываются в кадры по MAC-адресам. Канальный уровень также исправляет ошибки, которые могли возникнуть на физическом уровне.
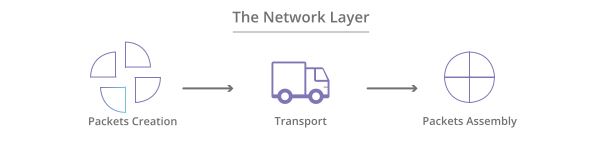
Сетевой уровень отвечает за получение кадров с канального уровня и их доставку по назначению на основе IP-адресов, содержащихся в кадре. Этот уровень находит получателя, используя логические адреса, такие как IP (межсетевой протокол). На этом уровне маршрутизаторы играют важнейшую роль в маршрутизации информации между сетями.
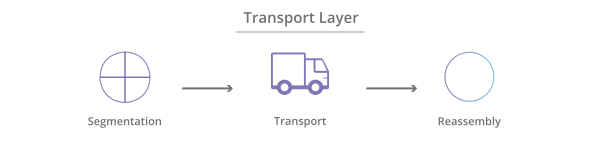
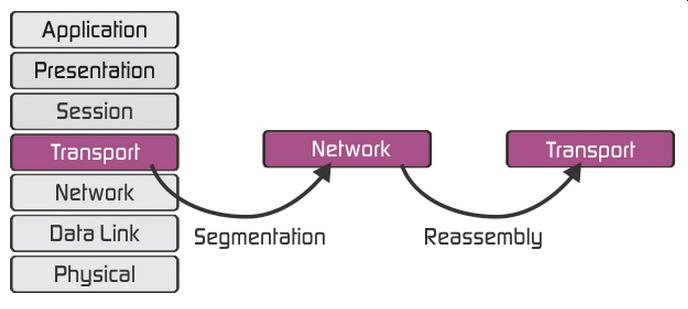
Транспортный уровень управляет доставкой и проверкой ошибок пакетов данных . Он регулирует размер, последовательность и, в конечном итоге, передачу данных между системами и хостами. Одним из наиболее распространенных примеров транспортного уровня является TCP, или протокол управления передачей. Сегментация пакетов происходит на транспортном уровне для обеспечения эффективной доставки пакетов, которые не являются ни слишком большими (избыточная пропускная способность), ни слишком маленькими (неэффективные).
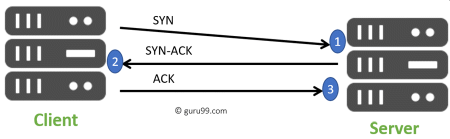
Сеансовый уровень управляет взаимодействием между различными компьютерами. Сеанс или соединение между машинами устанавливается, управляется и завершается на уровне 5. Службы сеансового уровня также включают аутентификацию и повторное подключение.
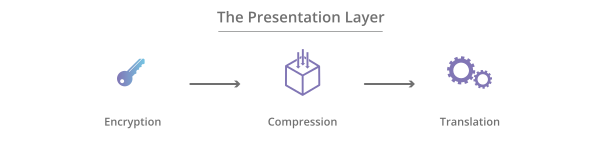
Уровень представления форматирует или транслирует данные для уровня приложения на основе синтаксиса или семантики, принимаемых приложением. Поэтому его иногда также называют уровнем синтаксиса. Этот уровень также может выполнять шифрование и дешифрование, требуемые уровнем приложения.
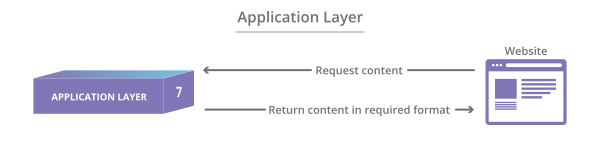
На этом уровне как конечный пользователь, так и прикладной уровень напрямую взаимодействуют с программным приложением. Этот уровень обеспечивает доступ к сетевым сервисам, предоставляемым приложениям конечного пользователя, таким как веб-браузер или Office 365. Прикладной уровень определяет партнеров по коммуникации, доступность ресурсов и синхронизирует обмен данными.
Важно, чтобы ваши специалисты по управлению ИТ-инфраструктурой или ИТ-персонал понимали, что такое модель OSI и как она обрабатывает информацию. С точки зрения безопасности, на определенных уровнях, таких как уровень 2 и уровень 3, могут быть внедрены дополнительные меры безопасности, включая VLAN или PVLAN . Однако модель OSI призвана направлять поставщиков и разработчиков технологий, чтобы создаваемые ими продукты цифровой связи и программное обеспечение могли работать вместе. Модель OSI предоставляет четкую структуру, описывающую функции используемой сетевой или телекоммуникационной системы.
Дополнительные рекомендации по кибербезопасности. Приведенные ниже рекомендации помогут вам и вашему бизнесу оставаться в безопасности от различных угроз, с которыми вы можете сталкиваться ежедневно. Все перечисленные ниже предложения можно получить, воспользовавшись услугами разработки программы vCISO от CyberHoot.
Все эти рекомендации заложены в сам продукт CyberHoot или в сервисы vCISO от CyberHoot. С помощью CyberHoot вы можете управлять, обучать, оценивать и тестировать своих сотрудников. Посетите CyberHoot.com и зарегистрируйтесь для получения наших услуг уже сегодня. Как минимум, продолжайте учиться, подписавшись на наши ежемесячные информационные бюллетени по кибербезопасности , чтобы быть в курсе последних обновлений в этой области.
источники:
Дополнительная литература:
Защитите свой бизнес с помощью человеческого брандмауэра
Связанные термины:
CyberHoot предлагает вам воспользоваться другими ресурсами. Ниже приведены ссылки на все наши ресурсы, вы можете ознакомиться с ними в любое удобное время:
Примечание: Если вы хотите подписаться на нашу рассылку, перейдите по любой из ссылок выше (кроме инфографики), введите свой адрес электронной почты в правой части страницы и нажмите « Отправить мне рассылку».
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: Еще до того, как Клод Код...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.