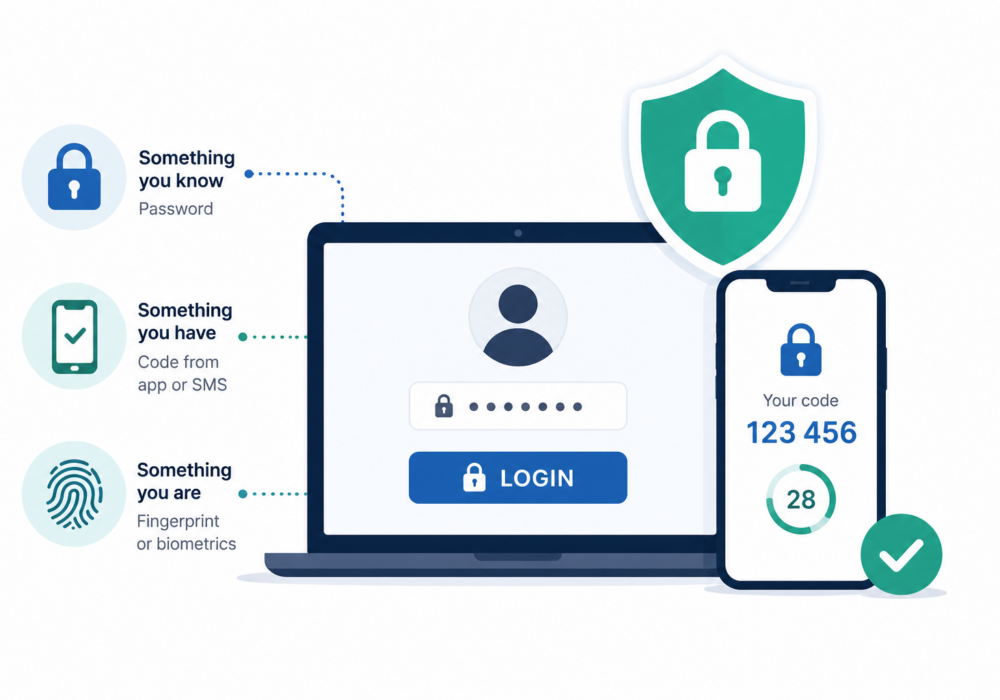
Многофакторная аутентификация (МФА) — это метод обеспечения безопасности, который требует от пользователей подтверждения своей личности с помощью двух или более факторов аутентификации, прежде чем получить доступ к учетной записи или системе. Вместо того чтобы полагаться только на пароль, МФА объединяет несколько форм проверки, что значительно затрудняет несанкционированный доступ.
Факторы аутентификации обычно делятся на три категории:
Даже если киберпреступник украдет пароль, он, как правило, не сможет получить доступ к учетной записи без второго фактора аутентификации.
Примерами дополнительных факторов аутентификации являются:
Для малых и средних предприятий скомпрометированные пароли остаются одной из главных причин кибератак, включая атаки программ-вымогателей и компрометацию корпоративной электронной почты (BEC). Многофакторная аутентификация (MFA) значительно снижает этот риск, предотвращая вход злоумышленников в систему только с использованием украденных учетных данных.
Преимущества включают:
Для многих малых и средних предприятий включение многофакторной аутентификации является одним из самых простых и эффективных способов повышения кибербезопасности.
Поставщики управляемых услуг (MSP) являются высокоприоритетными целями, поскольку они управляют множеством клиентских сред. Взлом учетной записи администратора может повлиять на десятки, а то и сотни клиентов.
MFA помогает MSPs следующим образом:
Многие компании, предоставляющие услуги киберстрахования, и системы обеспечения кибербезопасности в настоящее время рассматривают многофакторную аутентификацию как базовое требование безопасности.
Для максимальной защиты:
В то время как многофакторная аутентификация (MFA) добавляет дополнительный уровень безопасности к паролям, ключи доступа (passkeys) предназначены для полной замены паролей . Организациям следует продолжать использовать MFA там, где ключи доступа недоступны, и внедрять ключи доступа по мере того, как приложения начнут их поддерживать.
Многофакторная аутентификация (МФА) — одна из наиболее эффективных мер защиты от компрометации учетных записей. Для малых и средних предприятий она значительно снижает риск фишинга и программ-вымогателей, защищая учетные записи с помощью дополнительного этапа проверки. Для поставщиков управляемых услуг (MSP) МФА необходима для защиты привилегированного доступа, защиты клиентских сред и соответствия современным стандартам кибербезопасности. Она демонстрирует свою ценность в сфере кибербезопасности, выявляя угрозы до того, как они перерастут в инциденты.
Дополнительная литература:
CyberHoot предлагает вам воспользоваться другими ресурсами. Ниже приведены ссылки на все наши ресурсы, вы можете ознакомиться с ними в любое удобное время:
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.