Мелисса Вирус

5 февраля 2020 г. | Cybrary Мелисса Вирус


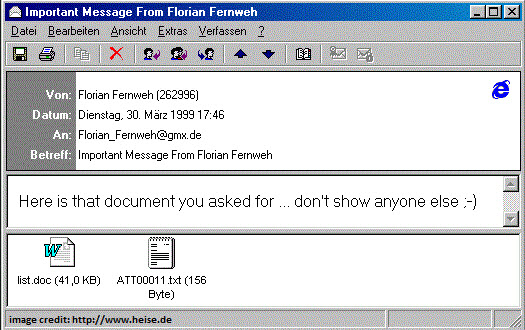
Вирус «Мелисса» — это вредоносная программа , которая была распространена в конце марта 1999 года. Программист по имени Дэвид Ли Смит захватил учетную запись America Online (AOL) и использовал её для публикации файла в новостной группе в интернете. В сообщении рекламировались бесплатные учетные данные для входа на сайты с контентом для взрослых, используя файл в качестве приманки. После того, как пользователи сайта скачивали и открывали файл, на их компьютер устанавливался вирус. Вирус взламывал учетную запись Microsoft Outlook пользователя и рассылал электронные письма с тем же вредоносным файлом первым 50 контактам в списке контактов. Это была одна из первых крупных атак, привлекших внимание людей, и одна из первых настоящих фишинговых атак. Эта атака стала предвестником нашего будущего в интернете, поскольку сегодня мы продолжаем сталкиваться с еще более изощренными методами социальной инженерии и фишинговыми атаками.

Что это значит для меня как владельца малого и среднего бизнеса?

Вирус Мелисса нанёс компаниям ущерб в миллионы долларов. Как владелец бизнеса, убедитесь, что программа кибербезопасности вашей компании включает следующие меры защиты:

  1. Обучайте своих сотрудников, внедряйте надежную программу повышения осведомленности о том, как выявлять и избегать фишинговых атак по электронной почте, социальной инженерии и многих других современных методов хакерских атак.
  2. Контролируйте действия своих сотрудников, как минимум, с помощью политик по обработке информации, допустимому использованию компьютеров и паролям.
  3. Проведите оценку рисков в своей компании, чтобы понять потенциальные угрозы и уязвимости, с которыми вы сталкиваетесь, а затем, как только вы определитесь с бюджетом, создайте план устранения проблем, чтобы начать снижать риски до приемлемого уровня.
  4. Проверяйте своих сотрудников на предмет фишинговых атак не реже одного раза в квартал, а лучше чаще.
  5. Обеспечьте себе техническую защиту, которая поможет вам, если ваше обучение и управление окажутся под угрозой, и вы, и ваши сотрудники станут жертвами хакерской атаки. Антивирус, фильтрация спама, удаление Права администратора на ваши рабочие столы Windows и развертывание Менеджер паролей Всё это — хорошие стартовые решения для компаний с низким уровнем зрелости в сфере кибербезопасности. По мере развития вам потребуется внедрять дополнительные технические решения для улучшения защиты.
  6. Наконец, эта конкретная вирусная атака научила нас не доверять скриптам Microsoft VB. Более поздние вирусы использовали возможности макросов в документах MS Office. В результате многие компании теперь отфильтровывают вложения, содержащие как скрипты VB, так и макросы, чтобы исключить риски, подобные Melissa. Большинство компаний и антивирусных продуктов теперь защищают от этих атак.

Связанные термины: Права администратора, Фишинг , Социальная инженерия , Троянский конь , Вирус

Рекомендуем к прочтению: Мошенничество с шантажом с использованием электронных писем интимного характера: не позволяйте себе стать жертвой.

Источник: Статья ФБР – 20-я годовщина вируса Мелиссы

Чтобы узнать больше о 5 самых страшных вирусах всех времен, посмотрите это короткое видео:

Достаточно ли вы делаете для защиты своего бизнеса?

Зарегистрируйтесь в CyberHoot сегодня и спите лучше, зная свой

Сотрудники прошли киберподготовку и всегда начеку!


Зарегистрироваться Сегодня!

Последние блоги

Будьте в курсе последних новостей идеи безопасности

Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

В Firefox появились поддельные расширения для криптокошельков. Вот как поддерживать чистоту вашего браузера.

В Firefox появились поддельные расширения для криптокошельков. Вот как поддерживать чистоту вашего браузера.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: Еще до того, как Клод Код...

Читать далее

Corp MDM: приложение для фиктивной работы, которое хотело прочитать ваши сообщения.

Corp MDM: приложение для фиктивной работы, которое хотело прочитать ваши сообщения.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...

Читать далее

Поддельные помощники ChatGPT распространяют вредоносное ПО. Вот как их распознать.

Поддельные помощники ChatGPT распространяют вредоносное ПО. Вот как их распознать.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...

Читать далее

