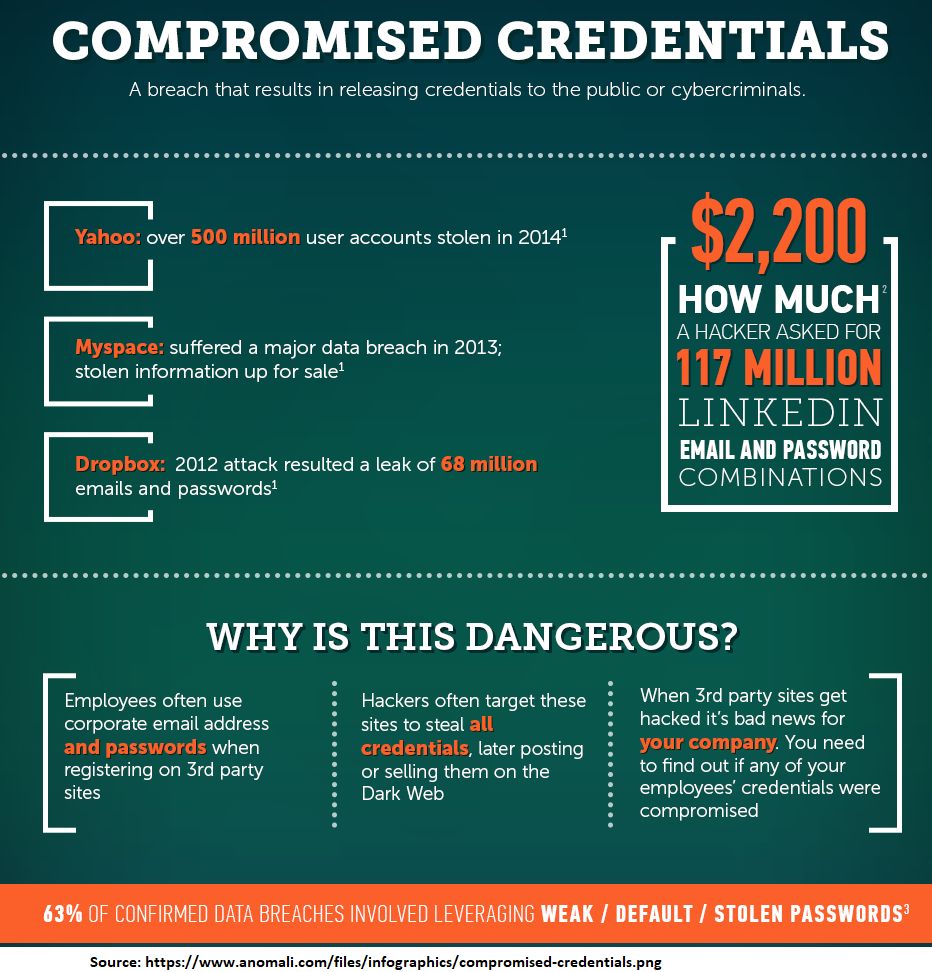
Скомпрометированные учётные данные происходят, когда имя пользователя и пароль ничего не подозревающего пользователя оказываются в руках хакера. Эти учётные данные могут быть скомпрометированы. Возможны различные способы взлома. Два наиболее распространённых — это взлом веб-сайтов, как показано на рисунке выше (примерами масштабных взломов являются Yahoo, Myspace и DropBox).
Другой способ — это результат успешной фишинговой кампании, когда сотрудники пытаются открыть документ или файл, отправленный коллегой или деловым партнёром, и система немедленно запрашивает ваши учётные данные Google или Microsoft. На самом деле, вы перешли на хакерский сайт, который украдет ваши учётные данные электронной почты, если вы их введёте.
Результаты могут быть катастрофическими. Хакеры знают, что, получив доступ к электронной почте одного сотрудника, они могут отправить еще одну фишинговую атаку, чтобы украсть учетные данные других людей, на ВСЕ адреса электронной почты в этой взломанной учетной записи. Именно это делает эти атаки такими разрушительными, быстрыми и эффективными. Для получения дополнительной информации о реальном случае прочитайте статью в блоге под названием: «Домино-атака».
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.