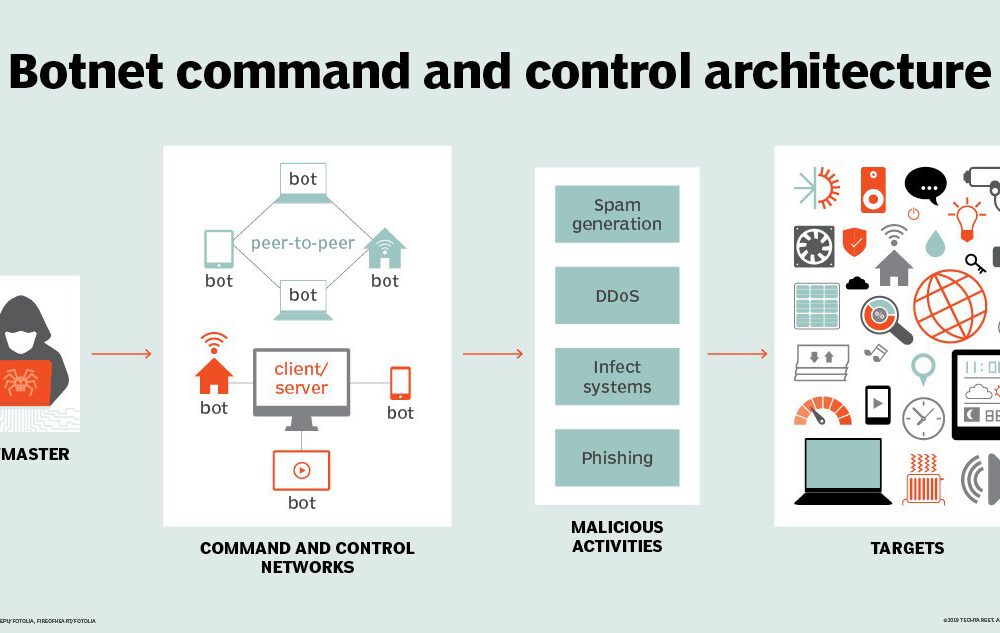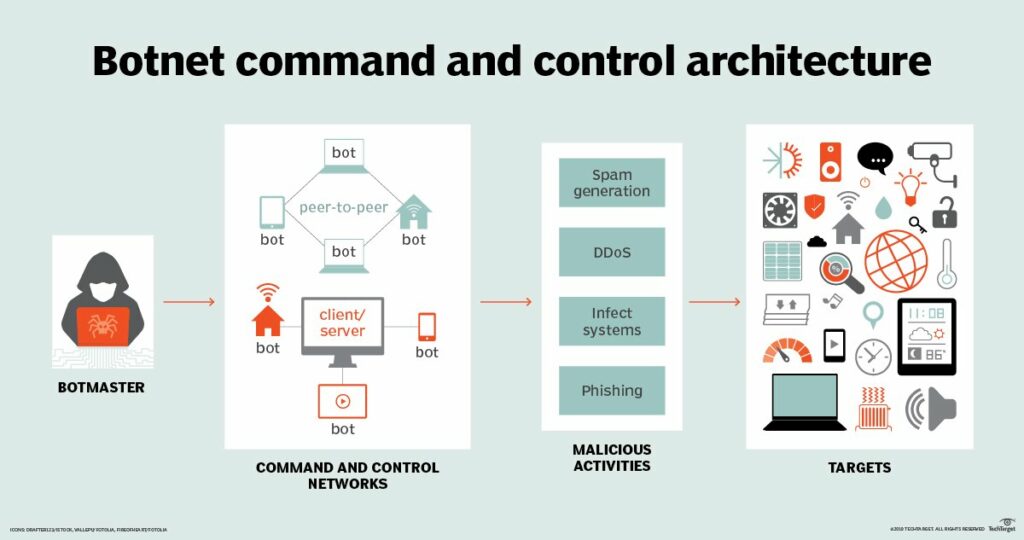
Сервер управления и контроля (C&C) — это компьютер, удаленно управляемый киберпреступником , который используется в качестве командного центра для отправки команд системам, зараженным вредоносным ПО, и обычно является частью крупной сети ботов . Системы, на которых работает вредоносное ПО, взаимодействующее с расположенными в интернете серверами C&C, могут похищать критически важные данные из вашей организации, например, когда вирус Emotet перехватывает пароли пользователей и отправляет их на серверы C&C в режиме онлайн. Они также могут нанести гораздо больший ущерб.
Другие вредоносные программы, используемые в коммуникациях между центрами управления и контроля, занимаются, например, криптомайнингом (также известным как криптоджекинг ), участвуют в атаках типа «отказ в обслуживании» или просто бездействуют, ожидая, пока хакеру, владеющему сетью ботов, понадобится что-то сделать, и он отдаст им команду на пробуждение и выполнение какой-либо задачи.
Установление связи с командным центром (C&C) обычно является важным шагом для злоумышленников, позволяющим им осуществлять горизонтальное проникновение в сеть или организацию. Это связано с тем, что вредоносная программа может получать новые инструкции и новое вредоносное ПО для сканирования локальной сети в поисках дополнительных систем, подверженных риску, для компрометации.
Связанные термины: ботнет, криптоджекинг или криптомайнинг
Рекомендуем к прочтению: Что означает шифрование DNS для корпоративных служб по борьбе с угрозами
Источник: TrendMicro
Предотвратите проникновение этого вредоносного ПО в вашу сеть, обучив персонал распространенным источникам заражения. Эти боты и ботнеты — вредоносное ПО, которое проникает в вашу компанию через фишинговые атаки, а также через удаленный доступ со слабой аутентификацией (удаленный доступ без двухфакторной аутентификации ). Для защиты от ботов и ботнетов владельцам малого и среднего бизнеса следует всегда выполнять следующие действия:
Эти шаги, методы и инструменты повышают как вашу общую безопасность , так и производительность.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.