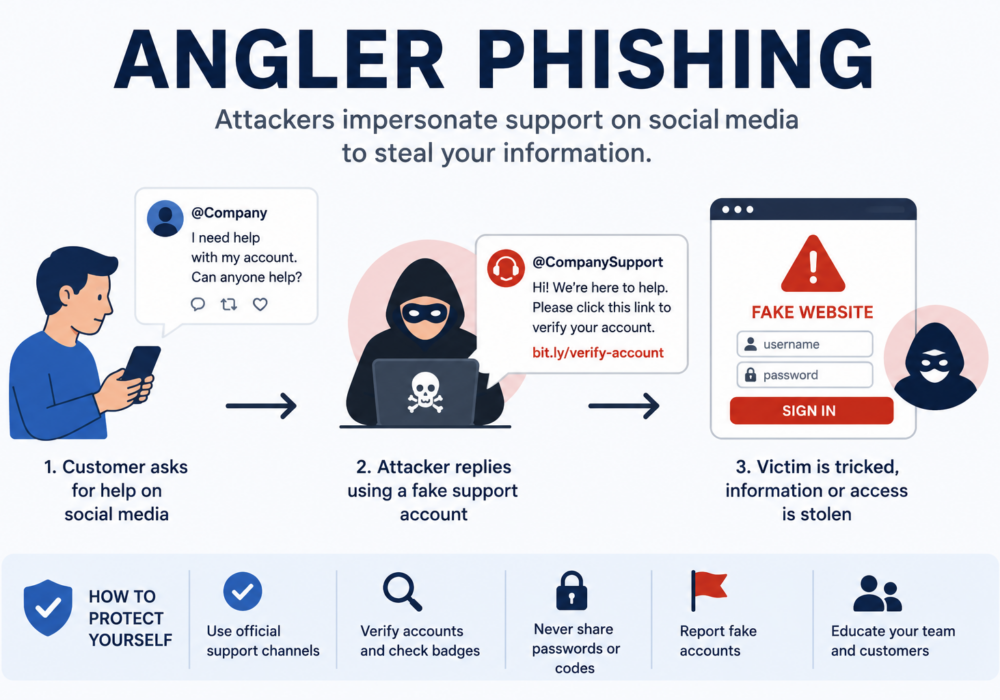
Фишинг «рыбака» — это форма социальной инженерии, при которой киберпреступники выдают себя за службу поддержки клиентов компании в социальных сетях, чтобы обманом заставить людей раскрыть конфиденциальную информацию, загрузить вредоносное ПО или совершить мошеннические платежи.
Вместо рассылки фишинговых писем злоумышленники отслеживают такие платформы, как X (ранее Twitter), Facebook, Instagram и LinkedIn, на предмет пользователей, обращающихся в компании за помощью. Затем они быстро отвечают, используя поддельные учетные записи, которые очень похожи на официальный профиль службы поддержки компании.
Поскольку жертва считает, что общается с легитимной службой поддержки клиентов, фишинг с использованием нелегальных методов может быть очень эффективным.
Типичная фишинговая атака с использованием нелегальных риелторов включает в себя следующие этапы:
Эти фейковые аккаунты часто выглядят убедительно, что затрудняет пользователям их различение от легитимных каналов поддержки.
Злоумышленники используют фишинг с применением так называемых «угонщиков рыбы» для следующих целей:
Малые и средние предприятия все чаще используют социальные сети для взаимодействия с клиентами. Если злоумышленники выдают себя за компанию, клиенты могут неосознанно поделиться конфиденциальной информацией или потерять деньги, что нанесет ущерб репутации компании.
Возможные последствия включают в себя:
У малых и средних предприятий часто меньше ресурсов для постоянного мониторинга социальных сетей, что делает их привлекательными мишенями.
Поставщики управляемых услуг (MSP) часто предоставляют поддержку по электронной почте, в чате и через социальные сети. Злоумышленники могут выдавать себя за технических специалистов MSP или использовать учетные записи службы поддержки для атаки на клиентов.
Риски включают:
Поскольку поставщики управляемых ИТ-услуг (MSP) являются доверенными консультантами, злоумышленники часто используют это доверие для обмана клиентов.
Организации могут снизить свои риски, если:
| Рыболов Фишинг | Традиционный фишинг |
|---|---|
| Происходит в социальных сетях. | Обычно доставляется по электронной почте или SMS. |
| Выдаёт себя за сотрудника службы поддержки клиентов. | Выдает себя за банки, компании или коллег по работе. |
| Целевая аудитория – люди, обращающиеся за помощью. | Сообщение нацелено на любого, кто его получит. |
| Часто начинается с публичных постов. | Обычно начинается с незапрошенных сообщений. |
Фишинг «Angler» — это фишинговая атака в социальных сетях, которая использует доверие к службе поддержки клиентов, выдавая себя за легитимные корпоративные аккаунты. Для малых и средних предприятий это может нанести ущерб отношениям с клиентами, привести к мошенничеству и навредить репутации бренда. Для поставщиков управляемых услуг (MSP) это представляет еще больший риск, поскольку злоумышленники могут выдавать себя за доверенных технических специалистов, чтобы получить доступ к системам клиентов. Мониторинг социальных сетей, обучение пользователей и защита официальных аккаунтов являются важными мерами защиты от фишинга «Angler». Это позволяет предотвратить кражу личных данных и конфиденциальной информации до того, как злоумышленники смогут их использовать. Для малых и средних предприятий это обеспечивает систему раннего предупреждения о взломе аккаунтов и программах-вымогателях. Для поставщиков управляемых услуг это обеспечивает проактивную защиту клиентов, усиливает предлагаемые услуги управляемой безопасности и демонстрирует постоянную ценность кибербезопасности, выявляя угрозы до того, как они перерастут в инциденты.
Дополнительная литература:
CyberHoot предлагает вам воспользоваться другими ресурсами. Ниже приведены ссылки на все наши ресурсы, вы можете ознакомиться с ними в любое удобное время:
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.