
«Использование CyberHoot было одним из лучших решений, принятых нами в отношении SAT. Полностью автоматизировано, обучение увлекательное, а вовлеченность персонала выше, чем у других поставщиков».
Закрытый исходный код — это программное обеспечение, которое, как правило, не является бесплатным, исходный код которого безопасен и зашифрован...
Читать далее
Программное обеспечение с открытым исходным кодом (OSS), в отличие от проприетарного программного обеспечения, — это программное обеспечение, которое сохраняет код открытым, чтобы ИТ-специалисты...
Читать далее
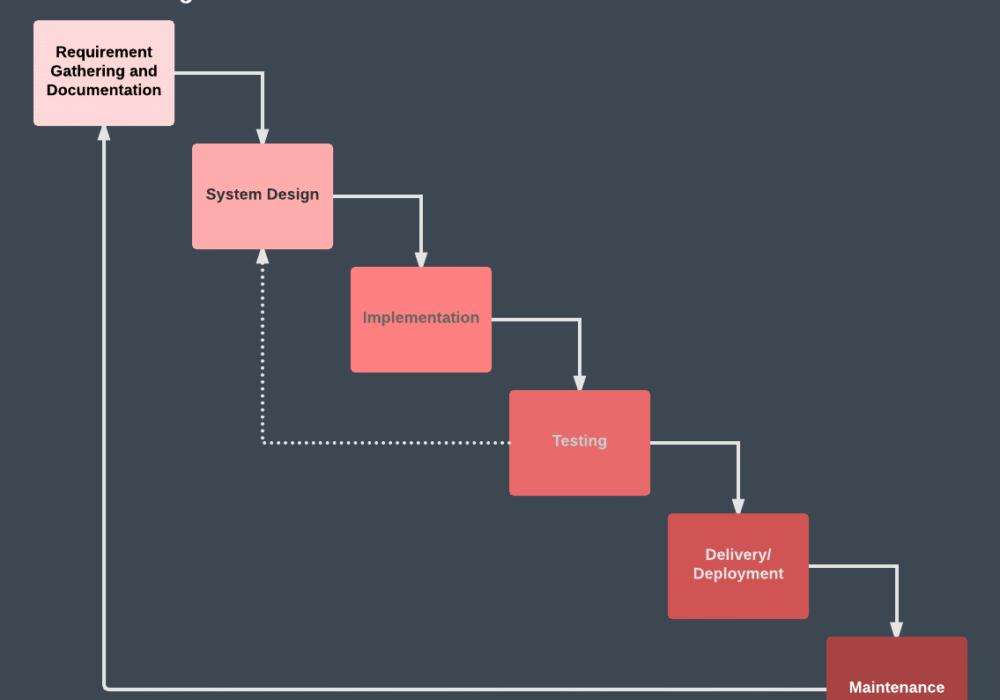
Методология разработки «Водопад» была первым процессным методом, использованным в программном обеспечении...
Читать далее
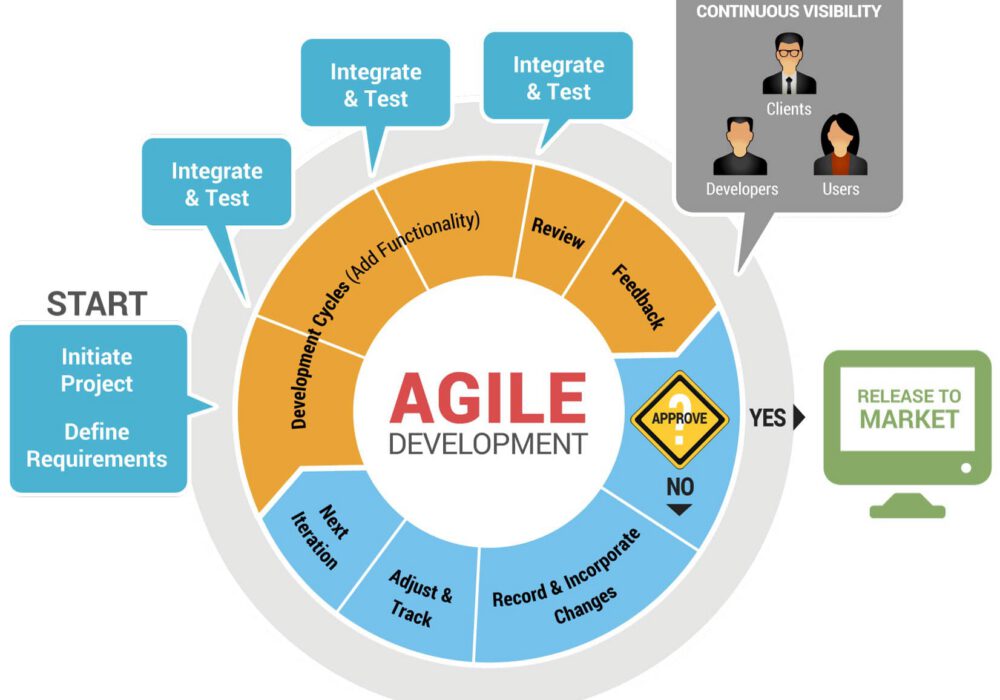
Методология гибкой разработки — это практика, которая использует постоянное совершенствование и тестирование в...
Читать далее
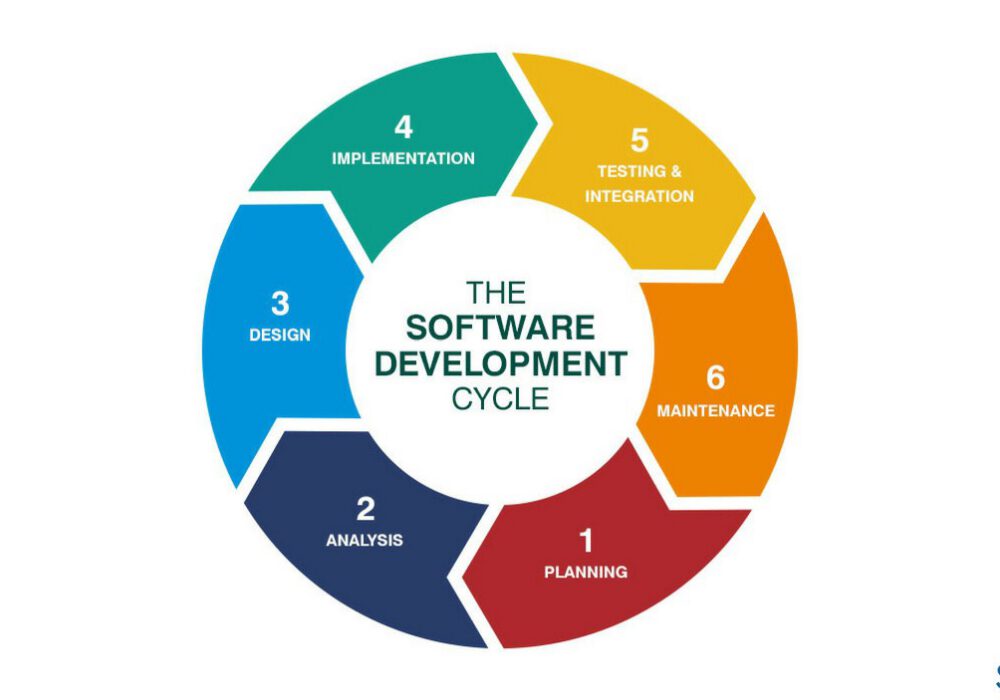
Жизненный цикл разработки программного обеспечения (SDLC) — это процесс, которому следуют компании для создания качественного программного обеспечения...
Читать далее
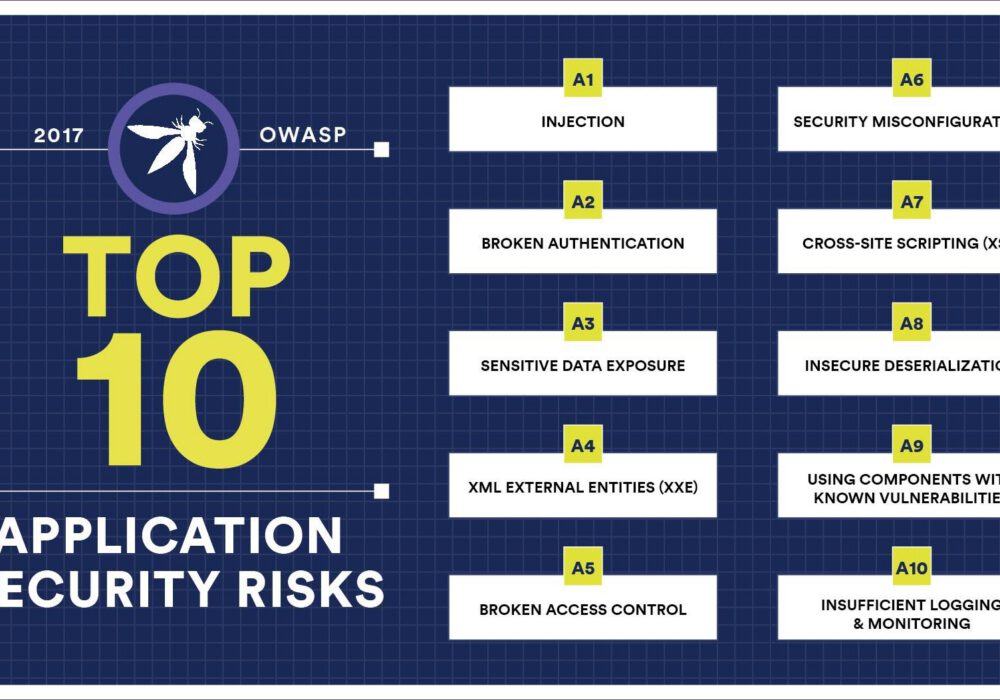
OWASP (Open Web Application Security Project) — это проект по безопасности открытых веб-приложений. Десять основных рисков безопасности приложений, выявленных OWASP...
Читать далее
Подмена адреса электронной почты — это форма фишинговой атаки, при которой хакер выдает себя за другое лицо в надежде, что это...
Читать далее
MAZE Ransomware — это вид вируса-вымогателя, представляющий тройную угрозу безопасности ваших данных. С MAZE...
Читать далее
Wireshark — это бесплатная утилита, позволяющая сетевым администраторам анализировать свои сети. Она...
Читать далее
Радужная таблица была ресурсом, который использовался для взлома криптографических хеш-функций с целью обнаружения...
Читать далее
Атака «Противник посередине» (AITM) (ранее известная как «Человек посередине») — это техническая...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.
