Автор : Кэти Бокетти | Редактор : Крейг Тейлор
В блоге на этой неделе есть комплимент безопасности оборудования Apple. Дело в том, что преступники воруют айфоны уже давно, но теперь они фактически признают, что не могут обойти аппаратную защиту Apple (так называемый Secure Enclave ), чтобы использовать украденный телефон. Поэтому вместо того, чтобы атаковать сам телефон, они атакуют тот единственный компонент, который Apple не может защитить: вас и меня. 🙂
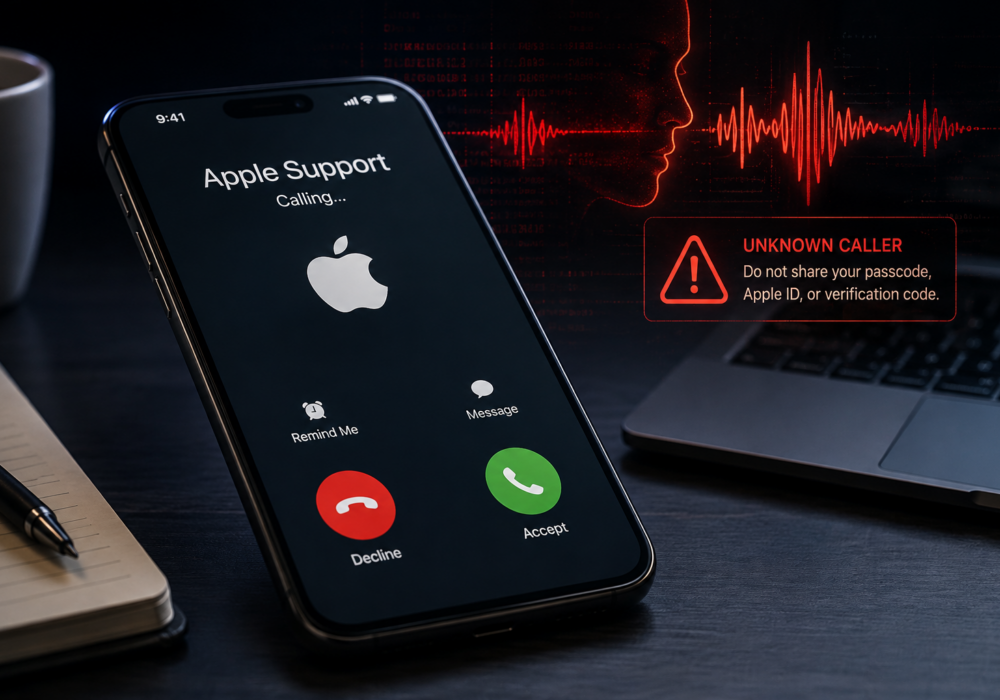
Познакомьтесь с «Алисой из службы поддержки Apple». Она — голосовой агент на основе искусственного интеллекта, говорит на трёх языках, знает точную модель вашего телефона и его текущее местоположение, и неизменно вежливо объясняет, как прочитать пароль вслух. К тому же, она вымышленный персонаж, и её услуги обходятся операторам примерно в десять центов за звонок.
Цена — это ещё одна часть реальной истории. На протяжении более десяти лет после выхода iPhone убедительная афера требовала опытного человека, работающего с каждой жертвой индивидуально. Искусственный интеллект превратил это ремесло в продукт по подписке, работающий в больших масштабах, на вашем языке и с вашими данными. Старые предупреждающие знаки, которым мы учили людей, плохая грамматика и стандартное «Уважаемый клиент», теперь в основном исчезли.
Прежде чем перейти к статье, я советую уделить немного времени включению функции «Защита от кражи устройств Apple», которая по умолчанию отключена. Для её включения требуется iOS 17.3 или более поздняя версия, и это займет несколько минут. Подробную информацию об этой функции можно найти здесь: https://support.apple.com/en-us/102568 . По умолчанию она отключена, шаги по её включению описаны в контрольном списке ниже.
Если ваш iPhone украдут, и функция «Найти iPhone» не сможет показать, где он находится (воры часто кладут его в недорогой мешок Фарадея, чтобы заглушить сигнал), ожидайте, что в какой-то момент вам позвонит искусственный интеллект, пытаясь отговорить вас от ввода пароля. Не поддавайтесь на провокацию и не усугубляйте ситуацию кражей iPhone! Просто повторяйте эту мантру: « Никто из законных пользователей никогда не попросит ваш пароль, код подтверждения или код проверки ». Apple ясно об этом заявила здесь . Откажитесь от этой единственной просьбы, и вся операция окажется бесполезной.
Компания Apple сделала свои устройства самыми сложными для взлома и атаки, поэтому теперь хакеры атакуют вас! Будьте бдительны и остерегайтесь телефонных звонков, сгенерированных искусственным интеллектом, если ваш телефон украден.
— Крейг Тейлор, генеральный директор CyberHoot
Вот ситуация, о которой стоит знать, прежде чем она случится с вами или с кем-либо из ваших коллег. Ваш iPhone потерян или украден, и через несколько дней вам звонит человек, который звучит как спокойный и дружелюбный представитель службы поддержки Apple. Она знает модель вашего телефона. Она знает, где ваш телефон находится на карте. Она спрашивает ваш пароль, чтобы «помочь снять блокировку».
Она не из Apple. Она даже не человек. Это голосовой агент с искусственным интеллектом, нанятый преступником, созданный для того, чтобы с помощью вежливых фраз отучить вас от ввода пароля, пароля Apple ID и кода двухфакторной аутентификации.
Недавно исследователи безопасности из SOCRadar задокументировали эту операцию. Она называется AnonyMousKIT, и ей стоит уделить несколько минут вашего внимания, независимо от размера вашей организации.
AnonyMousKIT — это фишинговый сервис, созданный для одной цели: разблокировки украденных iPhone путем обмана владельца и получения от него учетных данных. Функция Activation Lock от Apple привязывает телефон к Apple ID владельца, поэтому украденный телефон остается бесполезным, пока вор не снимет эту блокировку. Вместо того чтобы взламывать Activation Lock, преступники платят за доступ к удобной платформе, которая напрямую связывается с жертвами и вежливо просит их об этом.
Платформа работает как небольшая компания-разработчик программного обеспечения. Она продает пакеты кредитов, предлагает различные уровни подписки и связывается с жертвами по пяти каналам, используя данные с одного украденного телефона: электронная почта, текстовые сообщения, WhatsApp, записанный голосовой звонок и голосовой агент с искусственным интеллектом в режиме реального времени.
Искусственный интеллект, стоящий за этими звонками, использует псевдоним «Алиса из службы поддержки Apple», и в зависимости от адресата она говорит на английском, испанском и португальском языках. Исследователи восстановили 200 записей звонков, связанных с этим персонажем, большинство из которых были совершены на телефонные номера в Бразилии в период с августа 2025 года по май 2026 года.
Типичный разговор происходит по простому сценарию. Алиса подтверждает, что разговаривает с владельцем телефона, запрашивает четырех- или шестизначный пароль и повторяет цифры для проверки. Затем она объясняет, что кто-то посетил Apple Store, чтобы попытаться снять блокировку активации, и спрашивает, пришло ли уже сообщение для восстановления. Этот вопрос подготавливает почву для следующего запроса: пароля Apple ID и кода двухфакторной аутентификации.
Все 200 таких звонков обошлись оператору менее чем в двадцать долларов. Убедительные многоязычные телефонные мошенничества теперь стоят около десяти центов за попытку. Это снижение цен заслуживает вашего внимания больше, чем любые заголовки о количестве жертв.
Мошенничество работает, потому что использует реальную информацию, полученную непосредственно с украденного устройства, включая точный номер модели Apple и его текущее местоположение из приложения «Найти iPhone». Жертвы, перешедшие по ссылке в сообщении, попадают на страницу, оформленную как официальный сайт Apple, с анимированной картой, показывающей текущее местоположение их телефона.
Электронная почта остается самым активным каналом в этой схеме. Наиболее распространенные темы писем — «Ваше устройство найдено» и «Предупреждение», — отправляются с учетных записей, замаскированных под Apple, Find My или Apple Support. Многие из этих писем проходят через одну бесплатную учетную запись Gmail, и большинство из них содержат название реального города, где проживает жертва, что придает массово рассылаемым сообщениям личный характер.
AnonyMousKIT входит в более крупное семейство аналогичных комплектов. Исследователи обнаружили десятки связанных установок на многих доменах, некоторые из которых были запущены в одну и ту же секунду и используют общую серверную инфраструктуру, что свидетельствует о том, что несколько операторов одновременно управляют несколькими фирменными магазинами.
Вот действительно обнадеживающая деталь, скрытая в отчете. «Инструменты разблокировки», которые рекламируют эти магазины, в основном служат приманкой. Почти все целевые телефоны работают на достаточно новых чипах Apple, так что никакие общедоступные уязвимости не могут проникнуть в их защищенный анклав. Преступникам нужен ваш пароль и ваши учетные данные, потому что обойти аппаратную защиту Apple невозможно. Ваша лучшая защита уже работает.
Компания Apple прямо заявила, что никогда не будет запрашивать ваш пароль, код доступа к устройству или код двухфакторной аутентификации, а также никогда не будет просить вас нажать «Принять» в запросе на двухфакторную аутентификацию. Любые звонки, сообщения или электронные письма с просьбой предоставить эти данные следует воспринимать как мошеннические, независимо от того, насколько правдивой кажется информация о вашем устройстве.
Помимо включения защиты от кражи устройств ( вы ведь это уже сделали, верно? ), продолжайте делиться этими советами и рекомендациями со своей командой. Главное правило: никогда, ни при каких обстоятельствах не сообщайте свой пароль или код подтверждения никому, кто звонит, пишет или отправляет вам электронные письма, даже если этот человек кажется дружелюбным и знает подробности о вашем телефоне. Поделитесь этой статьей со своей командой на этой неделе, обсудите ее в течение пяти минут на следующем совещании, и вы уже сегодня будете в большей безопасности, чем вчера.
Звонит ли, отправляет ли Apple SMS или электронное письмо с просьбой сообщить мой пароль или код двухфакторной аутентификации? Нет. Apple четко заявила, что никогда не будет запрашивать ваш пароль, код доступа к устройству или код двухфакторной аутентификации, и никогда не будет просить вас нажать «Принять» в запросе на двухфакторную аутентификацию. Рассматривайте любой запрос этих данных как ложный.
Откуда мошенник узнал модель моего телефона и местоположение? Мошенники получают эту информацию непосредственно с украденного устройства, включая номер модели Apple и текущий статус функции «Найти мой телефон». Такая точность создает впечатление правдоподобности сообщения, даже несмотря на то, что оно исходит от преступника, а не от Apple.
Действительно ли голос искусственного интеллекта звучит достаточно убедительно, чтобы обмануть людей? Да, и к этому стоит отнестись серьезно. Голос, стоящий за этими звонками, говорит на трех языках и следует естественному, спокойному сценарию, который помогает жертвам подтвердить право собственности и зачитать пароль, и все это примерно за десять центов за звонок.
Что делать, если я получил такой звонок или сообщение? Положите трубку или проигнорируйте звонок. Никогда не сообщайте пароль, код подтверждения или код доступа никому, кто первым с вами связался. Пересылайте подозрительные сообщения на reportphishing@apple.com и обращайтесь в Apple напрямую по официальным каналам, если хотите что-либо подтвердить.
Действительно ли эта афера взламывает аппаратную часть телефона? Нет. Здесь нет никаких технических уязвимостей. Вся схема основана на том, что вы предоставляете свои учетные данные. Откажитесь от этой единственной просьбы, и у мошенников не останется ничего, с чем можно было бы работать.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.