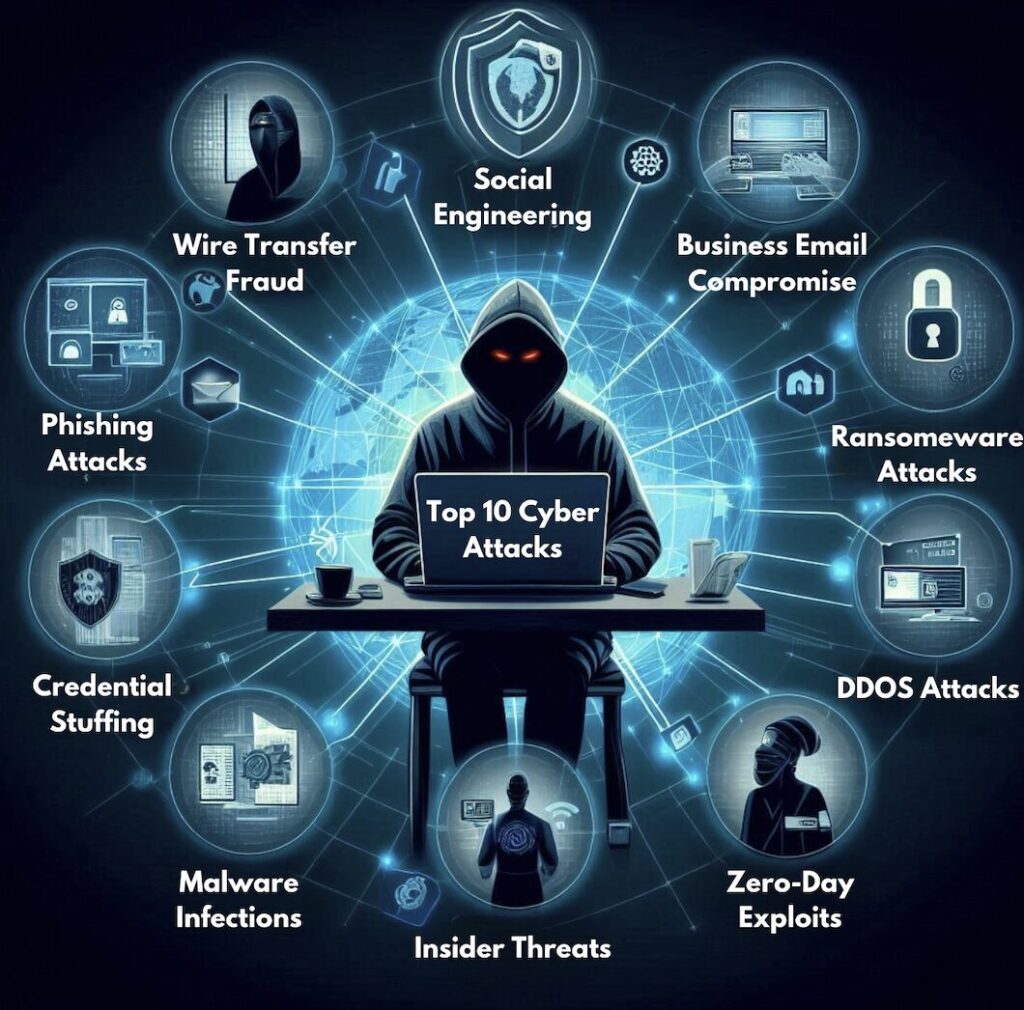
Каждый рабочий день приносит новые вызовы и сюрпризы, особенно когда речь идёт о кибербезопасности. Это руководство поможет сотрудникам распознавать основные признаки распространённых кибератак и эффективно реагировать на них. Малый и средний бизнес (МСБ) часто располагает ограниченными ресурсами и менее надёжными мерами безопасности, чем крупные предприятия. Поэтому осведомлённость сотрудников крайне важна. Ниже вы узнаете о 10 наиболее распространённых кибератаках, с которыми вы сталкиваетесь, и о том, как вы, как сотрудник и передовая линия нашей защиты, можете с ними бороться.
Мы подробно рассмотрим сценарии, с которыми вы, как конечный пользователь, можете столкнуться во время таких атак, и какие первоочередные меры следует предпринять для смягчения последствий атаки и предотвращения дополнительного ущерба. Цель этого руководства — вооружить вас практическими знаниями о том, как выявлять и реагировать на эти угрозы, а также о том, когда следует привлекать сторонних специалистов (например, вашего поставщика управляемых услуг или банк) для обеспечения безопасности вашего бизнеса.
Ситуация: Вы только что отправили банковский перевод на крупный заказ, но что-то не так. Номер счета, на который были переведены средства, выглядит неправильно или незнакомо.
Немедленные шаги:
БОНУС : Скорость — ваш единственный инструмент в этой ситуации. Чем быстрее вы сможете принять меры и заблокировать доступ, тем выше ваши шансы избежать этой катастрофы. Каждая минута на счету.
Ситуация: Вы получаете необычное электронное письмо от генерального директора (или коллеги) с срочной просьбой перевести средства новому поставщику. Письмо выглядит на 100% правдоподобно, без заметных ошибок в адресе или содержании, за исключением того, что запрос немного необычен.
Немедленные шаги:
Бонус : Часто BEC-атаки могут приводить к рассылке поддельных счетов-фактур, в которых вас просят ввести свои учетные данные электронной почты на фишинговом сайте. Будьте внимательны к необычным запросам и проверяйте их через безопасные каналы, чтобы не стать жертвой этих изощренных мошеннических схем.
Ситуация: Вы пытаетесь получить доступ к своим файлам, но вместо этого получаете сообщение с требованием выкупа в криптовалюте за расшифровку файлов.
Немедленные шаги:
Бонус : Атаки программ-вымогателей, подобных этой, часто начинаются со случайного клика по вредоносной ссылке или файлу, полученному по электронной почте. Мысленно проанализируйте свою недавнюю активность на компьютере, чтобы определить точку атаки и адрес электронной почты или совершенное действие.
Ситуация: Вы получаете электронное письмо, которое выглядит так, будто оно отправлено вашим банком (или обычным поставщиком услуг), с просьбой подтвердить данные вашей учетной записи. В письме есть небольшие неточности, несколько опечаток, или же оно может быть слишком срочным или эмоциональным.
Немедленные шаги:
Бонус : Хакеры и специалисты по кибербезопасности знают, что мы все совершаем больше ошибок, когда реагируем на события быстро, не задумываясь. Любое срочное или эмоциональное электронное письмо следует внимательно изучить, прежде чем предпринимать какие-либо действия.
Функциональность: Вы будете получать уведомления о необычных попытках входа в вашу учетную запись из разных мест и, возможно, даже стран.
Немедленные шаги:
Бонус : Новое ПО-вымогательски требует всего одного клика, чтобы обойти вашу аутентификацию по паролю и многофакторной аутентификации, украв ваш токен активной сессии (который избавляет вас от необходимости подтверждать каждое действие в вашей электронной почте). Будьте очень осторожны при кликах и изучите признаки фишинговой атаки.
Ситуация: Звонит приветливый человек, представившийся сотрудником ИТ-поддержки, и просит ваши учетные данные для «решения» проблемы.
Немедленные шаги:
Бонус : Не все атаки с использованием методов социальной инженерии происходят по электронной почте. Вишинг — это термин, используемый для обозначения фишинговых атак с использованием голосовых сообщений. Смишинг — это SMS-сообщения, содержащие элементы социальной инженерии. А квишинг — это фишинговые атаки с использованием QR-кодов. Перейдите по ссылкам для получения более подробной информации о каждом из этих терминов.
Ситуация: Ваш веб-сайт перестает отвечать, и вы получаете жалобы от клиентов на невозможность доступа к вашим услугам.
Немедленные шаги:
Бонус : Хотя в сообществе малого и среднего бизнеса это встречается реже, некоторые DDoS-атаки происходят, когда хакеры проверяют свои возможности. Причиной DDoS-атак не всегда может быть финансовая мотивация.
Проблема: Ваш компьютер начинает работать странно, замедляется и отображает необычные всплывающие рекламные окна.
Немедленные шаги:
Бонус : Сервисы обнаружения и реагирования на угрозы на конечных устройствах могут выходить за рамки традиционного антивирусного программного обеспечения, обеспечивая мониторинг атак в режиме реального времени и взаимодействие между сотнями тысяч устройств.
Ситуация: Вы заметили, что коллега получает доступ к конфиденциальным файлам без надлежащего разрешения.
Немедленные шаги:
Опыт: Ваш поставщик программного обеспечения выпускает экстренное исправление для критической уязвимости, которая активно используется злоумышленниками.
Немедленные шаги:
Бонус : сервисы сканирования уязвимостей и сети предоставляют актуальные списки всего программного и аппаратного обеспечения, работающего в вашей среде. Это позволяет вам быстро реагировать или не реагировать вовсе на критические предупреждения с уверенностью.
В современном цифровом мире защита от киберугроз является важнейшим приоритетом для каждого бизнеса. Понимание этих 10 основных кибератак и знание способов реагирования на них могут значительно снизить риск и последствия киберинцидента. Первые шаги, предпринимаемые после выявления потенциальной угрозы, имеют решающее значение для минимизации ущерба и защиты вашего бизнеса. Будьте бдительны, будьте в курсе событий и готовы быстро отреагировать на любые подозрительные события.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Представьте, что вы едете по шоссе со скоростью примерно на 20 км/ч выше разрешенной вместе с остальными участниками движения. Впереди тормозите...
Читать далее
Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далееОбеспечьте своим сотрудникам более зоркий глаз, используя позитивный подход, превосходящий традиционные методы фишингового тестирования.


