Автор : Кэти Бокетти | Редактор : Крейг Тейлор
CAPTCHA должна проверять, являетесь ли вы человеком. Она не должна использоваться для прослушивания в IT-отдел.
Если под «доказать, что вы человек» подразумевается открытие PowerShell, то единственная необходимая команда — закрыть вкладку.
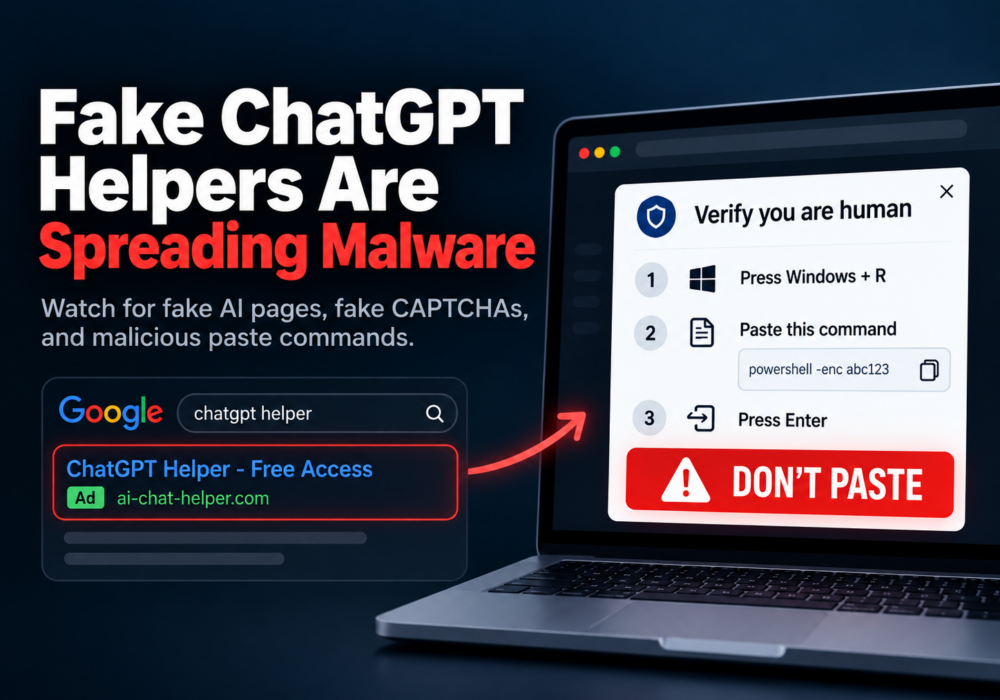
Преступники называют свои инструкции «исправлением». Исследователи в области безопасности называют этот трюк ClickFix . Поддельная CAPTCHA или сообщение об ошибке заставляют вас выполнить команду, которая распространяет вредоносное ПО.
Уже знаете этот приём? Помогите защитить того, кто его не знает. Сообщите об этом своей ИТ-команде, а затем используйте соответствующий канал для сообщений:
Также отмечайте поддельные GPT-запросы, вводящую в заблуждение рекламу и размещенные страницы с помощью инструментов сообщения о нарушениях на их платформах.
Сообщите точный URL подозрительной страницы или вредоносного кода. Не сообщайте о всем легитимном домене хостинга.
Используйте уже имеющиеся у вас доказательства. Не запускайте команду, не посещайте сайт повторно и не загружайте вредоносное ПО для расследования. Уже запускали? Отключитесь от сети и сначала свяжитесь с ИТ-отделом.
Кибербезопасность — это командная работа. Быстрое предупреждение может помочь защитникам защитить следующего занятого человека, пытающегося закончить свою работу.
Всем, кто впервые знакомится с ClickFix, напоминаем: никогда не запускайте команды, чтобы доказать, что вы человек. Выбирать велосипеды — это раздражает. Отдавать свой компьютер преступникам — гораздо хуже.
— Крейг
В конце сентября 2026 года Huntress провела расследование по поводу спонсируемых результатов поиска Google по таким запросам, как «chatgpt». Они привели к созданным злоумышленниками пользовательским GPT-файлам под названием «Plus 5.6» на сайте chatgpt.com.
Поддельное уведомление об обслуживании направляло посетителей на «резервную» страницу Google Sites. Поддельная CAPTCHA от Cloudflare предлагала им вставить и запустить команду PowerShell. Эта команда запускала троянскую программу удаленного доступа.
Huntress сообщила как минимум о 40 связанных инцидентах с этим доменом Google Sites. Два из них, как было подтверждено, были совершены через пользовательский GPT-протокол.
Троянская программа удаленного доступа (RAT) предоставляет злоумышленникам контроль над зараженным компьютером. Эта программа может получить доступ к камерам и микрофонам, искать файлы и устанавливать дополнительное вредоносное ПО.
Запоминать его внутреннее устройство не нужно. Полезным навыком для сотрудника является умение распознавать неожиданные запросы на выполнение команд.
Ниже приведены пять ключевых уроков для читателей, призванных обеспечить вашу безопасность в интернете.
Пользовательские GPT-файлы — это персонализированные версии ChatGPT. Они могут включать инструкции, справочные файлы и инструменты, не требуя от создателя написания кода.
Созданные пользователями страницы GPT и Google Sites могут размещаться на известных доменах. Доверенный хостинг не позволяет установить личность или намерения создателя.
Ваш ход: внимательно изучите, что именно просит сделать страница. Будьте осторожны, когда предполагаемый помощник запрашивает учетные данные, загрузки или команды.
Результат с пометкой «Спонсорский» — это платная реклама. Преступники тоже покупают рекламу.
Ваш ход: наберите chatgpt.com самостоятельно, используйте проверенную закладку или откройте официальное приложение. Сделайте то же самое для банковских операций, расчета заработной платы и повседневных бизнес-инструментов.
Закладка поможет вам найти нужный сервис. Однако, оказавшись там, вам все равно придется оценить контент, созданный пользователями.
Проверка на человека никогда не должна требовать выполнения команд в окнах "Выполнить", PowerShell или Терминале Windows.
Ваш ход: закройте вкладку и сообщите о запросе. Не следуйте инструкциям по нажатию Windows + R, вставке команды и её выполнению.
В официальной технической документации иногда приводятся команды. Неожиданные инструкции по устранению неполадок все равно требуют подтверждения через установленный канал ИТ-поддержки.
Никогда не запускайте команду, чтобы доказать, что вы человек.
Перегруженная служба и немедленный поиск обходного пути могут создать впечатление, что рискованное указание полезно. Задумайтесь, когда этот обходной путь ведет вас в незнакомое место. Задумайтесь, когда он призывает к немедленным действиям, подтверждает свое право принуждать к действиям или стремится к спокойному выполнению вместо следования установленному порядку «ради целесообразности».
Ваш шаг: самостоятельно возобновите работу официального сервиса. Проверьте наличие проблемы через официальный канал поддержки, вашу ИТ-команду или по телефону службы поддержки.
Ошибки случаются даже с умными и осторожными людьми. Быстрое сообщение о происшествии дает службам реагирования больше шансов минимизировать ущерб.
Ваш шаг: отключитесь от Wi-Fi и выньте все сетевые кабели. Используйте другое устройство, чтобы немедленно связаться с ИТ-отделом или вашим поставщиком управляемых услуг.
Укажите веб-сайт, приблизительное время и то, что вы скопировали или запустили. Не запускайте команду повторно и не пытайтесь использовать другие решения, предоставленные на веб-сайте.
Следуйте инструкциям ИТ-отдела по восстановлению и внесению необходимых изменений в пароль или аннулированию сеанса. Держите устройство отключенным от сети до тех пор, пока специалисты не устранят неполадки.
Руководители: поблагодарите человека, сообщившего о проблеме, и начислите себе дополнительные баллы, если публично выразите ему признательность. Упростите процесс обращения за помощью. Страх опозориться никогда не должен задерживать полезное предупреждение.
Эти привычки наиболее эффективны в сочетании с технической защитой. Осведомленность дает людям полезную паузу. Технические средства контроля предоставляют дополнительные возможности для предотвращения или обнаружения атаки.
Поддельные помощники ChatGPT распространяют вредоносное ПО. Вы можете помочь своей команде распознать эту ловушку, не становясь при этом аналитиком вредоносного ПО.
На этой неделе приучите себя к одной привычке: никогда не используйте команду, чтобы доказать, что вы человек. Отметьте тех, кто останавливается и сообщает о своих проблемах.
Короткие, позитивные уроки и симуляции фишинга от CyberHoot помогают командам принимать более безопасные решения. Начните с одного урока и поделитесь им с одним коллегой.
Смейтесь, учитесь и веселитесь!
ClickFix — это метод социальной инженерии, использующий поддельные ошибки или запросы на подтверждение, чтобы обманом заставить людей запускать вредоносные команды. Никогда не запускайте команды, чтобы доказать, что вы человек. Проверяйте неожиданные инструкции по устранению неполадок у своей ИТ-команды.
Пользовательский GPT — это персонализированная версия ChatGPT, содержащая инструкции, справочные файлы или инструменты. Его можно создать без программирования. Созданные пользователями GPT могут размещаться на chatgpt.com; размещение там не означает, что OpenAI является автором или одобрила их инструкции.
Введите chatgpt.com самостоятельно, используйте проверенную закладку или откройте официальное приложение. Избегайте использования спонсируемых результатов в качестве быстрого доступа. Переход на официальный сайт не делает каждый созданный пользователем GPT-ресурс заслуживающим доверия.
Если вы выполнили команду или не уверены в этом, отключите устройство от сети. Немедленно свяжитесь с ИТ-отделом или вашим поставщиком управляемых услуг с другого устройства. Сообщите, откуда поступила команда и когда это произошло. Не выполняйте команду повторно и не подключайтесь снова, пока ИТ-отдел не очистит устройство.
Просмотр страницы или копирование текста не доказывают, что вредоносное ПО было запущено. Закройте страницу и сообщите об этом. Сообщите в ИТ-отдел, если вы также вставляли текст в окно «Выполнить» или терминал, скачивали или открывали файл, или вводили учетные данные. Если вы не уверены, обратитесь за помощью.
Сначала сообщите в ИТ-отдел. В Google Safe Browsing есть отдельные формы для сообщений о фишинге и вредоносном ПО. Microsoft SmartScreen принимает сообщения о небезопасных сайтах. Опытные специалисты по кибербезопасности могут отправлять активные URL-адреса, напрямую распространяющие вредоносное ПО, в URLhaus. Сообщайте о киберпреступлениях в США в отдел IC3 ФБР. Используйте ссылки в начале этой статьи.
Начните с четких инструкций, надежных закладок, эффективного обучения и удобной отчетности. Держите защиту браузера и конечных устройств включенной. Спросите у ИТ-специалистов, какие средства контроля и мониторинга приложений подходят для вашего бизнеса. Стоимость может варьироваться; повышение осведомленности и технические средства контроля должны работать вместе.
Политика подачи жалоб URLhaus ; рекомендации Google по сообщению о нарушениях в рамках программы «Безопасный просмотр» ; рекомендации Microsoft по сообщению о небезопасных сайтах ; Центр рассмотрения жалоб ФБР на интернет-преступления.
Охотница: Злоумышленники используют пользовательские GPT-теги для распространения RAT-программ через ClickFix — расследование основной кампании.
Новости Hacker News: Злоумышленники используют пользовательские GPT-теги в ChatGPT для распространения RAT-программ через приманки ClickFix — репортаж от 30 сентября 2026 года.
Microsoft: Подумайте, прежде чем кликать (исправлять) — методы и технические средства защиты.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

