Вредоносное ПО EvilProxy обходит MFA, чтобы захватить учетную запись электронной почты жертвы.
Обновление от 29 августа 2024 г.: В этой ветке на Reddit приведены полезные инструкции по предотвращению подобных атак в ваших средах O365 без необходимости приобретения лицензии E2 или выше.
Лицензия Microsoft уровня E2 и выше позволяет включить условный доступ под названием « Требовать защиту токеном для сеансов входа в систему », что предотвращает атаки повторного использования токенов аутентификации, подобные этой. Почему Microsoft не включает эту защиту на всех уровнях лицензирования?!
Как защититься от атак с использованием токенов после аутентификации в O365 без лицензии E2 или выше?
По словам пользователя Reddit LookingatCrows, вы можете настроить политики условного доступа в O365, чтобы предотвратить повторное использование украденных токенов аутентификации. Для этого выполните следующие действия:
1. Требовать совместимое устройство
Устройства, соответствующие требованиям, должны соответствовать определённым требованиям, установленным в Intune. Политики соответствия могут быть назначены только устройствам в Intune, что и связано с настройками условного доступа.
2. Блокировать платформы, не разрешенные для пользователя
Сделайте свои устройства (а) гибридными, (б) подключенными к Entra или (в) подключенными из другой MDM-системы посредством интеграций. Также заблокируйте персональную регистрацию устройств. Это позволит вам входить на платформу с миллиардов устройств, используя только те, которыми владеет компания.
3. По возможности ограничьте местоположение по месту нахождения организации.
Это защита геолокации, которая не позволит пользователям входить в систему удаленно из стран или мест, не разрешенных для входа.
Обновление от 7 февраля 2024 г. — Хакеры встраивают вредоносные ссылки на прокси-серверы в безобидные на вид ссылки «Отписаться».
Недавно специалисты CyberHoot обнаружили вредоносные ссылки для отмены подписки, которые похищали сеансовые cookie-файлы электронной почты и банковских счетов пользователя. Хакер украл сеанс электронной почты и банковский токен, что и привело к провалу атаки. После обновления адреса электронной почты в банковском счете и смены пароля для входа в систему отдел по борьбе с мошенничеством банка позвонил им в течение нескольких минут и спросил об этой активности. Инцидент был решен в течение 30 минут.
Извлеченные уроки инцидента:
НИКОГДА не теряйте бдительность при получении любого письма. Это может быть обычное уведомление, объявление благотворительной организации или реклама фитнес-клуба. Оно не обязательно должно быть срочным или эмоциональным. Прежде чем нажать «Отписаться», примените ВСЕ полученные знания по фишингу. HootPhish (или другие). Начните с поиска опечатка домены.
Убедитесь, что на всех ваших учетных записях включена многофакторная аутентификация для всех действий, включая сброс паролей.
Подавайте налоговую декларацию заранееВ этом инциденте хакер получил доступ к номеру социального страхования (SSN), дате рождения и адресу пользователя. Всё, что нужно для кражи личных данных или подачи налоговой декларации для получения крупного возврата, отправляется в указанное место.
10 августа 2023 г. — Microsoft сообщила о большом количестве захваченных учетных записей, несмотря на включенную MFA; виновник — evilproxy.
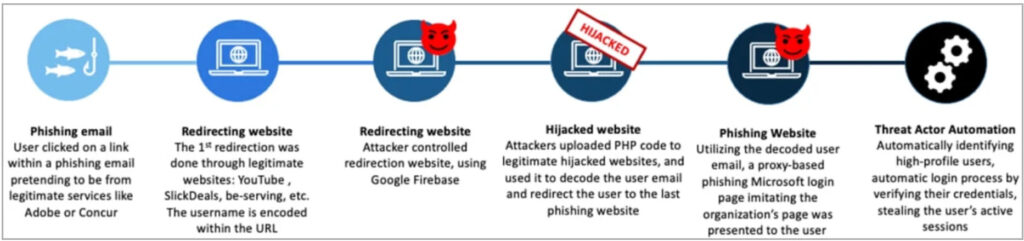
В последние 24 часа у виртуальных ИТ-специалистов CyberHoot было два случая взлома учетных записей M365. Мы провели исследование возможных причин взлома учетных записей с включенной многофакторной аутентификацией. Вот что мы узнали. Вчера издание Bleeping Computer сообщило об инциденте, в котором неизвестные хакеры, предположительно из Греции, атаковали более 2 120,000 учетных записей электронной почты Microsoft 365, используя вредоносное ПО «EvilProxy».
Обзор работы Evil Proxy:
Причина, по которой это работает так хорошо, заключается в том, что сеансы жертвы, по всей видимости, работают без сбоев при входе в учётную запись 365. Украденный хакером сеансовый ключ позволяет ему обойти MFA, настроить новый токен MFA, изменить правила пересылки и сделать всё, что угодно, поскольку ему уже предоставлен доступ к учётной записи электронной почты взломанного пользователя O365. Предупреждение: Если вас это не беспокоит только потому, что вы не являетесь пользователем учетной записи O365, подумайте еще раз. У EvilProxy есть клиентские версии, которые также атакуют учетные записи электронной почты Apple, Google, Twitter, GitHub, GoDaddy и PyPI.
Что происходит дальше после проникновения хакеров?
После взлома учетной записи Microsoft 365 злоумышленники добавляют собственный метод многофакторной аутентификации (через приложение Authenticator с уведомлением и кодом) для обеспечения устойчивости.
Они также могут добавлять «правила» для электронной почты, чтобы скрыть своё присутствие и сообщения, которые они начинают отправлять. Зачастую они собирают данные со всех адресов электронной почты, с которыми кто-то общался, и начинают рассылать аналогичные фишинговые кампании, чтобы воспользоваться доверием, которое оказывают контакты владельца взломанной учётной записи электронной почты.Это письмо пришло от финансового директора компании. Я доверяю этому человеку. Я нажму на его документ Adobe или PDF-вложение и пройду аутентификацию, чтобы просмотреть его.
Как улучшить защиту от EvilProxy в ваших почтовых системах:
Реализуйте условный доступ к электронной почте через вашу лицензию Microsoft, чтобы ограничить входы в систему определенными устройствами и географическими точками. Если это предусмотрено вашей лицензией, рассмотрите возможность включения «Невозможное путешествие" ограничения.
Если возможно, используйте Microsoft InTune для запрета доступа к ненадежным устройствам (настройте такую политику в вашем собственном решении для управления мобильными устройствами).
Включите и используйте методы аутентификации без пароля, такие как Windows «Hello» для бизнеса (но учтите, что в вашей организации должны быть устройства с поддержкой биометрической идентификации [распознавание лица, отпечатков пальцев или радужной оболочки глаза]).
Рассмотрите возможность использования аппаратного токена для метода MFA (ключей безопасности FIDO2). Обратите внимание, что для этого также потребуются устройства конечного пользователя с поддержкой биометрических данных.
Другие меры, которые следует учитывать:
Обучите сотрудников тому, как выявлять и устранять фишинговые атаки.
Тестируйте сотрудников с помощью инновационных симуляторов фишинга, таких как HootPhish от CyberHoot. Это позитивная, обучающая симуляция фишинга и тест, основанный на заданиях. В результате симуляции сотрудники становятся гораздо более киберграмотными и способны самостоятельно, уверенно и эффективно выявлять фишинговые атаки.
Что делать после нападения?
Сбросьте пароль жертвы и отмените все сеансы входа в систему. Пожалуйста, обратите внимание: Microsoft 365 не может отозвать токены сеанса. Поэтому хакер может оставаться активным в учётной записи от 1 часа до 1 дня..
Отменить и отменить все непредвиденные изменения конфигураций MFA в учетной записи.
Найдите и удалите все непредвиденные «Правила» манипуляций с папкой «Входящие».
Отключить внешние правила пересылки (Внимание: Это можно сделать на уровне домена для всех учётных записей пользователей, и это может стать разумным решением в будущем. Обязательно получите необходимые разрешения, прежде чем отключать все переадресации.)
Аномальная активность с необычных IP-адресов или местоположений в журналах аудита почты скомпрометированных учетных записей.
Запустите сканирование на наличие вредоносного ПО на рассматриваемом устройстве. Хотя обычно это не связано с вредоносным ПО, подобные события имеют тенденцию распространяться на другие способы взлома, включая установку вредоносного ПО.
Будьте в курсе последних новостей идеи безопасности
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.