В этой статье подробно описаны шаги, которые следует предпринять немедленно при атаке такого типа… которую я прозвал «атакой домино». Эта атака состоит из чётких фаз, которые хакеры используют последовательно. Прервите эту последовательность как можно раньше, используя уклончивые действия и хорошее обучение сотрудников, используя такие инструменты, как CyberHoot, которые помогают им выявлять фишинговые атаки и ревностно защищать свои пароли! Если вы заинтересованы в обучении своих сотрудников, посетите обучающий сайт CyberHoot.com, и мы свяжем вас с одним из наших реселлеров.
Первый этап «прорыва домино» :
Клиент, Finance@IronCladCookware.com, получил электронное письмо от поставщика, с которым он регулярно сотрудничает, с просьбой проверить защищенный паролем счет-фактуру в Google Docs, Dropbox или другом онлайн-хранилище. Хотя это было необычно, поставщик был важным для нас, поэтому мы добросовестно выполнили его просьбу. Как выяснилось, домен электронной почты поставщика отличался всего на одну букву (например: электронное письмо от Twirlstool.com могло прийти от Twrlstool.com – с пропущенной буквой «i»). Веб-сайт, на который мы вошли, украл имя пользователя и пароль одного из наших сотрудников. Теперь хакеры сканируют каждый уникальный адрес электронной почты в каждой папке взломанного почтового ящика нашей компании.
Фаза 2: падение второй костяшки домино (регистрация похожего доменного имени)
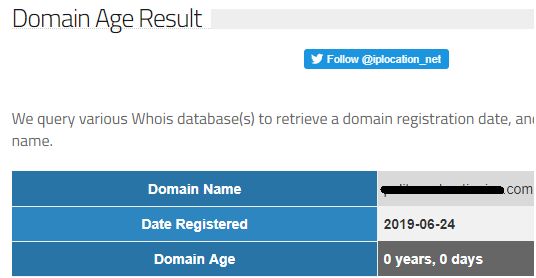
На снимке экрана ниже хакеры сегодня зарегистрировали похожее доменное имя для использования на третьем этапе. Этот домен очень похож на домен целевой компании и будет использоваться в качестве базы для этих атак.
Фаза 3: Третье домино – использование доверительных отношений
Затем хакер создает множество безобидных, но эффективных электронных писем, предназначенных для использования ваших доверительных отношений с поставщиками, клиентами, семьей и друзьями, отправляя их с поддельного почтового ящика. В моем вымышленном примере: вместо Finance@IroncladCookware.com используется Finance@IroncladCookware.com для отправки писем с целью кражи учетных данных на адреса электронной почты, найденные в исходном скомпрометированном почтовом ящике IroncladCookware.com. Эффективность этой атаки заключается в том, что имя отправителя с большей вероятностью будет распознано и принято получателем как имя законного пользователя. Благодаря этому подразумеваемому доверию вероятность успеха атаки значительно выше.
Фаза 4: Множество костяшек домино начинают падать на ваши контакты
Хакеры на этом не остановятся. Пусть начнутся взломы почтовых аккаунтов… большинство людей, не задумываясь, быстро нажмут на похожее письмо от знакомого человека. Лишь немногие предоставят учётные данные для просмотра счёта, непогашенного остатка или любой другой правдоподобной финансовой транзакции… В результате всё больше компаний подвергаются взлому и всё больше компаний становятся мишенью для атак. Это известно как эффект домино.
Вот несколько практических советов о том, как защитить себя и как оказаться в центре внимания, когда ваша компания становится частью одного из таких событий!
Шаг №1: Составьте быстрое ответное электронное письмо и немедленно отправьте его всем контактам, информируя их о фиктивном домене и целевых атаках.
Шаг №2: Найдите интернет-провайдера недавно зарегистрированного доменного имени и отправьте жалобу на фишинговую атаку с похожего доменного имени и попросите немедленно ее закрыть.
Время имеет решающее значение. В реальном мире, как только домен-двойник зарегистрирован и готов к использованию, всем вашим поставщикам, клиентам, друзьям и родственникам начинают приходить письма с угрозами. Костяшки домино начинают рушиться, когда люди, доверявшие вам и вашему имени, нажимают на поддельный счёт или запрос на вход в систему и оказываются скомпрометированы.
Отправка этого предупредительного сообщения всем, кого вы только можете вспомнить, — это важный и срочный первый шаг.
Остальные шаги необходимо предпринимать в порядке возрастания уровня защиты. Не все из этих мер требуют денежных затрат. Некоторые из них являются чрезвычайно эффективными средствами защиты (например, MFA ).
Основная защита:
Улучшенная защита:
Расширенная защита:
Призыв к действию:
Базовая защита необходима всем компаниям. Свяжитесь с CyberHoot сегодня, чтобы получить доступ к реселлеру и пройти необходимое обучение для защиты ваших сотрудников от атак типа «Домино». Лучше защититься, чем лечиться. Чтобы узнать, как защититься от подобных угроз, таких как взлом электронной почты, нажмите здесь.
Следуйте этим инструкциям от CyberHoot по восстановлению взломанной учетной записи электронной почты.
Крейг, соучредитель CyberHoot
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.