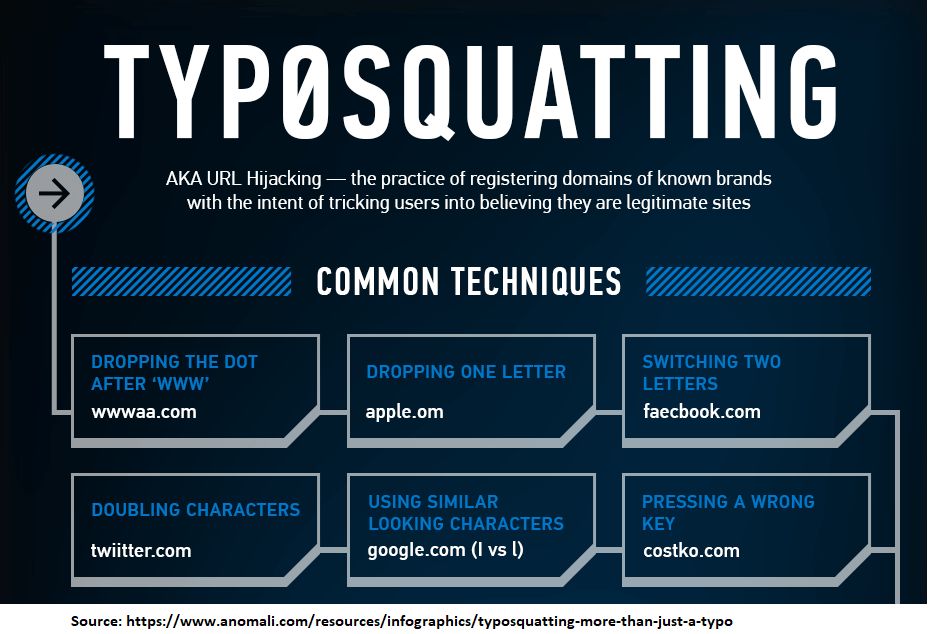
O typosquatting, também chamado de sequestro de URL, é uma forma de cybersquatting que se aproveita de erros, como erros de digitação, cometidos por usuários da internet ao inserir o endereço de um site em um navegador.
Typosquatting é comumente usado por hackers em ataques de phishing para roubar credenciais de sites comerciais legítimos, direcionando os usuários erroneamente para clicar em domínios semelhantes, acessando um site com formato idêntico e fornecendo aos hackers suas credenciais de login, que eles roubam.
Por exemplo: kmart.com pode ser typosquatted por alguém que registra o domínio krnart.com onde o m é substituído por um R e um N. Quando visto dessa forma, a semelhança é impressionante: Kmart.com e Krnart.com
O typosquatting afeta as PMEs de diversas maneiras. Ele se torna mais relevante em casos de ataques de phishing, já que esses ataques facilitam a invasão de dados, da rede e da empresa por hackers . As PMEs precisam se preocupar com a possibilidade de seus funcionários fornecerem credenciais a sites populares como Amazon, Microsoft e Google ao lidarem com ataques de typosquatting.
Treine seus funcionários para revisar cuidadosamente as URLs em e-mails e estar sempre atentos a ataques de typosquatting.
Termos relacionados: Hackers , Phishing
Em 13 de janeiro de 2020, a Area 1 Security, empresa de pesquisa em cibersegurança sediada nos EUA, relatou novos ataques de typosquatting. Segundo o relatório, a Burisma, empresa ucraniana de energia que pagou a Hunter Biden para integrar seu conselho administrativo durante o governo Obama e que o presidente Trump pediu que fosse investigada pelo governo ucraniano, foi alvo de hackers russos que registraram diversos domínios com typosquatting em nome da Burisma e suas subsidiárias. Isso permitiu que o grupo de hackers russo conhecido como " Fancy Bear " aplicasse golpes de phishing em funcionários da Burisma, invadindo seus servidores de e-mail e sistemas de computador.
Esses ataques mudam os conselhos do CyberHoot para PMEs?
Não. Só porque ataques de phishing por e-mail com typosquatting funcionam em empresas como a Burisma, não significa que não funcionem também em PMEs. Todas as empresas podem ser alvo de ataques de phishing usando nomes de domínio com typosquatting. Precisamos simplesmente treinar nossos funcionários para serem mais vigilantes. Siga estas dicas:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

