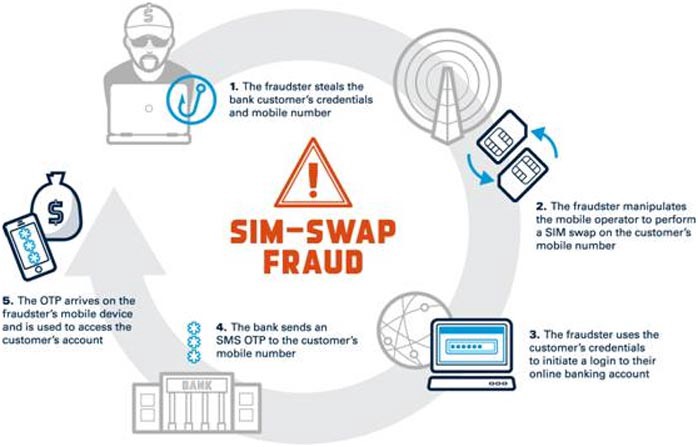
A troca de SIM é um termo usado quando hackers roubam o número de telefone de uma vítima e o transferem para um chip SIM diferente em outro celular que esteja em posse do hacker. Quando o hacker tem controle do número de telefone, ele consegue acessar e-mails, contas de redes sociais e até mesmo contas de criptomoedas que normalmente são protegidas por autenticação de dois fatores via SMS.
A troca de SIM geralmente ocorre por meio de engenharia social , o ato de manipular pessoas que têm acesso à tecnologia do cartão SIM para que transfiram esse cartão para o seu próprio dispositivo com fins maliciosos. Outras vezes, os hackers simplesmente subornam um vendedor em uma loja de operadora de celular com pagamentos em dinheiro para efetuar a troca.
É por isso que o NIST removeu o SMS da lista de métodos preferenciais para autenticação de dois fatores. Ele é simplesmente muito fácil de ser comprometido. Isso deixa os tokens físicos ( como o SecurID e o YubiKey ) e soluções de software como o Google Authenticator , o Microsoft Authenticator e outros como métodos preferenciais.
Termo relacionado: Protocolo de Área de Trabalho Remota (RDP) , Engenharia Social
Leituras relacionadas: Blog da CyberHoot: Uma análise aprofundada da troca de SIM
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

