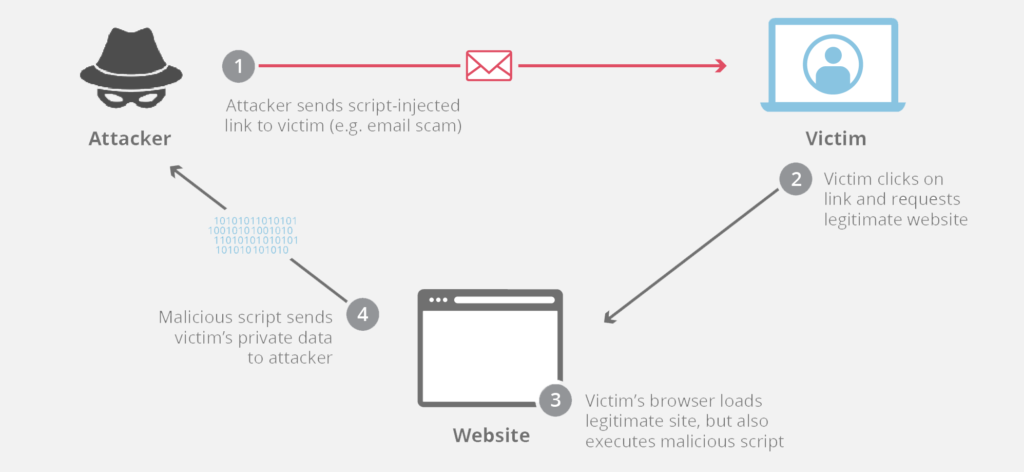
Cross-Site Scripting (XSS) é um vetor de ataque no qual hackers injetam código malicioso em uma aplicação web vulnerável. O XSS difere de outros vetores de ataque web por não visar diretamente a aplicação em si; em vez disso, os usuários da aplicação web são os que correm risco. As vulnerabilidades de Cross-Site Scripting normalmente permitem que os atacantes se passem por um usuário vítima, executando quaisquer ações que o usuário seja capaz de realizar e acessando quaisquer dados do usuário. Se o usuário tiver acesso privilegiado (administrador) dentro da aplicação, o atacante poderá obter controle total sobre todas as funcionalidades e dados do sistema. Isso causaria o comprometimento da maioria, senão de todas, as contas de usuário. Malwares do tipo cavalo de Troia também podem ser ativados e o conteúdo da página modificado, enganando os usuários para que forneçam voluntariamente seus dados privados. Além disso, os cookies de sessão podem ser revelados, permitindo que o hacker imite usuários autênticos e explore suas contas privadas.
Fonte: Imperva , PortSwigger
Leitura complementar: O que é um ataque XSS? – Revista FedTech
Termos relacionados: Cross-Site Request Forgery (CSRF)
Se a sua PME não desenvolve seu próprio software ou não codifica, você não precisa se preocupar com XSS, exceto saber que ele existe. No entanto, se você desenvolve, continue lendo.
Prevenir cross-site scripting é difícil em alguns casos e pode ser mais complexo dependendo do design da aplicação e de como ela lida com dados controlados pelo usuário. Em geral, a prevenção eficaz de vulnerabilidades XSS provavelmente envolverá uma combinação das seguintes medidas, listadas abaixo. Se sua organização possui equipe de TI ou contrata terceiros para dar suporte aos seus sistemas, trabalhe com eles para melhorar sua segurança implementando estas medidas de defesa contra ataques XSS:
Content-Type e X-Content-Type-Options cabeçalhos para garantir que os navegadores interpretem as respostas da maneira que você pretende.Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.