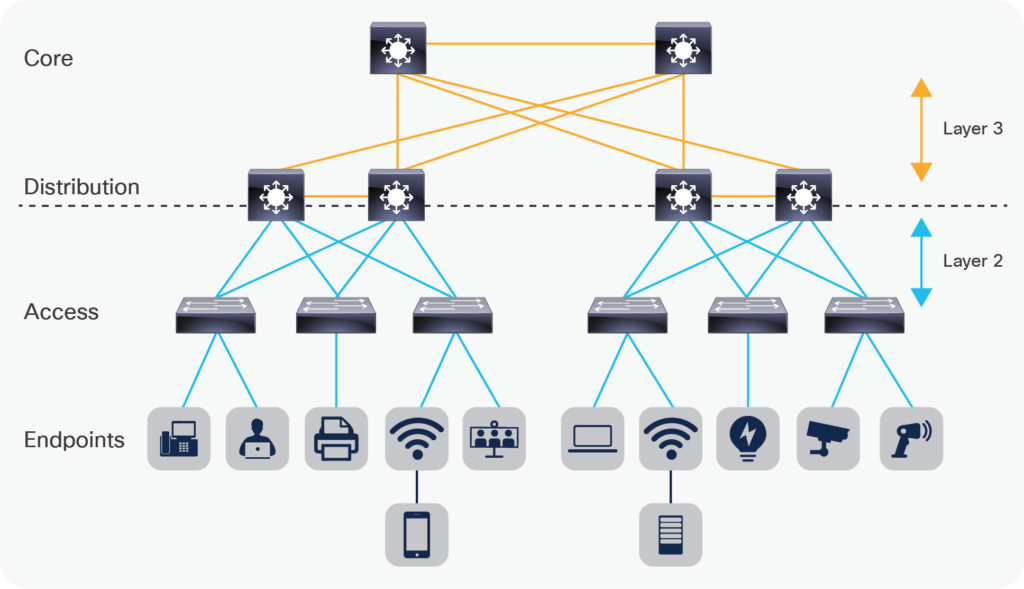
A Camada 2 refere-se à segunda camada do Modelo de Interconexão de Sistemas Abertos (OSI), que é a camada de enlace de dados. A Camada 2 é a camada de enlace (a segunda camada mais baixa) no modelo de rede TCP/IP , logo acima da camada física. A Camada 2 desempenha duas funções importantes no modelo OSI. Primeiro, permite que as camadas superiores do modelo OSI acessem o meio (dados) por meio de enquadramento. Os pacotes enquadrados contêm endereços de Controle de Acesso ao Meio (MAC) para comunicação direta com a Placa de Interface de Rede (NIC) do dispositivo local . A segunda função crítica da Camada 2 é controlar como os dados são colocados e recebidos do meio, (1) Controle de Acesso ao Meio (MAC) e Detecção de Erros. Em redes sem fio, a Camada 2 também pode auxiliar no Controle de Fluxo (algo tratado na camada 4 em redes Ethernet). A detecção de erros é importante na comunicação TCP porque este protocolo é sem perdas, o que significa que cada pacote deve ser remontado para que a comunicação seja bem-sucedida.
A camada 2 é onde os pacotes de dados são codificados e decodificados em bits. A camada 2 é usada para transferir dados entre nós de rede adjacentes na mesma rede local.
A Camada 2 fornece os meios procedurais e funcionais para a transferência de dados entre os nós da rede e os meios para detectar e corrigir erros que possam ocorrer na camada física (Camada 1). A Camada 2 fornece diversos serviços, incluindo os seguintes:
A pneumônica ajuda os profissionais de segurança cibernética a se lembrarem do Modelo OSI.
Por favor = Físico = Camada 1
Do = Dados = Camada 2
Não = Rede = Camada 3
Tell = Transporte = Camada 4
Segredo = Sessão = Camada 5
Senha = Apresentação = Camada 6
Qualquer um = Aplicação = Camada 7
A camada 2 concentra-se na entrega de dados e na confiabilidade do serviço (correção de erros em problemas de hardware). O roteamento entre redes e o endereçamento global são funções de camadas superiores, permitindo que os protocolos de enlace de dados se concentrem na entrega local, no endereçamento e na arbitragem de mídia. Redes de camada 2 podem ser usadas por pequenas e médias empresas (PMEs) para segmentar suas redes em VLANs (redes locais virtuais) e até mesmo PVLANs (VLANs privadas). Segmentar sua rede pode ser muito benéfico para a segurança da sua empresa. A segmentação de rede ajuda a limitar a propagação de malware , vírus ou até mesmo hackers , porque a rede interna confiável deixa de ser plana e aberta. Isso ajuda a implementar uma estrutura de rede de confiança zero . Por exemplo, se um hacker obtiver acesso à sua rede por meio de alguém da sua equipe de Finanças, ele não poderá se mover lateralmente para outra parte da rede sem comprometer um host nessa rede e, mesmo assim, somente se o hacker puder ver ou se comunicar com um host na outra rede isolada, porque a rede está segmentada.
Firewalls são comumente implementados em pequenas e médias empresas (PMEs) com recursos de rede sem fio, permitindo segregar física e logicamente as redes Wi-Fi para visitantes das redes Wi-Fi confiáveis . Certifique-se de vincular sua rede Wi-Fi confiável às suas contas de usuário do Active Directory (usando RADIUS) em vez de uma senha estática. Isso elimina o risco comum de ex-funcionários utilizarem sua rede Wi-Fi confiável no estacionamento para extrair dados confidenciais ou causar danos adicionais à sua empresa.
Além disso, as recomendações abaixo ajudarão você e sua empresa a se manterem seguros contra as diversas ameaças que podem surgir no dia a dia. Todas as sugestões listadas abaixo podem ser obtidas ao contratar os serviços de desenvolvimento do Programa vCISO da CyberHoot.
Todas essas recomendações estão integradas ao produto CyberHoot ou aos serviços vCISO da CyberHoot. Com o CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades da área.
Fontes:
Leitura Adicional:
Qual é o protocolo mais escalável na camada 2?
Termos relacionados:
Rede local virtual privada (PVLAN)
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Nota: Se desejar se inscrever em nossa newsletter, acesse qualquer link acima (exceto os infográficos), insira seu endereço de e-mail no lado direito da página e clique em " Enviar newsletters".
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.