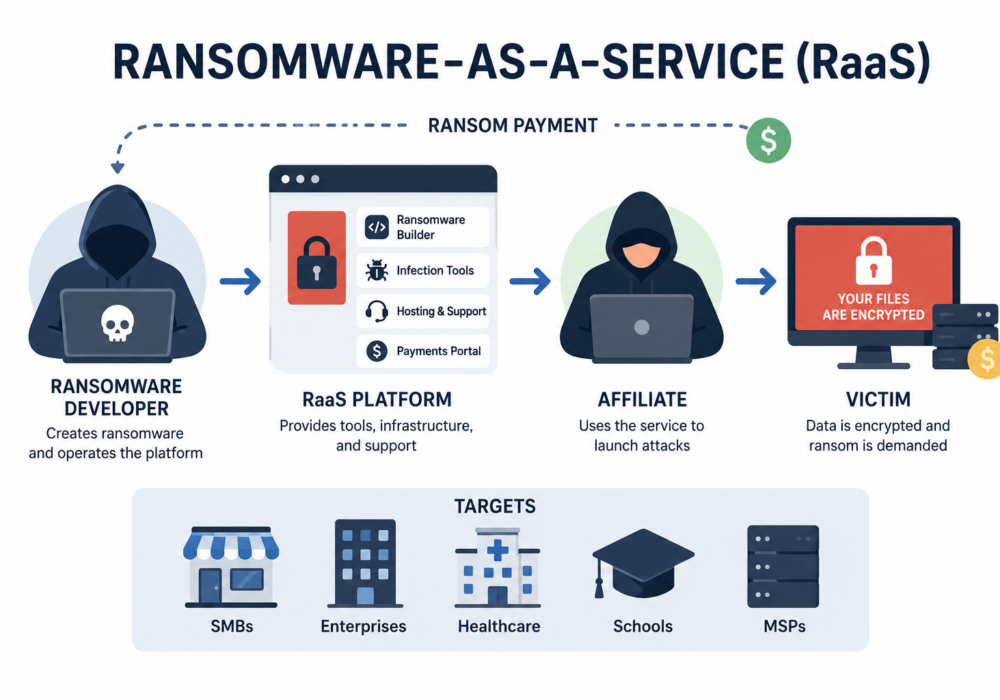
Ransomware como Serviço (RaaS) é um modelo de negócio de cibercrime no qual desenvolvedores experientes de ransomware criam e mantêm softwares de ransomware, que são então alugados ou vendidos para outros criminosos — conhecidos como afiliados — que realizam os ataques. Em troca, os desenvolvedores recebem uma porcentagem de cada pagamento de resgate.
Assim como os softwares legítimos como serviço (SaaS), as plataformas de ransomware como serviço (RaaS) fornecem as ferramentas, a infraestrutura, as atualizações e o suporte necessários para lançar ataques. Isso reduziu drasticamente as barreiras de entrada para cibercriminosos, permitindo que indivíduos com pouca experiência técnica realizem campanhas sofisticadas de ransomware.
Uma operação típica de RaaS segue estes passos:
Muitos grupos de RaaS oferecem painéis de controle, suporte técnico, serviços de negociação e portais de pagamento, funcionando de maneira muito semelhante a empresas de software legítimas.
As pequenas e médias empresas são alvos frequentes porque, muitas vezes, possuem recursos limitados em cibersegurança, mas ainda dependem muito de seus dados e sistemas para operar.
Um ataque RaaS bem-sucedido pode resultar em:
Muitos ataques modernos de ransomware usam a técnica da dupla extorsão , na qual os atacantes criptografam os arquivos e ameaçam publicar os dados roubados caso o resgate não seja pago.
Os provedores de serviços gerenciados (MSPs) são alvos particularmente atraentes, pois comprometer um único MSP pode dar acesso a várias redes de clientes.
Um ataque bem-sucedido de RaaS contra um MSP pode:
Como os MSPs (provedores de serviços gerenciados) geralmente possuem acesso administrativo privilegiado, os invasores os consideram alvos valiosos para campanhas de ransomware em larga escala.
As organizações podem reduzir significativamente seus riscos por meio de:
O modelo RaaS transformou o ransomware em uma indústria criminosa escalável. Ao separar o desenvolvimento do malware da execução do ataque, ele permite que mais criminosos lancem ataques sofisticados com o mínimo de conhecimento técnico. Como resultado, o ransomware se tornou uma das ameaças cibernéticas mais comuns e custosas que as organizações enfrentam atualmente.
O Ransomware como Serviço (RaaS) é um modelo de cibercrime baseado em assinatura que permite que criminosos lancem ataques de ransomware usando malware desenvolvido profissionalmente. Para pequenas e médias empresas (PMEs), isso aumenta a probabilidade de se tornarem alvos devido ao crescente número de atacantes. Para provedores de serviços gerenciados (MSPs), os riscos são ainda maiores, já que uma única invasão pode afetar muitos clientes. Autenticação robusta, backups seguros, treinamento de funcionários e segurança em camadas continuam sendo as melhores defesas contra ataques de RaaS.
Leitura Adicional:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.