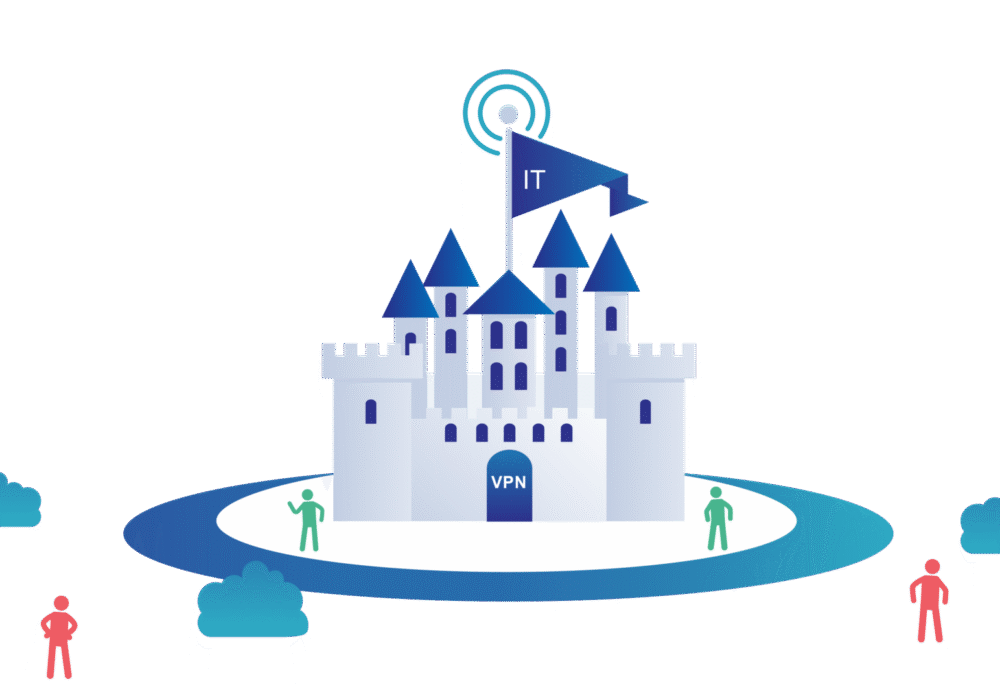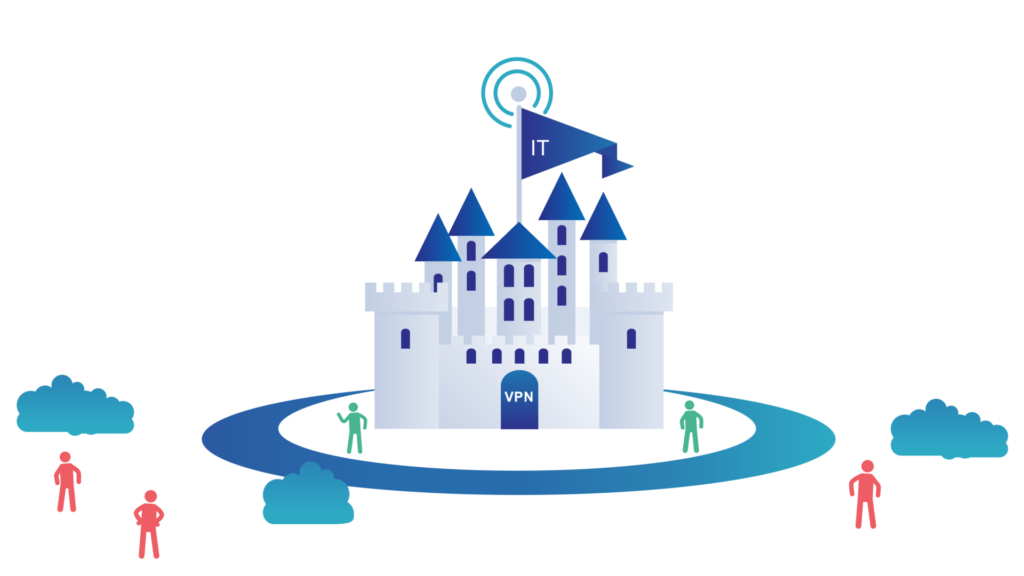
O modelo de segurança de rede Castelo-e-Fosso (Castle-and-Foat) consiste em impedir o acesso de pessoas externas à rede aos dados internos, enquanto todos os usuários internos têm acesso irrestrito. Imagine a rede de uma organização como um castelo e o firewall como um fosso. Uma vez que a ponte levadiça é abaixada e alguém a atravessa, essa pessoa tem livre acesso aos dados do castelo. De forma semelhante, quando um usuário se conecta a uma rede nesse modelo, ele pode acessar todos os aplicativos e dados dentro dessa rede.
Organizações que utilizam esse modelo dedicam muitos recursos à defesa do perímetro de sua rede, assim como um castelo posicionaria a maioria dos guardas perto da ponte levadiça. Elas implementam firewalls , sistemas de detecção de intrusão (IDS) , sistemas de prevenção de intrusão (IPS) e outras ferramentas de segurança que impedem muitas ameaças externas. No entanto, se o castelo puder ser invadido pelos esgotos (ou por uma falha de rede em um serviço conectado à internet, semelhante às invasões do Exchange Server em março de 2021 ), então a abordagem de Castelo e Fosso se torna ineficaz para impedir ataques cibernéticos.
Depois, há a questão das ameaças internas. Se alguém que já está dentro das muralhas do castelo ficar curioso, deveria ter permissão para ver e acessar o que quisesse?
A estratégia de "castelo e fosso" já não é adequada para a cibersegurança. O termo é usado para contrastar a arquitetura de rede tradicional com o modelo de confiança zero.
Com a metodologia de segurança "Castelo e Fosso" tornando-se obsoleta, recomenda-se a adoção da abordagem de Confiança Zero. O modelo de Confiança Zero para segurança da informação abandona a antiga estratégia que focava as organizações na defesa de seus perímetros, presumindo que tudo o que já estivesse dentro deles não representava uma ameaça. Especialistas argumentam que a abordagem "Castelo e Fosso" não funciona. Game of Thrones comprovou isso repetidamente; qualquer um que conseguisse ultrapassar os muros do castelo poderia e iria te matar. No nosso mundo, as violações de dados mais prejudiciais ocorreram quando hackers obtiveram acesso aos firewalls corporativos e conseguiram se movimentar pelos sistemas internos com pouca resistência.
Os provedores de serviços gerenciados de TI (MSPs) podem ajudar você com a abordagem Zero Trust. Eles podem implementar autenticação de dois fatores , gerenciamento de identidade e acesso (IAM), o princípio do " privilégio mínimo " em pastas de servidores de arquivos, a remoção de direitos administrativos de estações de trabalho locais e até mesmo a segmentação de rede.
Zero Trust é um modelo difícil, mas necessário para as PMEs adotarem: as redes devem ser segmentadas, a autenticação de dois fatores habilitada e combinada com fortes proteções de gerenciamento de identidade e acesso, e você deve seguir os princípios de privilégio mínimo para acesso a dados críticos e sensíveis.
Além dessas proteções, a CyberHoot também recomenda que as PMEs tomem as seguintes medidas para proteger seus negócios. Essas medidas oferecem um ótimo custo-benefício em relação ao investimento de tempo e custo que exigem (especialmente quando fornecidas pela CyberHoot).
A maioria dessas recomendações já está integrada ao CyberHoot. Com o CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades da área.
Fontes:
Leitura Adicional:
Passando do modelo de castelo e fosso para o modelo de confiança zero
Termos relacionados:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Nota: Se desejar se inscrever em nossa newsletter, acesse qualquer link acima (exceto os infográficos), insira seu endereço de e-mail no lado direito da página e clique em " Enviar newsletters".
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.