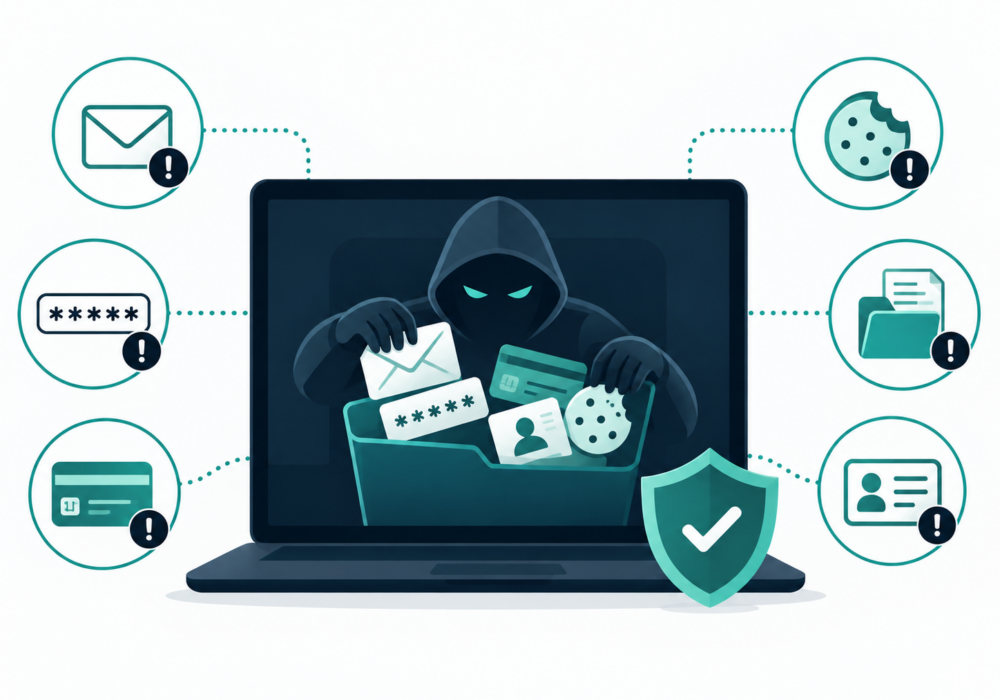
Um infostealer , abreviação de malware de roubo de informações, é um software malicioso projetado para coletar silenciosamente informações confidenciais de um computador ou outro dispositivo e enviá-las de volta para um invasor.
Ao contrário do ransomware, que torna sua presença óbvia criptografando arquivos ou exibindo uma solicitação de resgate, um infostealer geralmente é projetado para permanecer despercebido. Ele pode vasculhar navegadores da web, aplicativos e armazenamento local em busca de informações valiosas, como:
Uma vez que essas informações são roubadas, os criminosos podem usá-las para si próprios ou vendê-las a outros atacantes. Uma senha roubada pode levar ao acesso a uma conta, enquanto um cookie de sessão ou token de autenticação roubado pode fornecer acesso a uma conta na qual o usuário já se autenticou.
Os ladrões de informações, portanto, criam tanto um problema de malware quanto um problema de segurança de identidade.
As pequenas e médias empresas costumam depender muito de aplicativos em nuvem, navegadores da web e laptops de seus funcionários. Isso torna as informações armazenadas nesses dispositivos especialmente valiosas para invasores.
Um único computador de funcionário infectado pode expor o acesso a e-mails, Microsoft 365 ou Google Workspace, sistemas financeiros, registros de clientes, armazenamento em nuvem ou outros aplicativos comerciais.
As PMEs devem:
Os ladrões de informações representam riscos adicionais para os provedores de serviços gerenciados, pois os técnicos desses provedores podem ter acesso privilegiado a muitos ambientes de clientes.
Se um ladrão de informações comprometer o dispositivo de um técnico, as credenciais ou tokens roubados podem potencialmente fornecer ao invasor acesso a portais administrativos, ferramentas de gerenciamento remoto, servidores em nuvem ou sistemas de clientes.
Os MSPs devem implementar proteções adicionais em torno de estações de trabalho privilegiadas e contas de administrador. Detecção e Resposta de Endpoint (EDR), controles de aplicativos, segurança robusta do navegador, autenticação resistente a phishing, princípio do menor privilégio e monitoramento de sessão podem reduzir a exposição a ataques.
Os procedimentos de resposta a incidentes também devem partir do pressuposto de que credenciais e sessões ativas podem ter sido roubadas quando um ladrão de informações for descoberto.
Os ladrões de informações não precisam criptografar seus arquivos para causar danos graves. O objetivo deles geralmente é roubar as informações digitais que comprovam sua identidade.
Proteger endpoints, navegadores, credenciais e sessões de autenticação é essencial para se defender contra eles.
Leitura Adicional:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

O que aconteceu na quinta-feira, 12 de novembro de 2026, por volta das 11h da manhã (horário do leste dos EUA)? O Microsoft Outlook parou de funcionar...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “O poder tende a corromper,...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Há anos treinamos...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.