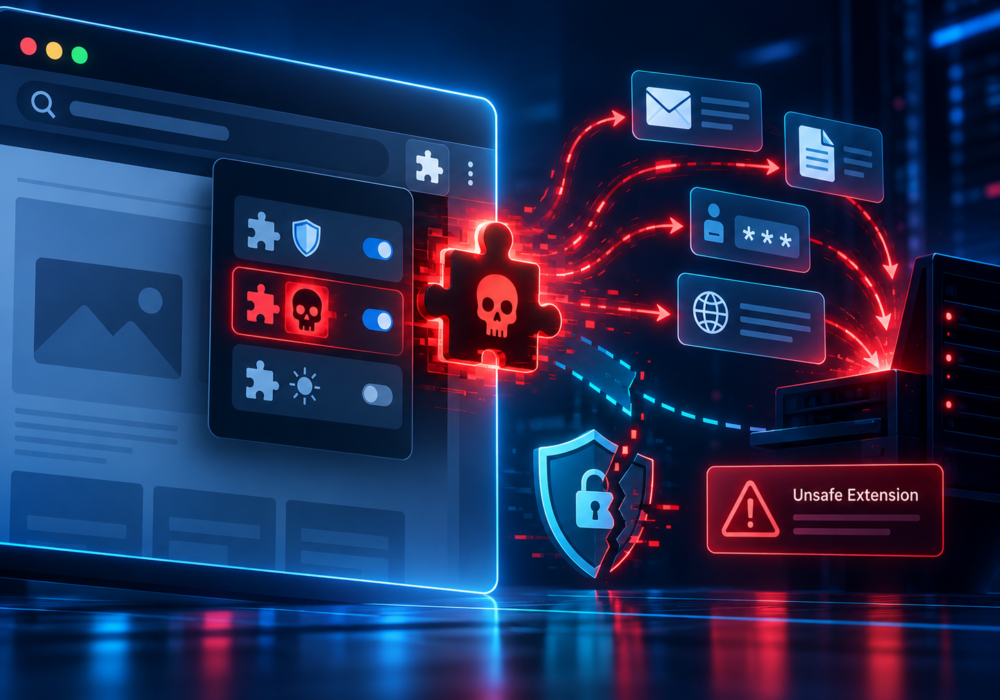
Uma extensão maliciosa de navegador é um complemento de navegador projetado para executar ações prejudiciais ou uma extensão legítima que foi comprometida e modificada para se comportar de forma maliciosa.
As extensões de navegador podem ser poderosas porque os usuários podem conceder-lhes permissão para interagir com sites e atividades de navegação.
Dependendo das permissões disponíveis, uma extensão maliciosa pode tentar:
Algumas extensões maliciosas se fazem passar intencionalmente por ferramentas ou serviços populares. Outras podem começar como produtos legítimos e, posteriormente, tornarem-se arriscadas após uma mudança de proprietário ou uma atualização maliciosa.
As extensões de navegador devem ser tratadas como software, e não como meros enfeites inofensivos.
Os funcionários devem instalar apenas as extensões de que realmente precisam e devem verificar se a extensão provém de um desenvolvedor confiável.
As empresas devem considerar:
Os funcionários também devem ter cautela com extensões de contrato anunciadas por meio de resultados de pesquisa, mídias sociais, pop-ups ou mensagens não solicitadas.
Os MSPs podem ajudar os clientes a gerenciar navegadores por meio de políticas centralizadas que permitem, bloqueiam ou instalam automaticamente extensões aprovadas.
Organizações que utilizam Chrome, Edge ou outros navegadores corporativos gerenciados devem considerar as extensões de navegador como parte da governança de endpoints.
Os MSPs também devem revisar as extensões instaladas durante investigações envolvendo roubo de credenciais, sequestro de sessão, redirecionamentos suspeitos ou comportamento inexplicável do navegador.
Uma extensão de navegador pode, por vezes, ver muito mais do que os utilizadores esperam.
Instale extensões somente quando forem necessárias, verifique quem as criou e remova aquelas que você não usa mais.
Leitura Adicional:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Gravidade: CRÍTICA (CVSS 9.2) | Emitido em: 22 de outubro de 2026. Em 21 de outubro, duas falhas críticas no PHP foram identificadas...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.