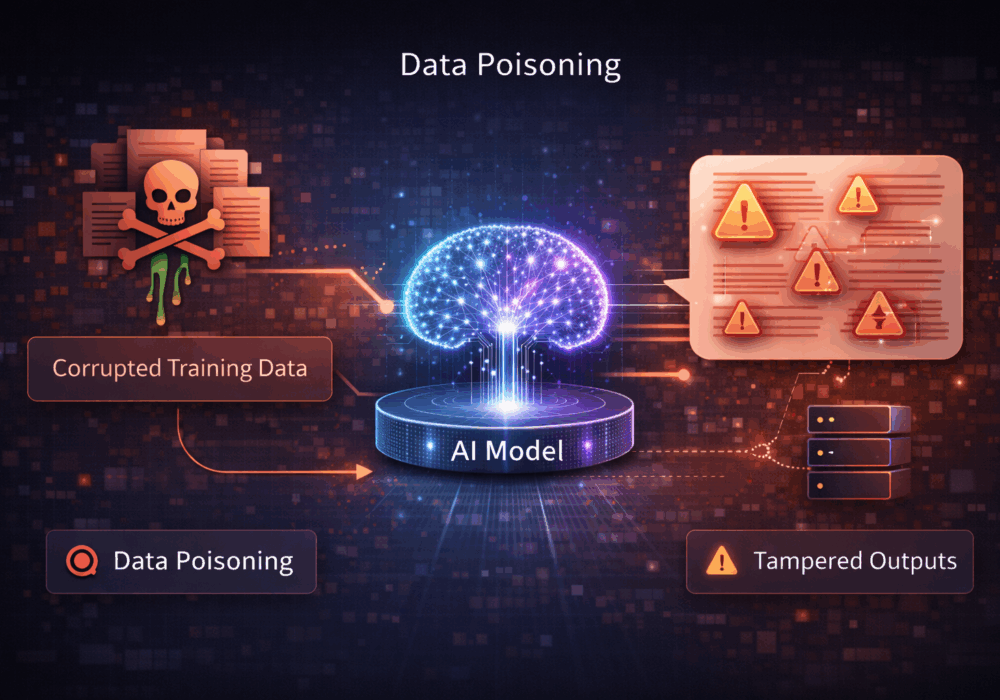
O envenenamento de dados é um ataque no qual um adversário injeta deliberadamente dados maliciosos, enganosos ou tendenciosos no treinamento, ajuste fino ou pipeline de feedback de um modelo para influenciar seu comportamento. O objetivo é fazer com que o modelo produza resultados incorretos, inseguros, tendenciosos ou controlados pelo atacante , seja de forma ampla ou sob condições específicas.
Ao contrário dos ataques baseados em prompts, o envenenamento de dados visa o próprio processo de aprendizagem . Uma vez que os dados envenenados são incorporados, o modelo pode se comportar de forma maliciosa até mesmo para usuários normais e legítimos.
Esse risco é especialmente agudo em sistemas que:
Para pequenas e médias empresas, o envenenamento de dados costuma ser não intencional, mas ainda assim perigoso.
As principais implicações incluem:
Para as PMEs, o perigo reside em assumir que "aprender com os usuários" é sempre benéfico.
Para os provedores de serviços gerenciados, o envenenamento de dados representa um sério risco para a cadeia de suprimentos e para a confiança.
As principais considerações incluem:
Os ataques de envenenamento de dados comprometem o que um modelo aprende , e não apenas o que lhe é perguntado.
Para PMEs e MSPs:
Leitura Adicional:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lembro-me dos primeiros tempos de...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: O blog desta semana tem um...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.