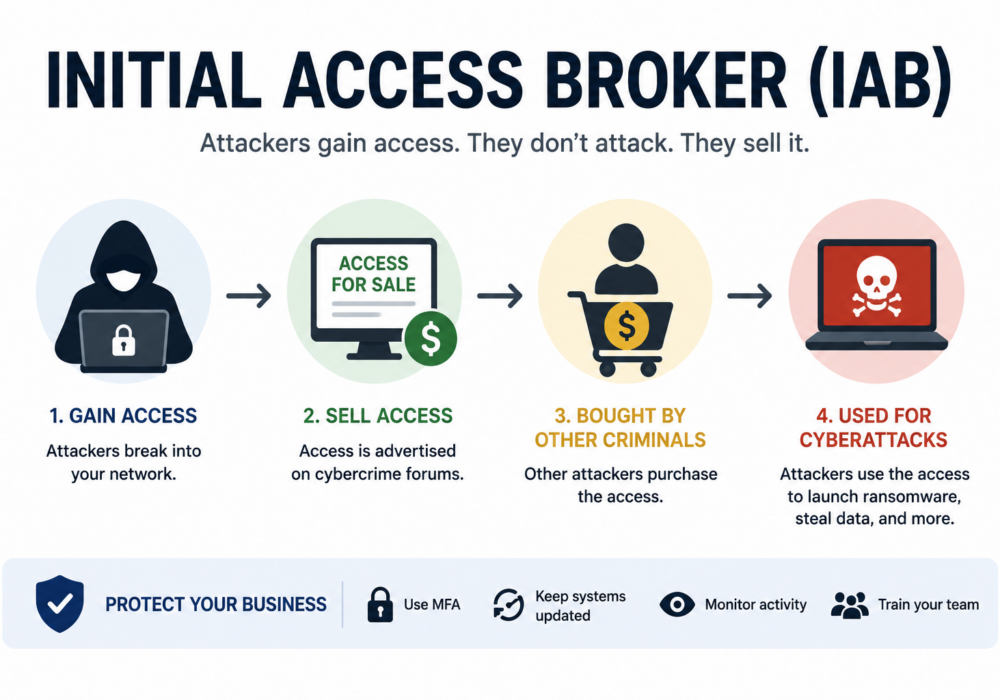
Um Agente de Acesso Inicial (IAB, na sigla em inglês) é um cibercriminoso especializado em invadir organizações e vender esse acesso a outros agentes maliciosos. Em vez de realizar ataques de ransomware ou roubar dados diretamente, os Agentes de Acesso Inicial se concentram em obter acesso não autorizado a redes e lucrar com a venda desse acesso em mercados clandestinos do cibercrime.
Pense em um corretor de acesso inicial como o "agente imobiliário" do cibercrime: ele nem sempre comete o crime final, mas fornece as chaves para alguém que o fará.
Uma operação típica de um Agente de Acesso Inicial segue estes passos:
Algumas corretoras se especializam em setores ou organizações específicas com base no porte, na receita ou na localização geográfica.
Os agentes de acesso inicial geralmente exploram:
As pequenas e médias empresas são alvos atraentes porque geralmente possuem menos controles de segurança e dados comerciais valiosos.
Caso um IAB obtenha acesso, a organização poderá posteriormente enfrentar os seguintes problemas:
Muitas organizações só se dão conta de que seu acesso à rede foi vendido quando um segundo grupo inicia o ataque propriamente dito.
Os provedores de serviços gerenciados (MSPs) são especialmente valiosos porque uma única transação pode fornecer acesso a dezenas ou até mesmo centenas de ambientes de clientes.
Uma conta MSP comprada pode permitir que invasores:
Por esse motivo, as contas de administrador de MSP estão entre os ativos mais procurados nos mercados de crimes cibernéticos.
As organizações podem reduzir seus riscos por meio de:
A detecção precoce é crucial porque impedir a invasão inicial impede os atacantes antes que o acesso possa ser vendido.
Embora trabalhem frequentemente em conjunto, seus papéis são diferentes:
| Corretor de acesso inicial | Operador de ransomware |
|---|---|
| Obtém acesso não autorizado | Usa esse acesso para lançar ransomware. |
| Vende acesso a outros criminosos | Criptografa os dados e exige pagamento. |
| Especializa-se em infiltração. | Especializado em extorsão |
| Geralmente ataca várias organizações. | Adquire acesso a vítimas selecionadas |
Um Agente de Acesso Inicial (IAB) é um cibercriminoso que obtém acesso não autorizado a organizações e vende esse acesso a outros atacantes. Para pequenas e médias empresas (PMEs), isso significa que até mesmo uma falha de segurança aparentemente pequena pode se tornar o ponto de partida para ataques de ransomware, roubo de dados ou fraudes. Para provedores de serviços gerenciados (MSPs), o risco é ainda maior, pois contas de administrador comprometidas podem fornecer aos atacantes acesso a diversos ambientes de clientes. Autenticação robusta, monitoramento contínuo e aplicação imediata de patches são defesas essenciais contra Agentes de Acesso Inicial e demonstram o valor contínuo da cibersegurança ao identificar ameaças antes que se tornem incidentes.
Leitura Adicional:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.