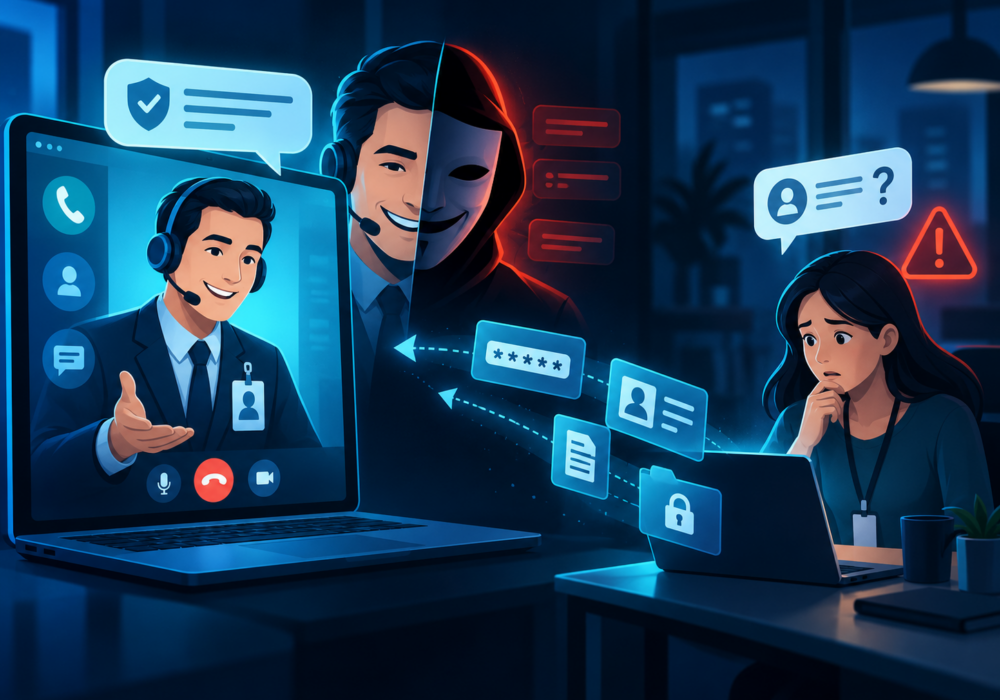
A pretextação é uma técnica de engenharia social na qual um atacante cria uma história, identidade ou situação verossímil para convencer alguém a fornecer informações ou realizar uma ação que normalmente não realizaria.
A história falsa é chamada de pretexto.
Por exemplo, um atacante pode fingir ser:
O atacante costuma pesquisar a organização previamente para que a solicitação contenha informações precisas o suficiente para parecer legítima.
A técnica de pretexting depende menos da exploração técnica e mais da manipulação da confiança, da urgência, da autoridade, do medo ou da prestatividade.
As PMEs podem ser particularmente vulneráveis porque os funcionários geralmente se conhecem pessoalmente e operam com menos processos formais de aprovação.
Uma solicitação plausível que pareça vir de um proprietário, gerente, colega de trabalho ou fornecedor de confiança pode, portanto, receber menos atenção.
As organizações devem estabelecer procedimentos de verificação para solicitações sensíveis, especialmente aquelas que envolvem:
Os funcionários devem verificar solicitações incomuns usando um método de comunicação confiável, em vez de confiar apenas no e-mail, mensagem de texto ou telefonema que iniciou a solicitação.
A prática de pretexting representa um grande risco para os serviços de suporte técnico de provedores gerenciados (MSPs), pois os técnicos têm a capacidade de redefinir senhas, alterar métodos de autenticação multifator (MFA), criar contas e modificar ambientes de clientes.
Um atacante que consiga se passar por um funcionário ou administrador do cliente pode tentar convencer um técnico a conceder acesso.
Os MSPs devem estabelecer procedimentos documentados de verificação de identidade para solicitações de suporte de alto risco. Os funcionários do help desk devem ser treinados para resistir a táticas de urgência e escalonamento quando a solicitação envolver controles de segurança.
Os ataques de pretexto têm sucesso quando uma história convincente leva alguém a ignorar os procedimentos de segurança normais.
A confiança nunca deve substituir a verificação quando uma solicitação envolve dinheiro, credenciais, informações confidenciais ou acesso privilegiado.
Leitura Adicional:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Imagine-se na estrada, dirigindo a uns 20 km/h acima do limite, acompanhando o fluxo do trânsito. Mais à frente, freie...
Ler mais
O que aconteceu na quinta-feira, 12 de novembro de 2026, por volta das 11h da manhã (horário do leste dos EUA)? O Microsoft Outlook parou de funcionar...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “O poder tende a corromper,...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.