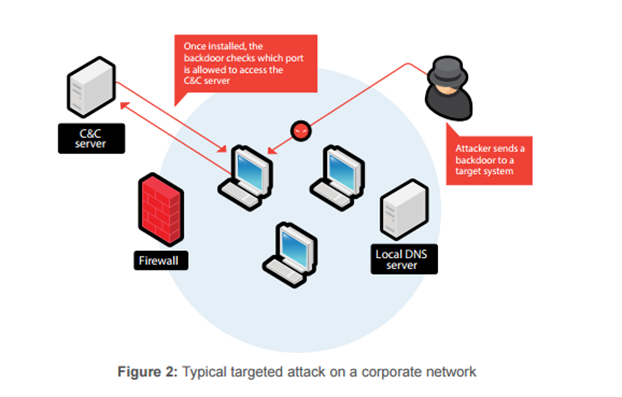
No contexto da cibersegurança, uma "backdoor" refere-se à estratégia utilizada para contornar as medidas de segurança normais e obter acesso privilegiado a um sistema informático, rede ou aplicação de software. As backdoors são utilizadas tanto por utilizadores autorizados como por utilizadores não autorizados ( hackers e Estados-nação ). Os utilizadores não autorizados, se descobrirem uma backdoor (ou, em alguns casos, se esta já estiver instalada), podem roubar dados sensíveis, instalar malware adicional e sequestrar dispositivos. Quando as backdoors não estão integradas num dispositivo pelo fabricante, são instaladas por cibercriminosos através de táticas de phishing ou engenharia social que convencem os funcionários a descarregar e instalar software malicioso de backdoor nos seus computadores.
Backdoors também podem ser inseridos por fabricantes de hardware como um meio deliberado de obter acesso à sua tecnologia após a implantação. Isso pode ser usado de forma benigna para auxiliar clientes que estão bloqueados de dispositivos ou para solucionar problemas de software que possam surgir. Também pode ser usado de forma maliciosa por Estados-nação. Há muitos artigos abaixo citando a CISCO (empresa americana) e a Huawei (empresa chinesa) supostamente incorporando backdoors em seus produtos de hardware.
O mais preocupante de tudo é que as recentes revelações de Edward Snowden mostraram que a NSA pode ter inserido uma porta dos fundos na Criptografia de Curva Elíptica, minando essencialmente a confiança depositada em nossos algoritmos de criptografia. Essas portas dos fundos supostamente permitiram que a NSA espionasse comunicações criptografadas em todo o mundo.
Fonte: Malwarebytes , CyberHoot
Leitura complementar :
Porta secreta sinistra encontrada em equipamento CISCO 2019-05-02
Backdoors continuam aparecendo em dispositivos CISCO (2018/07/19)
Equipamentos 5G da Huwai são proibidos porque os EUA sabem o quão tentadores os backdoors podem ser
EUA descobrem que a Huawei tem acesso secreto às suas redes 5G
A parte difícil de se defender contra essa vulnerabilidade é que o fabricante pode não estar ciente da existência de um backdoor em seu hardware ou software que surge a partir de uma vulnerabilidade. Outras vezes, eles são forçados a colocar a vulnerabilidade ali pelo estado-nação em que operam. Isso pode causar desconforto para você como proprietário de uma PME, mas existem algumas práticas que podem protegê-lo contra alguns desses tipos de backdoors:
Em última análise, se um Estado-nação quiser entrar na sua rede, provavelmente obterá esse acesso. As medidas acima, juntamente com as Políticas de Treinamento e Governança, devem ajudar sua PME a se manter protegida de qualquer tentativa de invasão.
https://youtube.com/watch?v=hE8e0jO35sghttps%3A
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

