Bem-vindo(a) à newsletter de cibersegurança de março da CyberHoot!
Os cibercriminosos continuam a adaptar as suas táticas, aproveitando-se das próprias ferramentas e plataformas em que as organizações confiam diariamente. Desde serviços de assinatura digital confiáveis a aplicativos móveis e extensões de navegador, os atacantes estão encontrando maneiras criativas de integrar atividades maliciosas aos fluxos de trabalho normais das empresas. O resultado é um cenário de ameaças em que ferramentas familiares podem se tornar pontos de entrada inesperados.
A boa notícia é que esses ataques seguem padrões. Ao entender como funcionam, você pode identificá-los mais cedo, treinar seus usuários com mais eficácia e implementar as medidas de segurança adequadas para impedi-los antes que se agravem.
Neste mês, na CyberHoot, estamos analisando quatro desenvolvimentos que destacam como os atacantes estão aprimorando seus métodos, visando as mesmas vulnerabilidades fundamentais: confiança, conveniência e comportamentos humanos comuns.
Criminosos cibernéticos continuam a explorar o DocuSign usando modelos de phishing altamente personalizáveis que imitam de perto notificações legítimas de documentos. Essas mensagens parecem autênticas, são comuns o suficiente para não levantar suspeitas e, muitas vezes, urgentes, o que as torna particularmente eficazes para enganar usuários e levá-los a fornecer credenciais ou informações confidenciais. Vamos analisar como essas campanhas funcionam e quais sinais sua equipe deve observar antes de interagir com solicitações de assinatura de documentos.
Uma nova variante de malware para Android chamada PromptSpy está causando preocupação devido à sua capacidade incomum: ela utiliza secretamente um assistente de IA para gerar mensagens de phishing convincentes e personalizar atividades maliciosas. Ao alimentar a IA com instruções aparentemente inofensivas, o malware engana um sistema normalmente útil, fazendo com que ele, sem saber, apoie ataques de hackers. Essa combinação de malware e automação baseada em IA sinaliza um novo nível de sofisticação que as equipes de segurança precisam conhecer.
O ransomware também está evoluindo . Em vez de depender exclusivamente de vetores de ataque tradicionais, muitos operadores estão migrando para novos pontos de entrada, como credenciais comprometidas, serviços expostos e acesso de terceiros. Compreender onde os invasores estão obtendo sua vantagem inicial é fundamental para fortalecer suas defesas antes mesmo que os resgates por criptografia comecem.
Por fim, uma extensão maliciosa do Chrome, disfarçada de ferramenta legítima de produtividade empresarial, está coletando silenciosamente dados confidenciais de usuários desavisados. Os primeiros relatos vieram de cantos remotos da internet, porém, dado o sucesso inicial, esses ataques certamente se espalharão. Ataques baseados em navegador como este são particularmente perigosos porque operam dentro de ambientes confiáveis e frequentemente contornam as defesas de perímetro tradicionais.
Cada uma dessas ameaças reforça uma realidade simples: os ataques modernos raramente parecem obviamente maliciosos. Eles têm sucesso porque se assemelham a atividades comerciais normais. Eles exploram as preferências do usuário final.
Continue a leitura para saber como essas ameaças funcionam, o que elas significam para a sua organização e as medidas práticas que você pode tomar para se manter à frente delas.
Craig
CEO e cofundador da CyberHoot
Neste mês, no vCISO Corner , Dave Stacy, CISSP, FLMI , compartilha insights sobre o recente aumento na atividade de hackers relacionada ao conflito em curso no Oriente Médio e o que as organizações devem observar. Seu artigo destaca por que esses eventos tendem a desencadear picos de ameaças cibernéticas e descreve medidas práticas que as empresas podem tomar para fortalecer suas defesas.
Considerando a situação em constante evolução no Oriente Médio, aconselho que você redobre a vigilância e mantenha um alto nível de atenção à proteção dos ativos de informação da empresa . Já presenciamos um grande ataque a uma empresa americana (Stryker) que causou significativa interrupção nos negócios e perda de dados, quando um grande volume de dados foi apagado de milhares de dispositivos da Stryker. Segundo relatos, mais de 50,000 funcionários foram orientados a se desconectar de todas as redes e evitar ligar seus dispositivos corporativos.
Os ataques de wiper geralmente envolvem softwares maliciosos projetados para sobrescrever quaisquer dados existentes em dispositivos infectados. Uma fonte confiável com conhecimento do ataque Stryker, falando sob condição de anonimato, disse ao KrebsOnSecurity que os perpetradores, neste caso, parecem ter usado o Microsoft Intune para emitir um comando de "limpeza remota" contra todos os dispositivos conectados. Além disso, parece que os atacantes podem ter obtido uma conta de administrador de sistema privilegiada do Intune por meio de uma operação de phishing bem-sucedida para lançar este ataque. O Irã reivindicou a responsabilidade pelo ataque, afirmando que foi uma retaliação à ação militar dos EUA contra o país.
Acredito que provavelmente veremos mais ataques como este por parte de hackers iranianos e seus simpatizantes, bem como de oportunistas que tentarão tirar proveito do caos e da confusão. Enquanto a grande mídia se concentra nas manifestações tradicionais de conflitos militares (por exemplo, navios, aviões, bombas, mísseis, etc.), o ciberespaço provavelmente se tornará uma nova "frente" para ataques contra redes governamentais e comerciais nos EUA e em países aliados. O objetivo é criar caos e infligir dificuldades financeiras. Na minha opinião, nenhuma organização está imune a essa ameaça.
Nesse cenário, a melhor estratégia a seguir é:
Gostou do CyberHoot? Precisamos da sua ajuda. Deixe uma avaliação usando os links abaixo!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com
- G2
Para obter mais informações sobre como deixar uma avaliação do CyberHoot, assista aos breves vídeos explicativos abaixo. Observação: para evitar avaliações fraudulentas, cada site de avaliações exigirá que você crie e valide sua identidade por meio de um processo de registro de conta de e-mail.
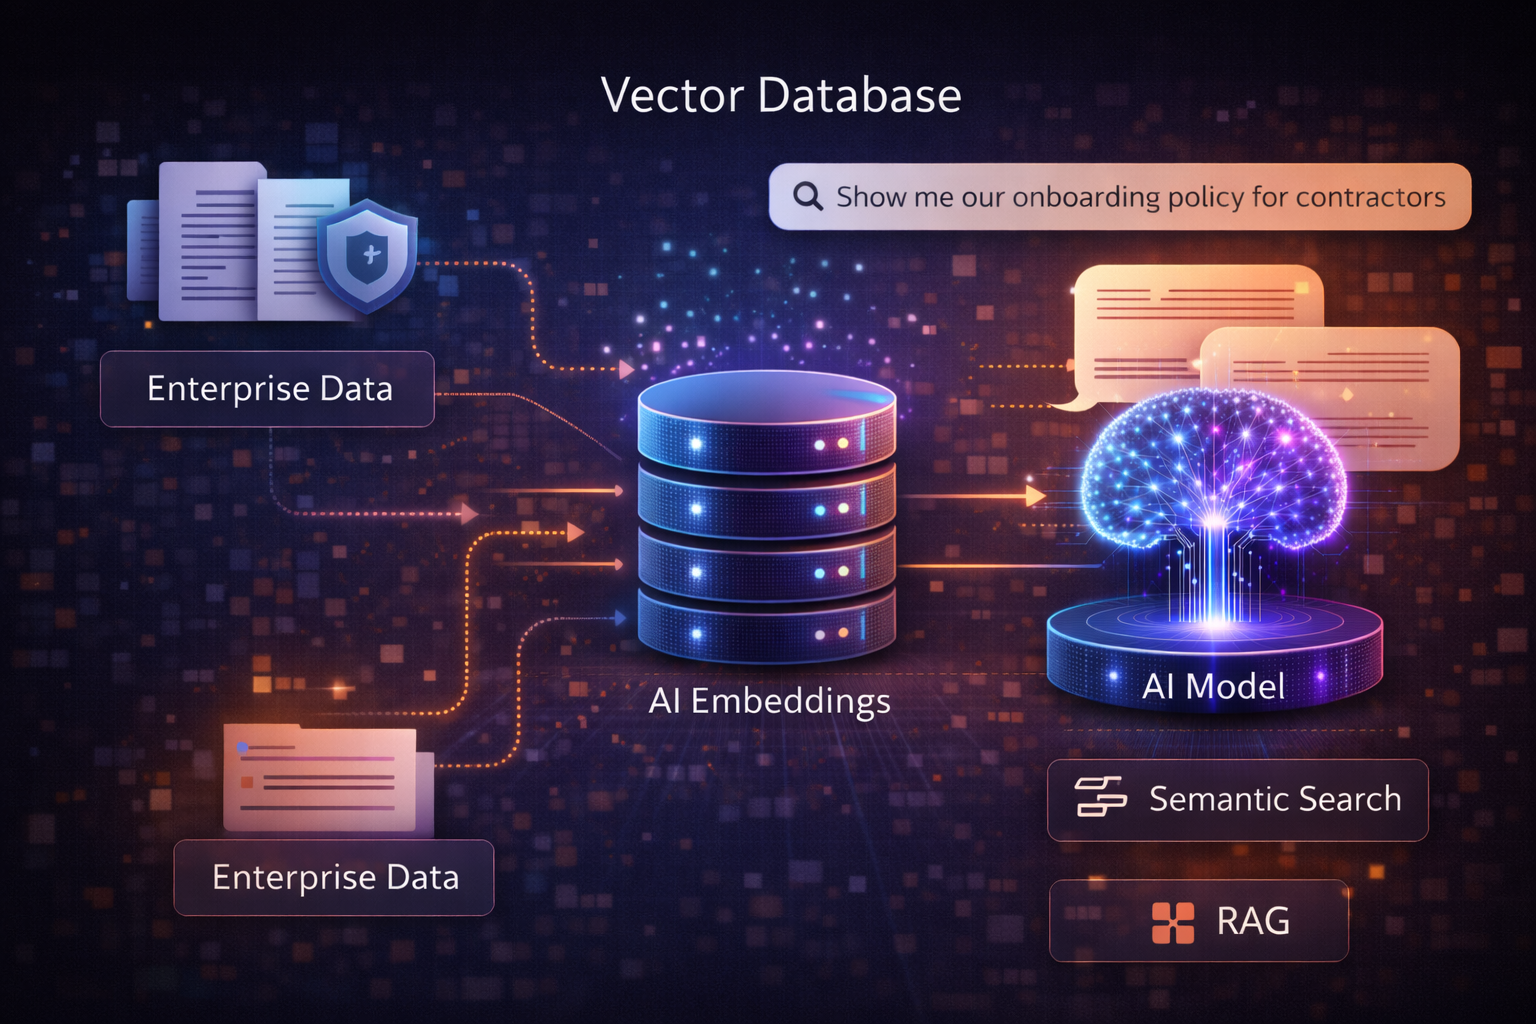
Um banco de dados vetorial , também chamado de repositório vetorial , é um sistema de dados especializado projetado para armazenar e pesquisar vetores de incorporação (embeddings) , que são representações numéricas de texto, imagens ou outros dados criadas por modelos de aprendizado de máquina. Esses vetores capturam o significado semântico, permitindo que os sistemas encontrem informações com base na similaridade , e não em palavras-chave exatas.
Bancos de dados vetoriais são um componente essencial dos sistemas modernos de IA, especialmente aqueles que utilizam busca semântica e Geração Aumentada por Recuperação (RAG) . Em vez de perguntar "este documento contém estas palavras?", o sistema pergunta "quais documentos são mais semelhantes em significado a esta pergunta?".
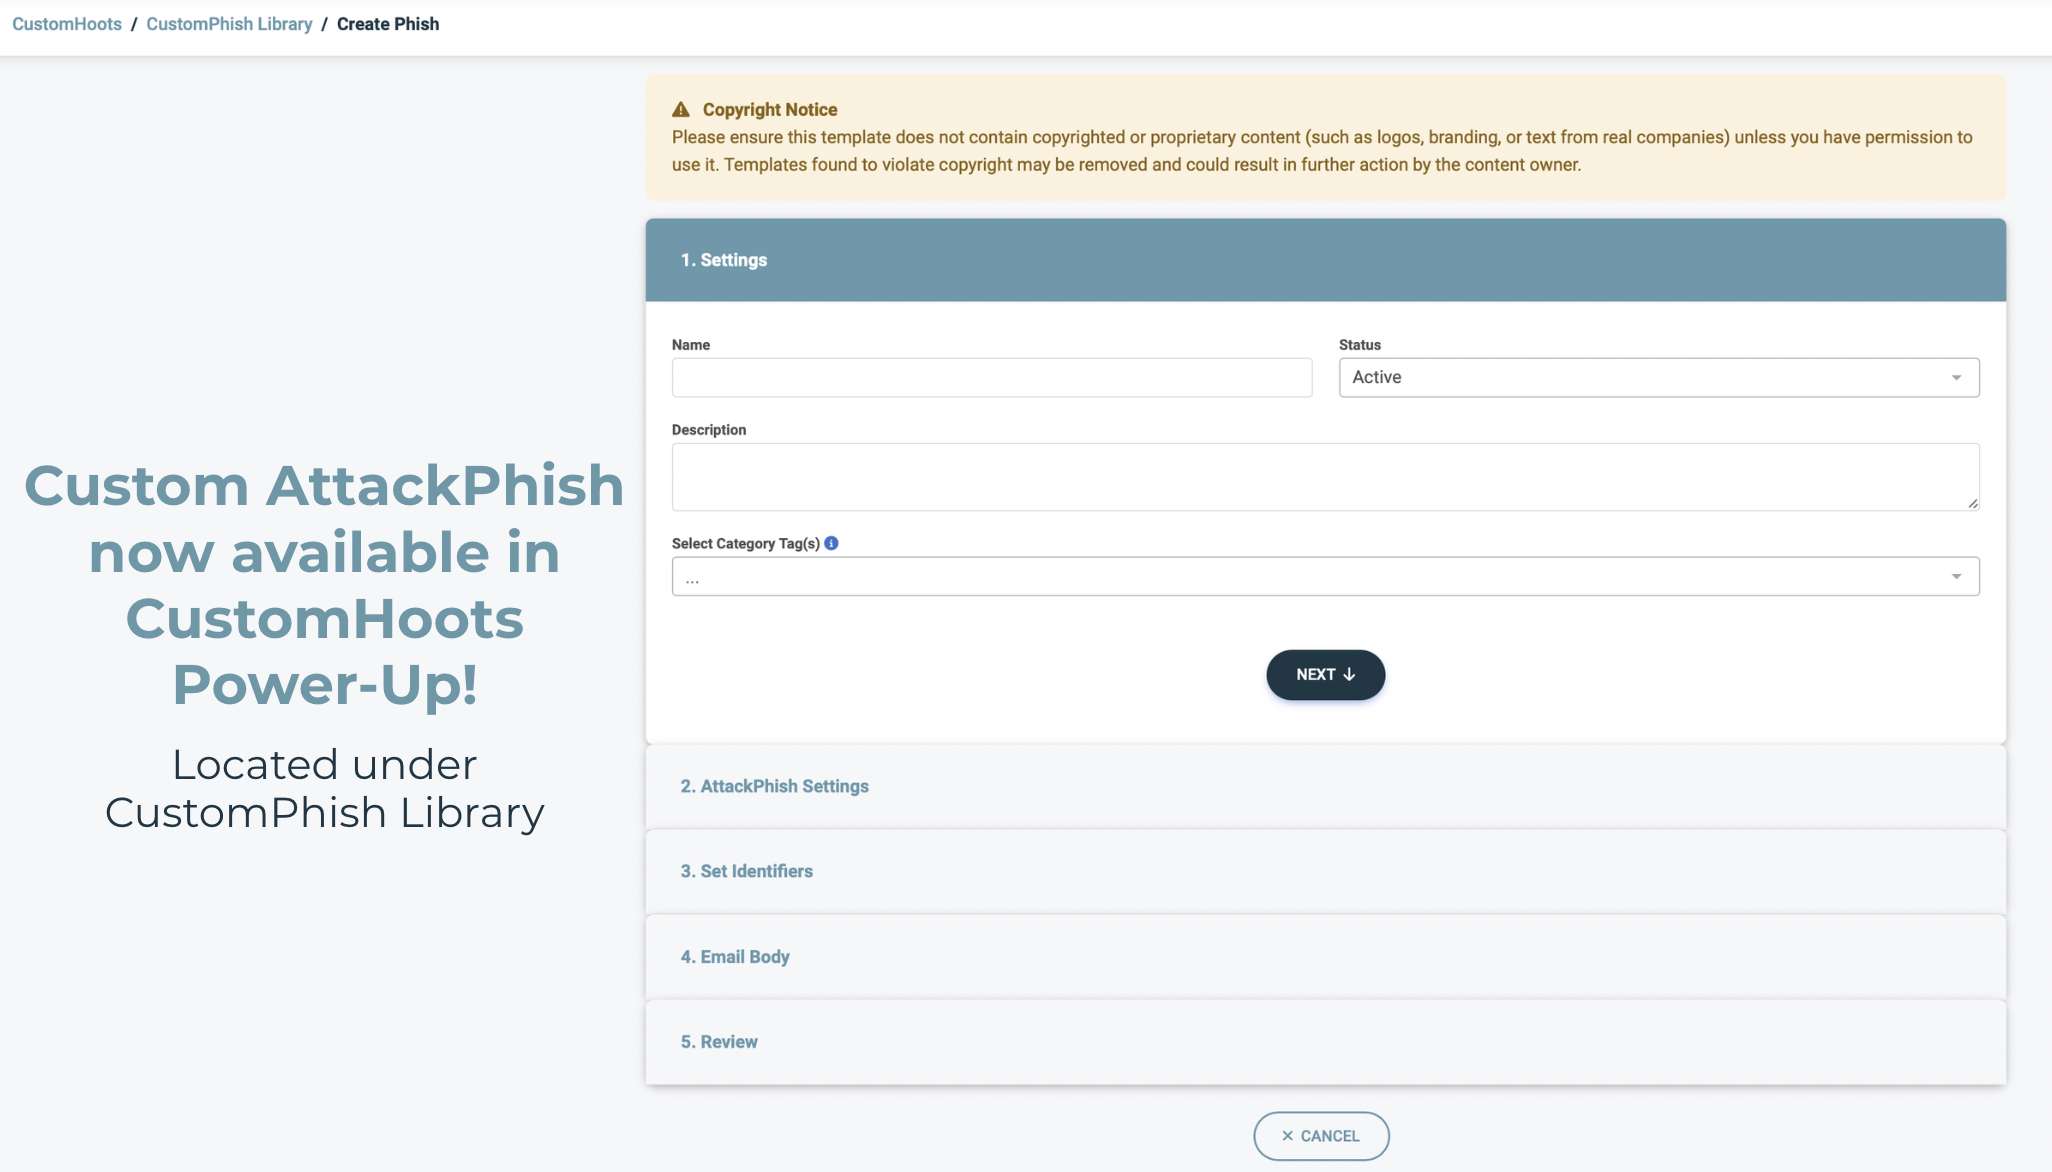
Temos o prazer de apresentar o Custom AttackPhish , um novo recurso da plataforma Autopilot da CyberHoots que oferece aos administradores maior flexibilidade na execução de simulações de phishing. Com o Custom AttackPhish ( disponível no nosso Power-Up CustomHoots ), os administradores podem criar e lançar campanhas de phishing personalizadas que refletem melhor as ameaças reais que seus usuários podem encontrar.
Isso ajuda as organizações a fornecer treinamentos de conscientização sobre segurança mais relevantes, ao mesmo tempo que melhora a capacidade dos usuários de reconhecer e responder a tentativas de phishing.
Se precisar de ajuda adicional, você pode entrar em contato com nossa equipe de suporte pelo e-mail support@cyberhoot.com.
Inscreva-se hoje mesmo no Programa de Indicação da CyberHoot e comece a ganhar 20% de toda a receita gerada durante um ano por quem se cadastrar através do seu link de indicação exclusivo. Como parceiro de indicação, você não só receberá recompensas financeiras, como também terá a satisfação de ajudar outras pessoas a se conscientizarem mais sobre segurança, protegendo-as contra ameaças cibernéticas. Não hesite, inscreva-se agora em https://cyberhoot.com/referral-program/.
Indicação através do Painel do Piloto Automático:
Junte-se à CyberHoot em nossa missão de criar um mundo mais consciente e seguro! Recomende o CyberHoot Autopilot a um amigo e ele ganhará um primeiro mês grátis. Para cada novo cadastro que usar seu link de indicação, você receberá um mês grátis adicionado à sua conta. Esta oferta é exclusiva para novos usuários da CyberHoot.
Conhece alguém que passou por um susto recentemente com um ataque cibernético, e-mail de phishing ou ligação telefônica de engenharia social? Recomende o treinamento gratuito de cibersegurança da CyberHoot. Essa pessoa receberá seis (6) vídeos (cada vídeo tem de 3 a 4 minutos) e uma de nossas simulações de phishing hiper-realistas com reforço positivo. Tudo de graça.
Inscrição : https://cyberhoot.com/individuals
Download do White Paper do CyberHoot – Como o HootPhish melhora o AttackPhish
Novidades: Infográficos de 2025 sobre estatísticas de segurança cibernética
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.