16 de maio de 2022 : O CyberHoot investigou um alerta da SonicWall sobre três falhas de segurança em seus dispositivos Secure Mobile Access (SMA) 1000, incluindo uma vulnerabilidade grave de bypass de autenticação. Tom Wyatt, da equipe de segurança ofensiva da Mimecast, foi creditado pela descoberta e divulgação das vulnerabilidades.
Isso ocorre após a descoberta de outras três vulnerabilidades críticas de dia zero na solução de segurança de e-mail da SonicWall (detalhadas aqui ), feitas pela Mandiant, uma empresa de consultoria e perícia em cibersegurança.
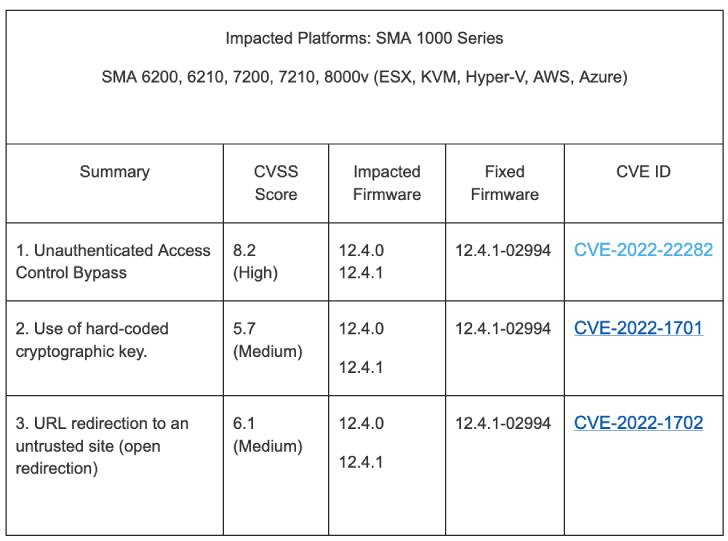
As vulnerabilidades em questão afetam os SMA 6200, 6210, 7200, 7210 e 8000v executando as versões de firmware 12.4.0 e 12.4.1. As vulnerabilidades estão listadas abaixo:
A exploração bem-sucedida dessas falhas pode permitir que um invasor obtenha acesso não autorizado a recursos internos e até mesmo redirecione potenciais vítimas para sites maliciosos.
A SonicWall observou que as falhas não afetam a série SMA 1000 executando versões anteriores à 12.4.0, a série SMA 100, os servidores de gerenciamento central (CMS) e os clientes de acesso remoto.
Embora ainda não haja evidências de que essas vulnerabilidades estejam sendo exploradas na prática, recomenda-se que os usuários apliquem as correções o mais rápido possível, visto que os dispositivos SonicWall já representaram um alvo atraente para ataques de ransomware no passado.
Se você for assinante dos serviços da CyberHoot, terá acesso à nossa biblioteca de Políticas e Processos, que contém o documento do processo de gerenciamento de alertas de vulnerabilidade. Este documento descreve como responder a situações como essa e em qual prazo. Se sua empresa ainda não adotou um processo semelhante ao VAMP, agora é um ótimo momento para começar.
Nossas recomendações abaixo ajudarão na postura geral de segurança da sua empresa; considere tomar essas medidas também.
As recomendações a seguir ajudarão você e sua empresa a se manterem seguros contra as diversas ameaças que podem surgir no dia a dia. Todas as sugestões listadas abaixo podem ser obtidas ao contratar os serviços de desenvolvimento do Programa vCISO da CyberHoot.
Cada uma dessas recomendações, com exceção do seguro cibernético, está integrada ao produto e aos serviços de Diretor de Segurança da Informação (CISO) virtual da CyberHoot. Com a CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades na área.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

