Os dados dos cartões de pagamento de clientes de mais de 300 restaurantes foram roubados em campanhas de skimming online direcionadas a três plataformas de pedidos online. Os web skimmers, ou malware Magecart , são geralmente códigos JavaScript que coletam dados de cartão de crédito quando os compradores online os inserem na página de finalização da compra.
O ataque foi descoberto pela ferramenta de detecção de ameaças da Recorded Future , que identificou duas campanhas do tipo Magecart injetando código malicioso nos portais de pedidos online da MenuDrive , Harbortouch e InTouchPOS . Como resultado, 50,000 cartões de pagamento foram roubados e estão sendo oferecidos à venda em diversos mercados da Dark Web .
Nessas plataformas, o web skimmer foi injetado nas páginas web do restaurante e em seu subdomínio atribuído na plataforma do serviço de pagamento online.
O malware implantado no MenuDrive utilizava dois scripts: um para obter os dados do cartão de pagamento e outro para coletar o nome, endereço de e-mail e número de telefone do titular do cartão. Isso era feito anexando-se ao evento "onmousedown" e "respondendo a cliques de vários botões durante o processo de criação da conta e finalização da compra".
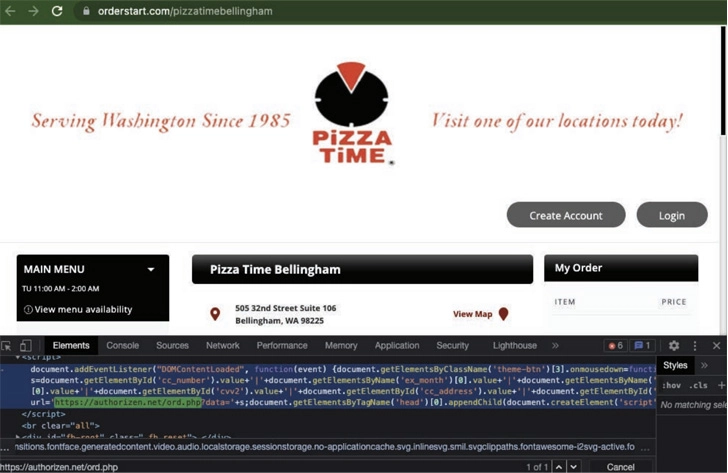
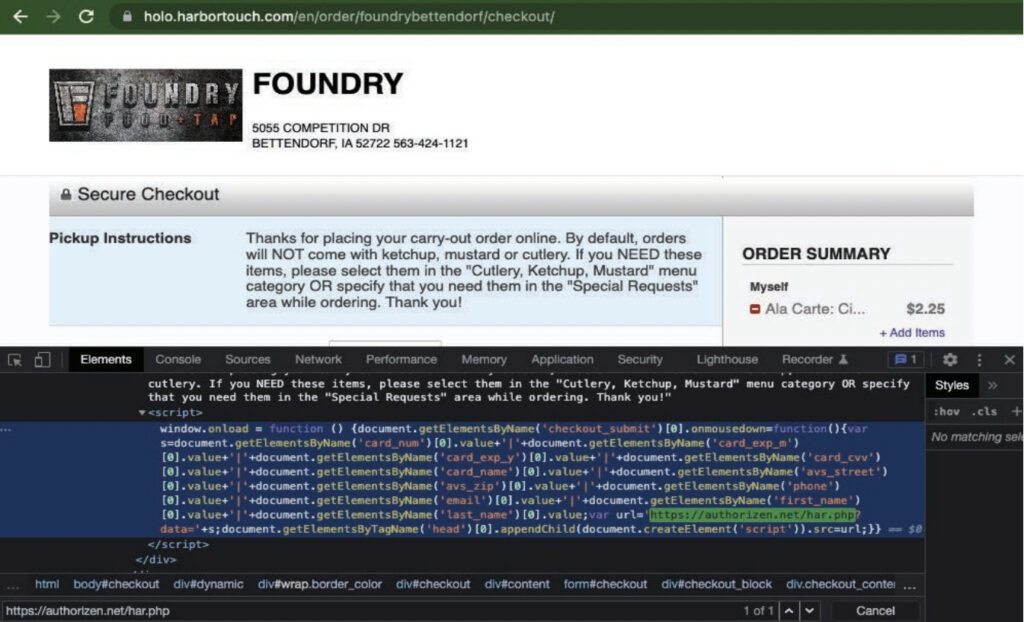
Na plataforma Harbortouch, o skimmer injetado utilizou um único script para roubar todas as Informações de Identificação Pessoal (PII) e dados de cartões de pagamento.
A campanha direcionada ao InTouchPOS começou em 12 de novembro de 2021, mas a maioria das injeções de skimmer em páginas da web aconteceu muito depois, em janeiro de 2022.
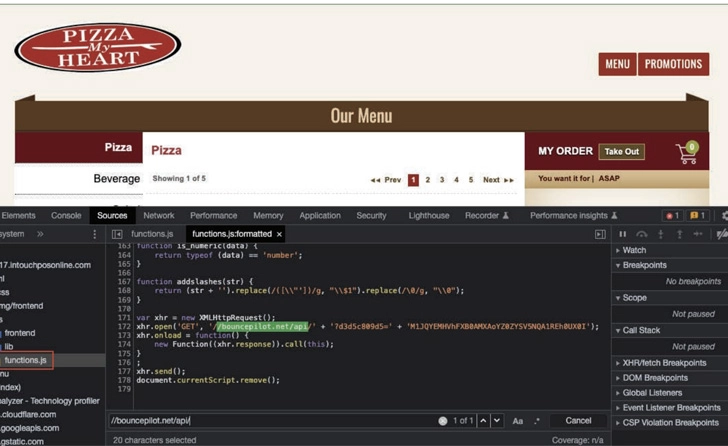
O skimmer e os artefatos que o caracterizam (nomes de variáveis, estrutura, ofuscação e esquemas de criptografia) o vinculam a campanhas antigas e ainda em andamento, afirma a Recorded Future em um relatório . Nesse caso, o skimmer não rouba os dados do site, mas sobrepõe um formulário de pagamento falso em sites legítimos que estão prontos para finalizar a compra com cartão de crédito.
Infelizmente, esses ataques ainda estão em andamento e o número de clientes de restaurantes afetados provavelmente aumentará. Não é uma solução fácil para essas empresas, mas certamente é algo em que estão trabalhando neste momento.
Se você é um restaurante e utiliza um desses sistemas, é recomendável tentar encontrar uma alternativa imediatamente para reduzir a chance de seu negócio ser vítima desse ataque. Até que os sistemas sejam corrigidos e corrigidos, eles ainda estarão vulneráveis a agentes mal-intencionados. Até lá, estas são as medidas que sua empresa pode tomar para reduzir a probabilidade de se tornar vítima de uma campanha de hacking.
Ao selecionar um novo fornecedor para seu sistema de pagamento POS, certifique-se de que ele esteja adotando as seguintes medidas de segurança:
As recomendações a seguir ajudarão você e sua empresa a se manterem seguros contra as diversas ameaças que podem surgir no dia a dia. Todas as sugestões listadas abaixo podem ser obtidas ao contratar os serviços de desenvolvimento do Programa vCISO da CyberHoot.
Cada uma dessas recomendações, com exceção do seguro cibernético, está integrada ao produto e aos serviços de Diretor de Segurança da Informação (CISO) virtual da CyberHoot. Com a CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades na área.
Fontes:
Leituras adicionais:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.