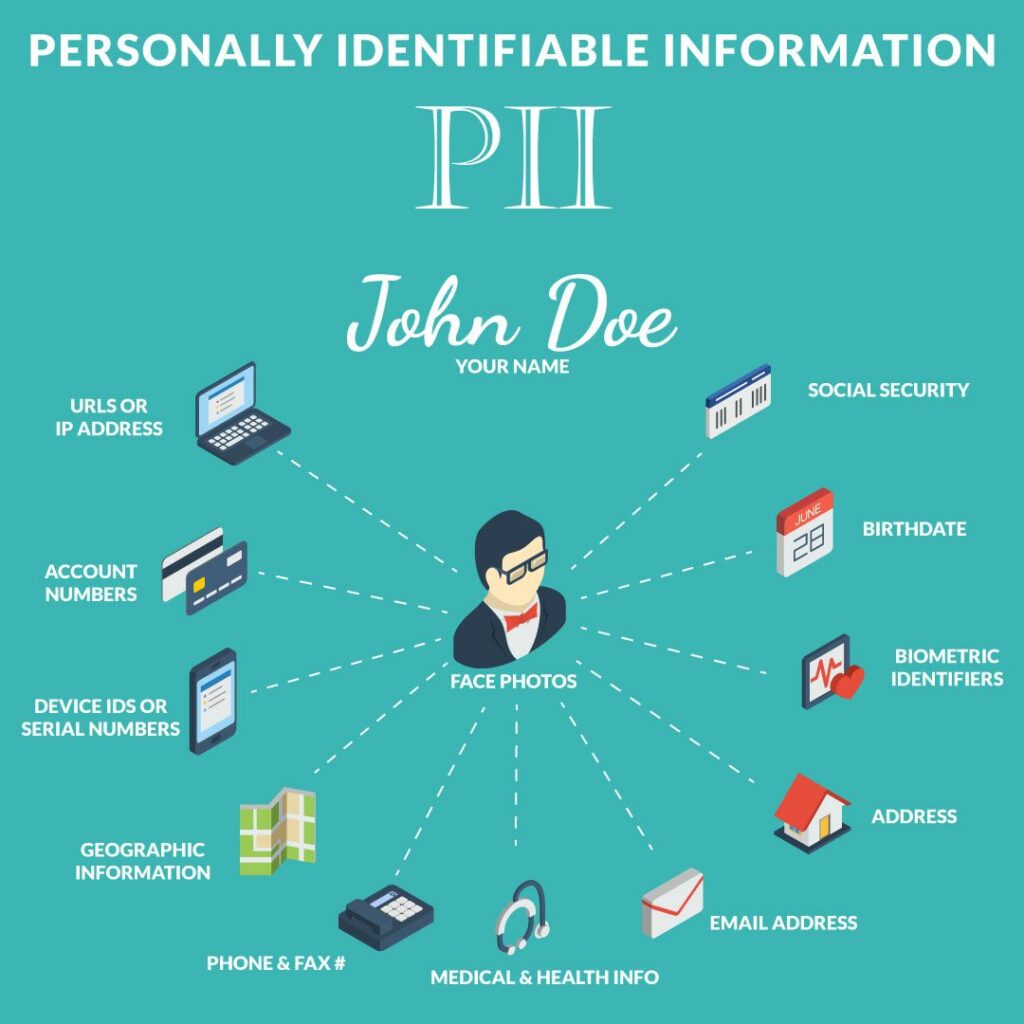
Informações de Identificação Pessoal ou Informações de Identificação Pessoal (IIP) são informações que permitem inferir a identidade de um indivíduo, direta ou indiretamente. Um exemplo de IIP seria o nome completo de uma pessoa combinado com o número do Seguro Social, número do passaporte ou endereço de e-mail. Informações de Identificação Pessoal são frequentemente encontradas em sites públicos, incluindo seu nome completo combinado com seu CEP, raça, sexo, endereço e data de nascimento.
Dica profissional: O CyberHoot sugere responder a perguntas de desafio, usadas por sites para ajudar a recuperar o acesso a uma conta online, com respostas inventadas. Só não se esqueça de salvar a resposta falsa no seu gerenciador de senhas. É muito fácil para hackers descobrirem nossas verdadeiras informações pessoais (PII) em vários sites públicos e invadirem nossas contas online se dissermos a verdade em perguntas e respostas sobre PII.
Diversas leis de proteção de dados, como o Regulamento Geral de Proteção de Dados (RGPD) e a Lei de Proteção ao Consumidor da Califórnia (CCPA), foram adotadas por vários países e estados dos EUA para criar diretrizes para empresas que coletam, armazenam, processam e vendem informações pessoais identificáveis (IPI) de seus clientes. Os princípios básicos delineados por essas leis estabelecem restrições e direitos aos consumidores para gerenciar e controlar o acesso às suas próprias informações sensíveis (IPI). A maioria dessas leis de privacidade permite que os usuários façam as seguintes perguntas ou apresentem as seguintes solicitações às empresas:
E muitos outros direitos além desses poucos mencionados acima. Para mais detalhes, consulte as páginas da CyberHoot sobre a CCPA e o GDPR.
A legislação está em vigor na maior parte do mundo, portanto, as empresas devem se concentrar em examinar os direitos de privacidade de dados de seus países (ou estados) locais. Depois de entender suas obrigações legais em seu país ou estado de origem, você precisará desenvolver cada um dos seguintes itens:
É muito importante ter um plano para notificar todos os usuários e órgãos competentes envolvidos em uma violação de dados. O momento de definir como notificar e quais são as leis e requisitos aplicáveis do país de origem não é durante uma violação, mas antes dela. Nos EUA, existe uma colcha de retalhos de leis de privacidade de dados por estados individuais. Não há nenhuma lei federal em vigor. Ao preparar seu processo de notificação de violação, certifique-se de buscar consultoria e expertise externa para ajudá-lo a cumprir as leis de cada estado sobre o qual você possa ter dados (ou país, conforme o caso).
A CyberHoot recomenda que você conheça as leis que afetam sua empresa e prepare um documento de Notificação de Violação que reflita essas leis. Não se esqueça de testar o processo anualmente.
As empresas que coletam, processam e armazenam PII de consumidores devem mencionar isso em uma política de privacidade online. A CyberHoot fornece um modelo para todos os assinantes do nosso produto. Este modelo descreve a criação de um endereço de e-mail do Encarregado da Proteção de Dados para consultas de privacidade de dados por parte dos consumidores e um processo de autenticação para validar a legitimidade da solicitação.
Digamos que sua empresa seja um hotel. Você recebe um e-mail de solicitação de John Doe para DPO@HotelName.com referente a todas as datas em que se hospedou naquele hotel durante o ano passado. O e-mail afirma que se trata de uma solicitação de acordo com o GDPR e que você tem todo o direito à resposta. A solicitação veio de JaneDoe@Emailprovider.com. Você deve responder? Não. Jane Doe não tem direito às informações de John Doe sob o GDPR, a CCPA ou qualquer outra legislação. Seu processo de autenticação deve ser realizado por meio de um identificador exclusivo, que normalmente é o endereço de e-mail da pessoa que faz a solicitação. De acordo com a legislação de privacidade, você deve verificar a identidade do solicitante de privacidade antes de fornecer quaisquer Dados Pessoais (PII).
PROTEÇÕES PARA PMES ALÉM DOS REGULAMENTOS DE PRIVACIDADE DE DADOS
A CyberHoot recomenda as seguintes práticas recomendadas para proteger indivíduos e empresas contra ataques cibernéticos online e limitar os danos causados por eles:
Fonte : Glossário NCSD, CNSSI 4009, Relatório GAO 08-356, citado em NIST SP 800-63 Rev 1, Investopedia
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Nota: Se desejar se inscrever em nossa newsletter, acesse qualquer link acima (exceto os infográficos), insira seu endereço de e-mail no lado direito da página e clique em " Enviar newsletters". Assine a newsletter mensal e ajude a CyberHoot em sua missão de tornar o mundo "Mais Consciente e Mais Seguro!"
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.