Dinheiro vivo ainda é rei, por enquanto. O uso de aplicativos de pagamento eletrônico tem crescido constantemente. De acordo com uma pesquisa recente do Federal Reserve dos EUA , os pagamentos em dinheiro representaram apenas 26% de todos os pagamentos em 2020. Cartões de pagamento (crédito/débito) e aplicativos de pagamento eletrônico foram usados em 65% de todos os pagamentos, restando 9% para transferências bancárias diretas. A onda de pagamentos sem dinheiro e o comércio eletrônico levaram à criação de muitos aplicativos de pagamento diferentes. Apple Pay, Google Pay, PayPal, Venmo e Trello Pay são alguns dos aplicativos de pagamento móvel mais comuns. No entanto, esses aplicativos frequentemente apresentam riscos, com cibercriminosos criando novos golpes para nos enganar e roubar nosso dinheiro – seja virtual ou físico.
Assim como qualquer outro dispositivo, os smartphones podem ser explorados por malware . Uma das maneiras pelas quais os cibercriminosos podem obter suas informações confidenciais é por meio de keyloggers . Esse malware registra e envia cada ação (toque) em seu smartphone (ou computador) para os hackers, permitindo que eles visualizem as credenciais de conta que você digita em qualquer aplicativo ou site que visita. Os hackers também podem usar aplicativos falsos que se fazem passar por legítimos e exploram seus aplicativos de pagamento. Um exemplo pode ser encontrado no final deste artigo, onde pesquisadores da ESET descobriram um trojan disfarçado de ferramenta de otimização de bateria , visando usuários do aplicativo oficial do PayPal, tentando transferir € 1,000 (US$ 1,200) para a conta do hacker.
A maioria dos hackers explora dispositivos e implanta malware por meio de e-mails de phishing . O ransomware, em particular, pode ser disseminado por meio desses e-mails, paralisando sua empresa ao bloquear seus dados confidenciais e ameaçar divulgá-los publicamente, a menos que você pague o resgate. Os ataques cibernéticos podem ser devastadores não apenas para sua empresa, mas também para sua vida pessoal.
Ao usar smartphones, há algumas medidas que você pode tomar para se manter seguro, especialmente ao fazer pagamentos móveis. Siga as práticas recomendadas da CyberHoot para segurança em smartphones:
É importante entender os aplicativos que você usa e como eles são autenticados, além de desabilitar o compartilhamento público de transações. O gráfico abaixo mostra os aplicativos de pagamento mais comuns e as diversas maneiras pelas quais eles tentam manter você seguro:
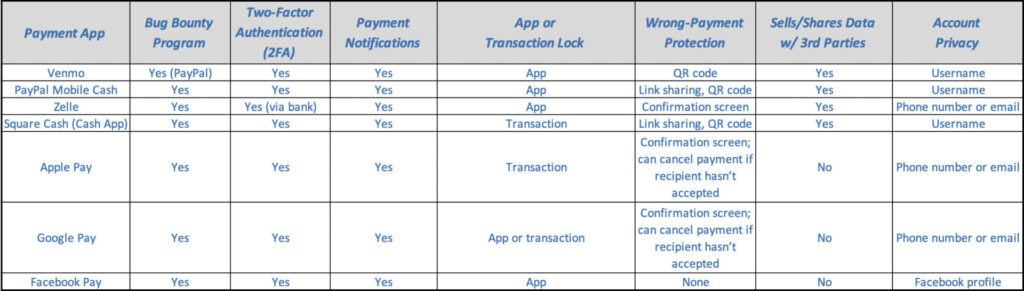
Definições de segurança de pagamento: Recompensa por bugs | Autenticação de dois fatores | Bloqueio de transação
Embora todas essas práticas sejam vitais ao usar smartphones, você também deve seguir estas práticas adicionais ao usar computadores, especialmente no trabalho. A CyberHoot recomenda as seguintes práticas recomendadas para se preparar, limitar danos e, às vezes, evitar ataques cibernéticos:
Comece hoje mesmo a construir seu plano de cibersegurança robusto e com defesa em profundidade com o CyberHoot.
Fontes:
NY Times – Pesquisa de Pagamento Móvel
Leituras adicionais:
Hackers divulgam aplicativos falsos de rastreamento de contatos
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.