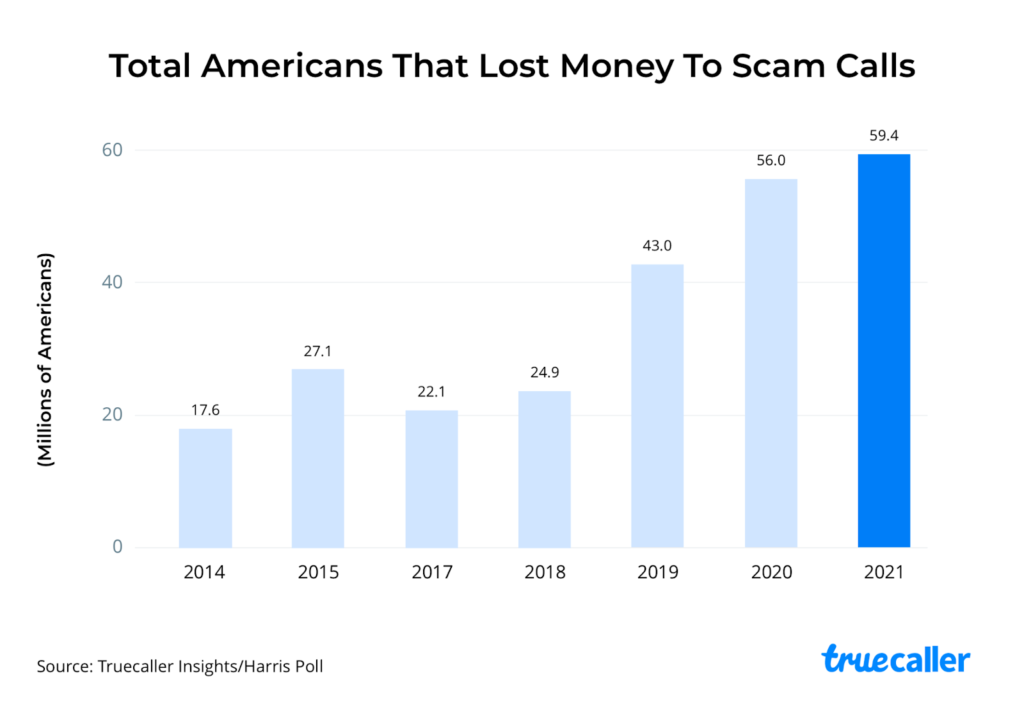
Recebemos constantemente e-mails, mensagens de texto e telefonemas de golpistas que se fazem passar por marcas respeitáveis que utilizamos. O que você talvez não saiba é a origem desses hackers. Existem call centers em todo o mundo cujo único propósito é aplicar golpes de engenharia social para roubar seu dinheiro, utilizando técnicas como vishing , smishing e phishing . A boa notícia é que a Interpol, uma organização policial internacional, prendeu mais de 2000 suspeitos ligados a organizações desse tipo e desmantelou sua infraestrutura de comando e controle. Espera-se que essa repressão à fraude por engenharia social tenha um impacto significativo na onda de ataques de vishing que temos enfrentado nos últimos anos, conforme ilustrado abaixo.
Em uma operação global de dois meses realizada em meados de 2022, denominada First Light 2022, a Interpol afirma que:
76 países participaram de uma repressão internacional aos grupos do crime organizado por trás de golpes de telecomunicações e engenharia social. A polícia dos países participantes realizou batidas em call centers nacionais suspeitos de fraudes em telecomunicações ou golpes, especialmente fraudes telefônicas, golpes românticos, fraudes por e-mail e crimes financeiros relacionados.
Embora os resultados ainda estejam chegando, a Interpol afirma que a operação até agora resultou em:
Como observa a Interpol , um dos golpes usados por esses criminosos é fingir ser da própria Interpol. Esse tipo de golpe às vezes é usado como uma "sequência" para explorar vítimas assustadas pela segunda vez, fingindo oferecer uma ajuda legal "oficial" para recuperar parte do dinheiro perdido na primeira parte do golpe.
Em um vídeo produzido por Mark Rober , ele fala sobre essas diversas organizações criminosas, como elas operam e o que ele fez para atrapalhá-las. Se você ainda não assistiu ao vídeo, recomendamos que o faça, pois a abordagem é bastante interessante! No vídeo, ele detalha vários golpes de reembolso aplicados por essas centrais de atendimento, que estão resumidos abaixo:
O objetivo do golpista é convencê-lo a reembolsar o dinheiro "extra" da sua conta, mesmo que o dinheiro não esteja realmente nela. Esses golpistas costumam criar uma página falsa que pedem para você visitar, onde é exibido o depósito com o dinheiro "extra" e um saldo total aumentado. Eles então o convencem de que cometeram um erro que os fará "perder o emprego" e até mesmo causar problemas para você. Para remediar esse problema inexistente, eles o convencem a ajudá-los a corrigir o erro, sacando o valor excedente da sua conta e enviando-o de volta por um canal diferente.
O vishing não se limita apenas a golpes de reembolso; existem diversos métodos para obter dinheiro ou informações importantes das vítimas, incluindo:
Se você assistiu ao vídeo mencionado anteriormente, ou ao final deste artigo, aprenderá que esta operação da Interpol não impede todos os ataques de engenharia social. Infelizmente, existem mais de 2,000 perpetradores de Vishing, Smishing e Phishing no mundo. A melhor coisa que você pode fazer para se manter seguro online e não ser vítima desses ataques de engenharia social é:
As recomendações a seguir ajudarão você e sua empresa a se manterem seguros contra as diversas ameaças que podem surgir no dia a dia. Todas as sugestões listadas abaixo podem ser obtidas ao contratar os serviços de desenvolvimento do Programa vCISO da CyberHoot.
Cada uma dessas recomendações, com exceção do seguro cibernético, está integrada ao produto e aos serviços de Diretor de Segurança da Informação (CISO) virtual da CyberHoot. Com a CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades na área.
Fonte:
Leitura Adicional:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.